Slappehapwetsvoorstel wil boetes op ‘aanmerkelijke’ privacylekken

disc-data-weg-bewaren-kruis.jpgOrganisaties die persoonsgegevens verwerken worden binnenkort verplicht om inbreuken die leiden tot diefstal, verlies of misbruik van persoonsgegevens te melden, las ik bij Nu.nl. Dat is dan wel voor grote waarden van ‘binnenkort’, want het is nog maar een wetsvoorstel dat naar de Tweede Kamer is gestuurd. En ik ben niet onder de indruk van deze slappehapstekst.
Onder de privacywet, de Wet bescherming persoonsgegevens, is iedereen die persoonsgegevens verzamelt verplicht deze ‘adequaat’ te beveiligen. Wat precies adequaat is, staat niet in de wet. Dat is te afhankelijk van het soort gegevens en het soort misbruik dat op de loer ligt, is de gedachte. De toezichthouder heeft richtsnoeren voor beveiliging gepubliceerd, maar heel concreet worden die ook niet.

Dit wetsvoorstel verandert daar niets aan. Er komt dus geen boete op het inadequaat beveiligen van persoonsgegevens. Wél komt er nu een eis voor iedere verantwoordelijke om het Cbp te informeren bij iedere inbreuk op de beveiliging “waarvan redelijkerwijs kan worden aangenomen dat die leidt tot een aanmerkelijke kans op nadelige gevolgen voor de bescherming van persoonsgegevens die door hem worden verwerkt.” Tevens moet hij de betrokken personen zélf ook informeren als “de inbreuk waarschijnlijk ongunstige gevolgen zal hebben voor diens persoonlijke levenssfeer.”

Klinkt leuk, niet? Natuurlijk, je wilt triviale meldingen vermijden (“de deur naar onze administratie stond tien minuten open” of “mogelijk heeft iemand op mijn scherm naar het openstaande adresboek gekeken”). Vandaar dat ‘aanmerkelijke kans’ en de wens dat er wel ‘nadelige gevolgen’ zijn. Maar dan pak ik de Memorie van Toelichting er even bij en blijkt de lat voor een melding wel héél vaag, hoog gelegd te worden:

Het zoekraken of hacken van de ledenadministratie van een sportvereniging zal doorgaans leiden tot het nodige ongemak voor vereniging en leden, maar zal niet snel aanleiding geven tot een melding bij het Cbp. De gevolgen van een dergelijk datalek blijven doorgaans beperkt en ook van betrokkenen kan worden gevergd dat zij een zekere mate van risico aanvaarden. Dat is nu eenmaal onlosmakelijk verbonden met het normaal vertrouwen in maatschappelijke verhoudingen.

Dat mijn vereniging zijn database niet goed beveiligt, is dus kennelijk niet erg? Wat voor soort sites wordt er ook alweer massaal gehackt elke week? Zijn dat banken of webwinkels? Gemeentelijke administraties of sportverenigingen? Wie het Zwartboek Datalekken van Bits of Freedom doorbladert, zal zich hopelijk net als ik afvragen waarom in vredesnaam zo’n opmerking gemaakt moest worden.

Wél gemeld moeten datalekken bij de Belastingdienst, Sociale Verzekeringsbank (SVB) of een commerciële bank of verzekeraar, zo noemt men als voordelen. Want dat “kan leiden tot financieel nadeel bij de betrokkene of tot de compromittering van gegevens die beschermd worden door een geheimhoudingsplicht”, zo staat er dan. Dus réken maar dat de bedrijfsjurist van ieder getroffen bedrijf meteen redeneert, de door ons beheerde persoonsgegevens vallen niet onder een wettelijke geheimhoudingsplicht en wij zijn geen bank, dus mooi we hoeven niets te melden.

Argh. Die zin “financieel nadeel” gaat daarmee nogal een lastig criterium worden om iemand aan te pakken. Grootste probleem is en blijft namelijk dat de schade door misbruik van persoonsgegevens niet goed te kwantificeren is. Wat kost een gelekt e-mailadres mij? Hoe veel schade ondervind ik (meetbaar en met bonnetjes te onderbouwen) als mijn BSN op een vage site staat?

Nee. Gemiste kans, dit. Het had veel simpeler gekund: boete bij inadequate beveiliging, hoogte direct gerelateerd aan de hoeveelheid gegevens in de database en het soort gegevens. Daarover lees ik dan dit:

Dit alternatief is nadrukkelijk overwogen. Het heeft als voordeel dat beveiliging als aspect van de bescherming van persoonsgegevens integraal wordt aanpakt. Daar staat echter tegenover dat artikel 13 van de Wbp een algemeen-abstract geformuleerde norm is. De handhaving van dergelijke normen vraagt afzonderlijke aandacht uit hoofde van artikel 7 van het Europees Verdrag ter bescherming van de rechten van de mens en de fundamentele vrijheden, vooral op het punt van het lex certa beginsel en de kwestie van de voorzienbaarheid van overtredingen.

Poe poe nou nou, het EVRM en lex certa. Vertaald naar normaal Nederlands: dan gaat het bedrijfsleven zeuren “ja maar wij weten niet wanneer een beveiliging ‘adequaat’ is dus dan staat er een boete op iets vaags”. Nou sorry hoor, maar als de maatschappelijke zorgvuldigheid als norm duidelijk genoeg is, waarom dit dan niet? (En ja ik weet het verschil tussen civiel en bestuursrecht.) Of iets adequaat is, kun je prima vaststellen – doe een audit of laat een deskundige er wat over zeggen.

Of, heel simpel, als er gegevens op straat zijn gekomen dan was je beveiliging inadequaat. Vinden we persoonsgegevens nou waardevol om te beschermen of niet?

Arnoud

Kan twitteren over schoolzaken worden verboden?

Een lezer vroeg me:

Mag je zomaar alles tweeten of op Facebook over je school schijven, of mag de school daar regels over stellen? Op onze VWO-school worden leerlingen soms aangesproken als ze rare dingen online zetten.

Dit is een hele moeilijke. Natuurlijk heb je ook als scholier vrijheid van meningsuiting, maar de school heeft óók een belang, en dat is zorgen dat het op school ordelijk en netjes verloopt. De school mag wettelijk gezien regels stellen over wat scholieren doen.

In principe moeten die regels beperkt zijn tot wat men op school doet, maar in sommige gevallen mag de school ook iets zeggen over de vrijetijdsbesteding van de leerlingen – als dat van grote negatieve invloed is op de school. Denk aan pesten of lastigvallen van klasgenoten buiten schooltijd. Een school is verplicht een pestprotocol te hebben, bijvoorbeeld. (Terzijde: die website heet Pestweb en dat klinkt best wel gek.)

De wet omschrijft het zo:

In het leerlingenstatuut worden in elk geval voorschriften opgenomen, strekkende tot handhaving van de goede gang van zaken binnen de instelling en, de wijze waarop uitvoering wordt gegeven aan de bescherming van gegevens uit de persoonlijke levenssfeer.

Als er buiten de les gepest of afgezeken wordt, dan kan dat “de goede gang van zaken binnen de instelling” raken. Want dat pesten komt ook weer terug op school; plus de verbindende factor ís de school. Dus bij gepest op Facebook of het Youtuben van rare filmpjes kan er via het leerlingenstatuut zeker iets worden ondernomen.

Dat is echter niet hetzelfde als “je mag de naam van de school niet noemen” of “ieder negatief bericht over de school is verboden op straffe van schorsing”, want klagen over je school is niet hetzelfde als de goede gang van zaken op school verpesten.

Hoe ver dit kan en mag gaan, is nog nooit bij de rechter getest. Het gaat mij te ver als een school zou verbieden om überhaupt negatief te twitteren of facebooken, maar wanneer een school ingrijpt bij pesterij of concrete smaad door een leerling op Facebook dan zou ik dat prima kunnen billijken. Jullie?

Arnoud

Leaseweb wist Megaupload-content, mag dat?

you-wouldnt-upload-a-car-ftd-brein.pngKim Dotcom is mediagenieker dan Leaseweb. De Megauploadeigenaar riep op Twitter dat het Nederlandse hostingbedrijf alle data van zijn cyberlockerdienst had gewist afgelopen februari, meldde Tweakers gisteren. Dat is dan nieuws natuurlijk, en dat Leaseweb verwijst naar de al maanden openstaande facturen is slechts reden voor een update – en in de comments gaat iedereen ook nog eens zitten twijfelen aan Leaseweb. Mis ik iets? Het is toch doodsimpel. Betaal je facturen niet en word afgesloten.
Alex de Joode, cso bij Leaseweb, bevestigt aan Tweakers dat de Megaupload-data op 630 gehuurde servers is gewist. Daar is ook geen discussie over geloof ik, de vraag is of Leaseweb dat mócht doen. In de nieuwswaardige tweet zegt Dotcom “All user data & crucial evidence for our defense destroyed “without warning”.” Waarom hij zelf dat “without warning” tussen aanhalingstekens zet, kan ik niet echt achterhalen.

Er ontstaat vervolgens een welles/nietes-verhaal: Leaseweb zegt “we hebben de advocaten wel degelijk geïnformeerd” en Dotcom reageert met “Who believes this crap?” en dús zat Leaseweb fout. Ja, ik zit me hier te ergeren. Vooral omdat iedereen dat gewoon maar overneemt en bedenkt, hoor en wederhoor, schmederhoor, we doen #boycottLeaseweb. Wut.

De pijn voor Dotcom zit hem natuurlijk in dat “crucial evidence for our defense destroyed”. Dat snap ik best, maar juridisch gezien kun je niet van een leverancier verwachten dat ‘ie zonder financiële compensatie dat bewijs voor jou gaat bewaren. Heb je fysiek bewijs in een garagebox liggen, en betaal je de facturen niet dan gaat de garagebox dicht en de inhoud op Storage Wars. Heb je een getuige met een goed verhaal, en betaal je z’n vliegticket niet dan komt ‘ie niet getuigen. Heel moeilijk lijkt me dat niet.

En nee, dan pleegt Leaseweb geen misdrijf want “destruction of evidence” is alleen strafbaar als gepleegd door of op initiatief van een partij bij de rechtszaak. Gooi ik hier een comment weg die cruciaal bewijs was in een smaadzaak, dan schend ik geen enkele wet.

Maar al die gebruikers dan, wiens data nu weg is? Tsja, die hebben pech. Data ís niets, juridisch gezien. Niet in de VS en niet bij ons. Je hebt enkel en uitsluitend de rechten die je op grond van de algemene voorwaarden van de hoster worden toegekend, en geen juridische meter meer. (Oké oké de redelijkheid en billijkheid geven je een paar centimeter.) Dus gaan roepen dat de ‘rechten’ van gebruikers zijn geschonden (“The data belonged to THEM.”) is echt onzinnig. Ik zou graag zien dat je die rechten wél had maar dan moet je bij de politiek wezen.

Het enige soort van argument gaat over of Leaseweb adequaat heeft gewaarschuwd. Dat is wel relevant. Leaseweb ontbindt de overeenkomst, zoals dat juridisch heet, en dat mag bij wanbetalen alleen “wanneer de schuldenaar in verzuim is” (art. 6:265 BW). Ook de algemene voorwaarden van Leaseweb, artikel 24.4, stellen die eis voor het bedrijf. En goed, dan zijn we dus terug bij de wellesnietes: maar waarom is de nietes van Dotcom nieuwswaardiger dan de welles van Leaseweb?

Update (27 juni): Leaseweb publiceert een tweede verklaring, in reactie op onder meer deze e-mail. Bij Torrentfreak citeert men daaruit dat

“Megaupload continues to request that LeaseWeb preserve any and all information, documentation and data related to Megaupload – as destruction by LeaseWeb would appear to be in violation of amongst other things the applicable civil litigation data preservation rules and would interfere with evidence in a criminal matter[…],” Megaupload’s counsel Ira Rothken explains in the letter.

Oké, leuk dat de US dat soort bewijsregels hebben maar wat heeft Leaseweb BV in Nederland daarmee te maken? Plus, die mail van de advocaat was uit maart 2012 en de “hoi we gaan je data wissen”-mededeling van Leaseweb uit 2013. En op die laatste mededeling was dus geen reactie gekomen.

Arnoud

Moet ik de curator toegang geven tot persoonsgebonden mailboxen van ons bedrijf?

strong-password.pngEen lezer vroeg me:

In mei is het bedrijf failliet verklaard waar ik werkte als systeembeheerder. Nu kreeg ik een brief van de curator dat hij alle wachtwoorden wil hebben van mij, inclusief van persoonsgebonden accounts en mailboxen van werknemers. Ik heb daar morele bezwaren tegen, omdat die werknemers erop mochten vertrouwen dat ik hun wachtwoorden geheim zou houden en niet zou gaan snuffelen in mailboxen. Ik weet niet wat de curator met die gegevens gaat doen en ben bang dat ik erop aangekeken wordt. Wat kan ik doen?

Juridisch gezien is hier heel erg weinig tegen te doen, ben ik bang. Punt is namelijk, eigenlijk zijn het gegevens van de werkgever. Doe eens alsof het geen login/password is maar een sleutel van een kluis die op kantoor staat. Zou je het dan ook ‘jouw’ sleutel vinden, omdat er een labeltje aan zit met je naam erop of omdat je werkgever die aan jou gaf en zei “met niemand anders delen”?

De curator heeft het recht om alle bedrijfseigendommen in te zien en de volledige administratie door te lopen, sterker nog dat is zijn plicht want hij moet nu redden wat er te redden valt. Hem dus toegang tot dingen ontzeggen is eigenlijk niet de bedoeling. De wet bepaalt zelfs expliciet (art. 99 Faillissementswet) dat hij alle post mag openen die voor de gefailleerde binnenkomt, ondanks het briefgeheim.

Je kunt je afvragen wat de curator nu precies in die mailboxen moet. Maar is het jouw taak om daarover te waken? De rechtbank heeft de curator benoemd als onafhankelijk persoon. Bij twijfel kan hij de rechtbank vragen of iets mag, en hij kan altijd door diezelfde rechtbank worden aangesproken als iemand een klacht heeft.

Dat collega’s je erop aankijken, is mogelijk maar juridisch kan dat geen consequenties hebben. Dat je geheimhouding beloofde, deed je als werknemer. Je bent als werknemer niet privé aansprakelijk voor zakelijke beloftes. Een claim wegens schending van de geheimhouding moet dus tegen het bedrijf (tegen de boedel) worden gemaakt.

Arnoud

Gastauteurs gevraagd!

Over een paar weken ga ik weer met vakantie, en net zoals vorige jaren heb ik dan geen gelegenheid om te bloggen. Maar wel houd ik jullie graag voorzien van relevante content. Dus: wie heeft er zin om een gastbijdrage te doen?
Het hoeft niet moeilijk juridisch complex te zijn: je eigen mening over het ICT-recht of een onderdeel daarvan is prima. Alleen de mening dat jouw product of dienst hartstikke goed is en mijn lezers het moeten kopen, is niet acceptabel.

Als alternatief/aanvulling overweeg ik de stellingweek: elke dag een andere stelling (door mij of een lezer aangedragen), waar we dan over kunnen discussiëren.

Andere suggesties voor drie weken contentvulling zijn ook welkom! 😉

Arnoud

Wat mogen ze nu eigenlijk met mijn BurgerServiceNummer (BSN)?

bsnWat mogen ze nu eigenlijk met mijn BurgerServiceNummer (BSN)? Een veelgestelde vraag in mijn inbox. Het antwoord is eigenlijk simpel: Helemaal niks, maar trekt iemand zich daar wat van aan? Nee dus. En wat kun je daaraan doen? Ook helemaal niks. Argh.
Het burgerservicenummer (BSN) is een uniek persoonsnummer voor iedereen die ingeschreven staat in de Gemeentelijke Basisadministratie Persoonsgegevens (GBA). Het is de vervanger van het sociaal-fiscaal nummer, en bedoeld voor de overheid om het dossier van een burger altijd te kunnen vinden en persoonsgebonden zaken te kunnen regelen. Dát is handig, zo’n uniek serienummer, denkt menig ondernemer en vraagt dus rustig om een BSN. Of men wil een kopietje paspoort en staat er niet bij stil dat je dan ook het BSN kopieert.

Nee, dat mag niet. De Wet algemene bepalingen BSN, en ook de Wbp hebben hier wat over te zeggen. Het BSN is namelijk een “wettelijk voorgeschreven identificatienummer”, en daarover zegt artikel 24 Wbp:

Een nummer dat ter identificatie van een persoon bij wet is voorgeschreven, wordt bij de verwerking van persoonsgegevens slechts gebruikt ter uitvoering van de betreffende wet dan wel voor doeleinden bij de wet bepaald.

Oftewel: sorry, maar wáár staat in de wet dat u mijn BSN mag noteren, kopiëren laat staan ergens voor gebruiken? Geen antwoord = magnie.

Er zijn een paar beperkte uitzonderingen. Werkgevers moeten het BSN van hun werknemers vastleggen in verband met bestrijding van zwartwerken. Banken moeten het BSN weten voor wettelijk verplichte uitwisseling van gegevens met de Belastingdienst. In de zorg is je BSN soms ook verplicht. Maar in het algemeen geldt voor bedrijven en winkels dat ze géén recht hebben je BSN te noteren. Zélfs niet als ze een duidelijk belang hebben bij legitimatie van de klant, zoals bij autohuur of het kopen van dure spullen zonder vooruitbetaling.

Hier blijkt alleen weer het tandeloze karakter van de Wet bescherming persoonsgegevens. Of misschien wel het principe “recht hebben versus recht krijgen”. Want het mag niet maar iedereen doet het, en als je er wat van zegt dan ben jíj gek. Op zijn best krijg je “zonder die gegevens kan ik helaas uw transactie niet afronden” en dan mag je boos weglopen mét privacy maar zonder huurauto, reservering of inkoop van tweedehands games.

En ja ik loop hier zelf ook tegenaan. Het is gedoe om hier een punt van te maken, de persoon aan de balie snapt het punt niet of mag niet afwijken van de procedure of doet het af met “wij doen écht geen gekke dingen met uw legitimatie meneer”. Wordt het tijd om organisaties eens te gaan schandpalen om hier verandering in te krijgen?

Arnoud

Roep om grens aan uitverkoop, maar mag dat wel?

sale-afgeprijsd-uitverkoop.pngOp Facebook is een ondernemer de actie ‘Sale starts on 1 juli’ gestart, las ik bij de NOS. De vrijheid-blijheid rond uitverkoop kost veel kleine winkels de kop, zo meldt de initiatiefneemster. Het plan is dan ook “de handen ineen slaan en met elkaar besluiten de uitverkoop van de zomercollecties in te laten gaan op 1 juli, en de wintercollecties op 1 januari”. Maar mag dat wel?
Tot 1984 had Nederland een Uitverkoopwet(*) waarin strenge grenzen bepaald waren over wanneer je dingen in de uitverkoop mocht plaatsen als ondernemer. Die wet is bij ons afgeschaft, maar onze buren hebben deze nog steeds. In Duitsland is er twee keer per jaar Schlussverkauf, en in België mag de detailhandel slechts twee keer per jaar onder de naam solden uitverkoop houden. Maar die wet is in strijd met de Europese regels over oneerlijke handelspraktijken.

De Europese regels bepalen wat eerlijk en oneerlijk is in de handel. Deze regels formuleren een open norm, en voegen daar een zwarte lijst aan toe met dingen die in elk geval oneerlijk zijn. Elke lidstaat moet die regels in zijn eigen wet opgenomen hebben, en mag daar niet van afwijken. In 2010 bepaalde het Europese Hof dat een categorisch verbod op uitverkoop in strijd is met die richtlijn. Daarop verklaarde de hoogste Belgische rechter dan ook de sperperiode (het verbod op afprijzen buiten de solden) in strijd met de Europese wet en dus ongeldig.

Goed, wettelijk terug naar de Uitverkoopwet is dus geen optie. Maar “de handen ineen slaan” en weigeren tot afprijzen of uitverkoop over te gaan in onderling overleg, mag dat dan misschien wel?

Nee, ook niet. Een afspraak om geen korting te geven of uitverkopen te adverteren is een prijsafspraak, en als er iets is waar de mededingingswaakhonden van gaan blaffen dan zijn het wel prijsafspraken. Die bederven immers de concurrentie, en concurrentie zorgt voor lagere prijzen en dat is in het voordeel van de consument. En daar doen we het allemaal voor, uiteindelijk.

Hoewel. Het gaat er hier niet om de prijs kunstmatig hoog te houden om zo de consument uit te knijpen, maar om te voorkomen dat kleine winkels massaal failliet gaan in deze recessie. Minder winkels is óók niet echt in het voordeel van de consument. Dus ik begrijp goed de zorgen en het idee, maar juridisch gezien is dit kansloos zodra het boven de ‘bagatelgrens’ uitkomt van 5% marktaandeel. Want onder die grens mag je prijzen afspreken wat je wil.

Wat denken jullie? Is dit een wenselijk initiatief, even los van wat er wettelijk kan?

Arnoud<br/> PS: bij het nazoeken vond ik dit artikel met daarin “Bijna dertig jaar geleden werd de uitverkoopwet afgeschaft”. Auw. 1984 voelt voor mij niet als dertig jaar geleden. Ik ben oud. 🙁

Linkedin brak Nederlandse wet met personeelsadvertentie met vraag naar etnische afkomst

Juridische foutje-bedankt van de maand: bij een personeelsadvertentie van zakelijkesocialmediasite LinkedIn werd naar ras en etnische afkomst van de sollicitant gevraagd, onder verwijzing naar Amerikaanse positieve-discriminatiewetgeving. Dat ontdekte Bas van de Haterd eerder deze week. De fout werd per direct opgelost, want dat mag natuurlijk absoluut niet.

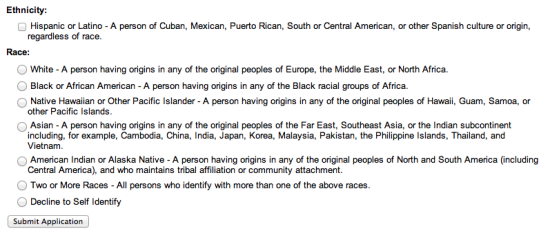
Wie zijn CV wilde insturen naar LinkedIn, kreeg als laatste set vragen deze (optionele) items te zien:

Schermafbeelding-2013-06-09-om-13.58.43-550x242

In de VS stimuleert men positieve discriminatie op ras en geslacht, om zo meer minderheden aan het werk te krijgen. Dit is met name bij leveranciers van de overheid van belang. Op zijn minst móet je ras en geslacht bijhouden voor statistische doeleinden.

In Nederland mag een werkgever eenvoudigweg niet vragen naar bijzondere persoonsgegevens, en ook niet naar zaken die tot directe of indirecte discriminatie kunnen leiden. Bijzondere persoonsgegevens gaann over iemands godsdienst of levensovertuiging, ras, politieke gezindheid, gezondheid, seksuele leven en (belangrijk bij het werk) het lidmaatschap van een vakvereniging.

Van discriminatie is sprake als er zonder objectieve grond een onderscheid wordt gemaakt. Een werkgever mag bv. vragen dat iemand goed Nederlands spreekt als dat voor de functie relevant is, maar niet automatisch Polen uitsluiten omdat hij denkt dat die geen goed Nederlands kunnen spreken.

Ras en achtergrond mag je eigenlijk nooit vragen, behalve in heel bijzondere gevallen wanneer dat echt objectief relevant is (een acteur die Sinterklaas moet spelen). Een bekend voorbeeld is aan een vrouw vragen of ze zwanger is/gaat worden, dat mag niet want kan indirect tot uitsluiting van die vrouw leiden wegens haar geslacht. Bij mannen zou je zoiets nooit vragen immers.

Je mag zulke dingen niet vragen, ook niet in de “je hóeft niet te antwoorden maar”-vorm. Het punt is dat ook bij die vrijwillige vragen de ondertoon is “mensen die het niet invullen hebben een streepje minder”.

Gelukkig bleek dit een slordig foutje. Een woordvoerder van Linkedin liet Bas meteen weten:

 ‘’De vragen op ons sollicitatieformulier in Nederland over geslacht, etniciteit en ras zijn onjuist toegevoegd en wij hebben deze dan ook direct verwijderd toen dit onder onze aandacht werd gebracht. Deze vragen zijn onbedoeld toegevoegd op het Nederlandse formulier door een bug in de Applicant Tracking System (ATS) software die we gebruiken. We hebben nauw samengewerkt met Jobvite, onze ATS supplier, om dit aan te passen en zullen blijven samenwerken met Jobvite om ervoor te zorgen dat dit niet meer gebeurt.’’

Gevalletje “verkeerde vinkje aangezet”?

Arnoud

Inkomsten in Bitcoins zijn gewoon belastbaar

bitcoin-cc-by-sa-flickr-zach-copleyNederlanders die inkomsten uitbetaald krijgen in de virtuele munteenheid Bitcoin, moeten daar belasting over betalen, las ik bij Nu.nl. Minister Dijsselbloem (Financiën) had dit gemeld in een reactie op kamervragen over de virtuele valuta. Hoewel Bitcoin geen elektronisch geld is in de zin van de wet, moet je toch gewoon belasting betalen als je inkomsten in Bitcoin betaald krijgt.

Wat is dan “elektronisch geld”? Volgens de Wet financieel toezicht (Wft) is dat een geldswaarde

  1. die elektronisch of magnetisch is opgeslagen
  2. die een vordering op de uitgever vertegenwoordigt,
  3. die is uitgegeven in ruil voor ontvangen geld om betalingstransacties te verrichten (…) en
  4. waarmee betalingen kunnen worden verricht aan een andere persoon dan de uitgever;

Bitcoins zijn geen vordering op de uitgever, en worden niet per se uitgegeven in ruil voor ontvangen geld (een storting op je bankrekening). Daarmee voldoet Bitcoin niet aan de definitie. Ook valt het niet onder de definitie van “financieel product”, waar onder meer betaalrekeningen, kredieten en verzekeringen onder vallen. In theorie kan het eronder geplaatst worden, want de minister kan bij AMvB bepalen dat andere producten “financieel” zijn. Maar daar lijkt nu nog weinig aanleiding voor te zijn, hoewel er toch naar schatting zo’n €20 miljoen aan Bitcoin door Nederlanders gehouden wordt.

Ik kan overigens geen definitie van ‘geld’ vinden in de Wft. Bij het doorzoeken kwam ik nog de term “wettig betaalmiddel” weer tegen, waar ik óók geen definitie van kan vinden. En dat fascineert, omdat het toch een term is die regelmatig wordt gebruikt. Misschien is dit zo’n algemeen bekende term dat we die niet hóeven te definiëren?

In ieder geval, het is niet verplicht om een betaling in een wettig betaalmiddel te accepteren. Tenminste, als er vooraf duidelijke spelregels zijn gesteld over wat men wél aanvaardt. Als ik een bordje ophang “geen biljetten van € 100 of hoger” of “Drank uitsluitend met onze muntjes” dan is dat de overeengekomen regel en dan kun je niet alsnog met een € 500-biljet of de tegenwaarde in Euro van die muntjes aankomen bij de bar. En meer algemeen mag je altijd een betaling met een onredelijk aantal munten (of biljetten) weigeren, want je moet als schuldenaar ‘redelijk’ zijn naar je schuldeiser toe (art. 6:2 BW) en een vrachtwagen vol 1 eurocentmunten is geen redelijke manier om je hypotheek af te lossen.

Maar hoe kan er nou belasting geheven worden op Bitcoin als Bitcoin geen geld is? Nou ja, eigenlijk vanwege de hele simpele regel dat je áltijd belasting moet betalen als je inkomsten genereert, ongeacht hoe die inkomsten worden uitbetaald. De Wet inkomstenbelasting 2001 is daar heel makkelijk in: wie ‘winst uit onderneming’, ‘loon’ of ‘resultaat uit overige werkzaamheden’ heeft ontvangen, moet daar belasting over afdragen. Of dat resultaat nu in Euro’s, Bitcoins of bananen is uitbetaald, doet niet ter zake. Je krijgt alleen een praktisch probleem als het niet in Euro’s is: wat zijn die bananen, eh die Bitcoins nu waard en hoe reken je dat om naar Euro’s?

Dit probleem is dus niet echt nieuw, maar ja gooi een internet- of cyberterm er tegenaan en je hebt nieuws. In de antwoorden werd nog verwezen naar een Besluit uit 2008 over lokale geldstelsels (LETS: Local Exchange and Trade System) waarmee mensen onderling prestaties en diensten voor elkaar doen en verrekenen. Je ‘Letsgeld’ heet dan “een niet in geld genoten inkomst”, en deze wordt gewaardeerd tegen de koers zoals de Letsorganisatie die hanteert. Zo zou het bij Bitcoins ook moeten werken dus.

Intrigerend daarbij is nog dat bij die Lets er het probleem is dat die niet meer zijn dan een getal in de boekhouding van de organisatie. Er is niets waar de Belastingdienst beslag op kan leggen, in tegenstelling tot een bankrekening met giraal geld erop. Hoe daarmee omgegaan moet worden, is nog niet echt duidelijk geloof ik. Dus nu vraag ik me af, hoe doe je dat bij Bitcoin. Zou de Belastingdienst dan gewoon je bitcoinwallet kunnen pakken en een afboeking kunnen doen? In theorie zou ik zeggen van wel, ze mogen ook die sok met zwart geld onder je matras pakken en meenemen als dat het enige is om een belastingschuld mee te kunnen voldoen. Maar stel je hebt een wachtwoord op je wallet, kan de Belastingdienst je dan dwingen die af te geven? Je bent niet strafrechtelijk verdacht, dus er is geen sprake van tegen jezelf getuigen. Hmm.

Arnoud<br/> Foto: One BTC Coins, Zach Copley, Creative Commons BY-SA 2.0.