“Gaarne het auteursrecht op uw review van ons inleveren”

Opmerkelijk: de Amerikaanse Crutchfield Dermatology eist het auteursrecht op forumposts die haar klanten kunnen doen. Daarmee wil ze voorkomen dat deze mensen negatieve dingen gaan posten over haar praktijk.

By this agreement, you grant all copyright ownership in any and all published statements, comments, blog postings, and any other communication made by you outside of the Patient Satisfaction Agreement Procedures.

Nu zou je zeggen, waarom zo moeilijk: je kunt toch ook bij smadelijke teksten klagen bij de hoster? Niet helemaal. In de VS is een dienstverlener categorisch niet aansprakelijk voor wat dan ook dat klanten online zetten. Hoe evident mogelijk ook de wetschending, de Communications Decency Act verklaart de provider niet aansprakelijk. De enige uitzondering is het auteursrecht: op grond van de DMCA kan men een takedown eisen van alle content die inbreuk op auteursrechten oplevert.

Vlak nadat ze op BoingBoing gegrild waren over dit beleid, maakte het bedrijf bekend dat ze afstappen van deze constructie:

Second, we sought to find a way to determine the legitimacy of complaints and adopt a means to impress upon a host site when a claim is false. We rejected the overreaching legal recommendation to demand all claims in copyright. Instead, we offered the very limited requirement that patients give us a chance to make things right before taking concerns public. Patients we consulted before implementation thought the arrangement was helpful and fair.

Dit is anders bij ons. Volgens onze wet moet een provider bij elke evident onrechtmatige uiting ingrijpen wanneer hij weet dat die er staat. Of het nou auteursrecht is, smaad, privacyschending, contractbreuk of het gebruik van een hond als trekkracht: de provider moet het weghalen als het evident is dat de wet geschonden wordt. Er is dus geen reden om zo’n indirecte constructie toe te passen (die trouwens in algemene voorwaarden niet eens kan).

Ik vraag me wel eens af wat er zou zijn gebeurd als we in Europa ook die regel hadden ingevoerd. Providers categorisch nergens voor aansprakelijk, maar wel een plicht om desgevraagd als doorgeefluik te fungeren tussen klagers en klanten. Waarbij dan na een dagvaarding de NAW-gegevens van de klant moeten worden onthuld aan de deurwaarder. Zo vermijd je de discussie wanneer iets “evident” is, en komt de klager altijd uit bij wie hij moet zijn.

Arnoud
Gefilmd in het restaurant

Een lezer vroeg me:

Het is een normale doordeweeksedag, het restaurant is open voor publiek. Een gezin zit te eten in een restaurant en plotseling komt er een filmploegje het restaurant binnen. Men bleek opnames te maken voor een of andere show van een regionale omroep, waarbij een andere bezoeker de hele week werd gevolgd. Mag men nu zomaar ook het gezin filmen in deze besloten omgeving?

De regels voor filmen op de openbare weg gelden niet automatisch ook in een gebouw als een restaurant. Het is echter ook weer niet dat in andermans eigendom nooit gefilmd mag worden zonder toestemming.

Ik denk dat in het algemeen men wel privacy mag verwachten in een restaurant, tenzij buiten duidelijk is aangekondigd dat er gefilmd wordt voor een of ander programma. En als je mag verwachten dat je privacy krijgt, dan mag je niet zomaar gefilmd worden. Maar dat is zeker geen wet van Meden en Perzen.

Er is eigenlijk nooit een harde regel die meteen de wijzers de ene of andere kant uit doet slaan. Inderdaad, een restaurant is een besloten plaats en privéterrein, maar ook op privéterrein mag onder omstandigheden worden gefilmd. Als de huisregels zeggen van niet, dan moet de eigenaar optreden – een willekeurige gast kan zich niet jegens een andere gast op de huisregels beroepen.

Ook zal altijd de nieuwswaarde van de beelden meespelen. Hoe bekend/belangrijk is deze persoon, en hoe relevant was dit etentje? Dat ander etend publiek toevallig in beeld komt, is dan min of meer onvermijdelijk en daarmee geen privacyschending.

Ik vind het een lastige. Het is me zelf ook wel eens overkomen dat ik op de trein stond te wachten en iemand het nodig vond om filmopnamen te gaan maken van een binnenkomende trein. Dreigen met juridische stappen bleek minder effectief dan je paraplu openklappen en precies voor de lens te gaan staan.

Arnoud

De reagurende rechter

zilvermaan-forum-logo-rijdende-rechter.png“U heeft het ego van een trekbank, en het IQ van een trekijzer”. Ik weet niet precies wat dat betekent, maar erg netjes is het vast niet. De opmerking was wel (mede) aanleiding voor een aflevering van mijn held de Rijdende Rechter over de vraag hoe ver de vrije meningsuiting gaat op forums. En, verrassend: de term ‘reaguurder’ blijkt nu ingeburgerd taalgebruik voor ‘persoon die reacties plaatst op forum of blog’.

Het geschil ontstond naar aanleiding van het adresboek op de site GZU Online van goudsmit Van der Sanden. Op het forum Zilvermaan werd een vraag gesteld of deze site wel betrouwbaar was. Vaste forumreaguurder Stratmann meldde daarop

Niet betrouwbaar lijkt me. Er is een levendige handel in persoonlijke 06 nummers, beroep, emailadressen etc etc, te selecteren op ieder item. Vaak gebruikt voor commerciële doeleinden maar ook door oplichters.

Dat was aanleiding voor “een onaangename discussie tussen partijen, waarbij beiden geen blad voor de mond namen”. Stratmann merkte tijdens die discussie ook dat hijzelf in die lijst stond, en eiste verwijdering op grond van de Wet Bescherming Persoonsgegevens. Nadat Van der Sanden ook een privébericht van Stratmann had gepubliceerd (met de hierboven genoemde opmerking over trekbanken), werd de discussie gesloten door de moderatoren met het advies dit even privé op te lossen. En dat werd dus de rijdende rechter.

In zijn uitspraak merkt de rijdende rechter allereerst op dat hij het hoogst opmerkelijk vindt dat die adressen zomaar bij Van der Sanden terechtgekomen waren. Maar hij keurt het toch impliciet goed: artikel 8 sub f Wbp biedt de rechtvaardigingsgrond “eigen aantoonbare noodzaak” en daaraan is voldaan – in het geval van Stratmann dan. Diens gegevens (in feite het vestigingsadres van zijn bedrijf) stonden al online en mochten dus worden hergebruikt in een adresgids. Dit is in lijn met de Richtsnoeren persoonsgegevens trouwens.

Voor andere goudsmeden ligt dat mogelijk anders, maar dat valt buiten het geschil hier dus kan de rijdende rechter er niet over oordelen. Van der Sanden krijgt wel het dringend advies “zich te vergewissen van de rechtmatigheid van de publicatie” van die gegevens.

Vervolgens de kern van de zaak: mag je iemand vergelijken met een trekbank, of beter gezegd mag je op een forum zeggen dat zo’n adresboeksite riekt naar oplichting? Op grond van de vrijheid van meningsuiting mag er veel:

Het lijkt inmiddels maatschappelijk algemeen aanvaard dat deelnemers aan zogenaamde discussie fora geen blad voor de mond nemen en zich daarbij nogal eens ruw en ongenuanceerd uitdrukken. … Natuurlijk strekken dergelijke uitlatingen degene die ze doet niet tot eer, al was het maar omdat het publiekelijk laten varen van normale fatsoensnormen (decorumverlies) niemand siert. Maar dat is onvoldoende om de vrijheid van meningsuiting, die niet is voorbehouden aan de wellevenden onder ons, in te perken.

De opmerking van Stratmann over de onbetrouwbaarheid van de site van Van der Sanden wordt dan ook toelaatbaar geacht. Het was een opinie naar aanleiding van iemands vraag, en als jij iemand onbetrouwbaar vindt dan mag je dat zeggen.

De term ‘oplichter’ die daarbij viel, is niet genoeg om dat anders te maken. Zoals ook in de ‘echte’ rechtspraak wel vaker wordt opgemerkt, zulke termen betekenen vandaag de dag in het gewone spraakgebruik iets anders dan “deze meneer pleegt het strafbare feit oplichting”.

Alles bij elkaar krijgen beide partijen nul op het rekest: er hoeft niets weg, en excuses hoeven ook niet te worden aangeboden. Wel “mogen” beide partijen het vonnisbindend advies van de rijdende rechter op hun sites publiceren, maar ze mogen er geen commentaar bij zetten. Ik gelukkig wel.

Arnoud

Tweeten dat Postal Gold zuigt, mag dat?

postalgold-goud-reclame-irritant.jpgJaja, het was weer eens goed raak op de twitters afgelopen vrijdag. Zoals Topsy na te lezen is, werd er uitgebreid getwittert met de hashtag #postalgoldzuigt. Eerst nog min of meer serieus om aan te geven dat hun reclames zo irritant zijn (waarschuwing: filmpje kan tot irritatie leiden), maar nadat vanaf het account @postalgold_nl met juridische stappen werd gedreigd, werd de sfeer al snel baldadig: “Ik mag geen #postalgoldzuigt tweeten”, “het zuigt dat men wil dat je geen #postalgoldzuigt mag tweeten” en ga zo maar door.
Het account @postalgold_nl werd al snel verwijderd door Twitter, vermoedelijk omdat het een nepaccount is. (De echte lijkt @PostalGold te zijn.) Maar de vraag blijft: mag je twitteren dat een bedrijf zuigt?

Mij lijkt van wel. De term ‘zuigt’ is natuurlijk negatief, maar deze is zo ingeburgerd als algemene term dat het evident is dat je alleen maar wat aan het zeuren bent. Ik kan daar geen strafbaar handelen in zien. Smaad is het zeker niet, want je beschuldigt niet iemand van bepaalde feiten (zoals oplichterij). Bovendien is er een gerede aanleiding: de werkelijk bijzonder irritante reclames van het bedrijf.

Het doet natuurlijk sterk denken aan de Carglass-hoax, waarbij een grapjas een account uit naam van het bedrijf aanmaakte en iedereen dreigde met juridische stappen, waarop de hele goegemeente dubbel zo hard #carglasszuigt begon te roepen. Kinderachtig maar onvermijdelijk.

Arnoud

Mag je reclame-acties retweeten?

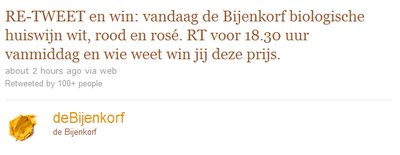
Een lezer wees me op de recente Twitteractie van de Bijenkorf: een leuk idee of verboden spam?

twitter-tweet-bijenkorf-retweet-actie-spam.png

Is dit spam, of beter gezegd ongevraagde commerciële communicatie? Je zou zeggen van niet, want je kiest er zelf voor de Bijenkorf te volgen. Maar het gaat om de retweet-actie: als jij dergelijke tweets retweet, geef jij de reclame van de Bijenkorf door aan je eigen volgers. En hebben die toestemming gegeven voor dergelijke reclame van jou?

Dit lijkt sterk op de tell-a-friend systemen op veel websites, waarover OPTA en CBP eind 2008 een regeling maakten. Sites mogen diensten opzetten om je vrienden lastig te vallen met reclame, mits:

  1. De communicatie gebeurt volledig op eigen initiatief van de internetgebruiker (of afzender), de website stelt hier geen (kans op) beloning tegenover voor afzender of ontvanger.
  2. Voor de ontvanger moet het duidelijk zijn wie de initiatiefnemer van de e-mail is, zodat hij diegene kan aanspreken als hij niet gediend is van dergelijke mails.
  3. De afzender moet volledige inzage hebben in het bericht dat namens hem wordt verzonden, zodat hij de verantwoordelijkheid kan nemen voor de persoonlijke inhoud van het bericht.
  4. De website in kwestie mag de e-mailadressen en andere persoonsgegevens niet gebruiken of bewaren voor andere doeleinden dan het eenmalig verzenden van een bericht namens de afzender. Daarnaast dient de website het systeem te beveiligen tegen misbruik, zoals het geautomatiseerd verzenden van spam.

Lees voor “website” nu dus @debijenkorf, en volgens mij is het dan snel duidelijk dat men hier niet onder valt. Er wordt een beloning uitgeloofd voor het tell-a-friendmechanisme, en dat is tegen de regels.

De OPTA heeft al eerder aangegeven dat ze ongevraagde commerciele Hyveskrabbels onder het spamverbod vindt vallen. Er lijkt maar weinig verschil tussen een Hyveskrabbel en een Twitterbericht. Maar in de discussie destijds werd gewezen op de definitie van “communicatie” uit de Telecommunicatiewet:

informatie die wordt uitgewisseld of overgebracht tussen een eindig aantal partijen door middel van een openbare elektronische communicatiedienst

Een twitterbericht is in principe voor iedereen leesbaar (tenzij iemand zijn tweets afgeschermd heeft). Daarmee zou dan geen sprake zijn van “communicatie”, en dus ook niet van spam. Maar veel Hyveskrabbels zijn ook openbaar, en daarvan zei de OPTA:

De ontvanger kan de krabbel pas lezen door in te loggen op zijn profiel. De informatie die middels de krabbel wordt uitgewisseld is alleen te lezen door abonnees die zich op Hyves hebben geregistreerd. Dus door een eindig aantal partijen. Derhalve kan er worden gesproken van communicatie in de zin van artikel 11.7 Tw tussen [X] en de abonnees.

Juridisch gezien zie ik dus geen belemmering om reclameretweets als spam aan te merken. Maar ik vind die conclusie net zo absurd als dat Hyveskrabbels onder het spamverbod vallen.

Arnoud

Krantenarchief belangrijker dan privacy betrokkene

universiteitskrant-groningen.pngHet opschonen van archieven vanwege de privacy, ik blijf het een lastige zaak vinden. Mag je eisen dat een online archief berichten over jou verwijdert omdat ze verouderd zijn? Omdat ze onrechtmatig zijn? En als je volledige archieven belangrijk vindt, zou je dan mogen eisen dat er een blokje “Dit bericht is verouderd/onrechtmatig” bij moet komen, of dat men Google buiten de deur moet houden?
Met dank aan 10a van der Linden kwam ik een recente uitspraak van de Raad van State tegen over het archief van de Universiteitskrant Groningen. Hier was een man geïnterviewd in 2003 over een conflict dat hij destijds had met de Informatie Beheer Groep. De publicatie was niet onrechtmatig, het ging echt om het principe: mijn naam staat erin, dat wil ik niet, weg met dat artikel.

Op zich kun je dat eisen op grond van de Wet Bescherming Persoonsgegevens. Die zegt immers dat verwerking van je persoonsgegevens alleen mag als je daar toestemming voor gegeven hebt. En die toestemming mag je intrekken. De enige echte uitzondering is als degene die je gegevens gebruikt, een eigen noodzaak kan aantonen die zwaarder weegt dan jouw privacy.

Deze wet geldt ook voor nieuwsberichten. Alleen bots je dan al heel snel met de vrijheid van meningsuiting, want op grond van dát grondrecht mag je over alles en iedereen schrijven wat je wilt. En noemen van iemands naam ligt nogal voor de hand bij een artikel over die iemand.

Dat recht geldt ook voor archieven, zo blijkt uit een recente uitspraak van het Europese Hof voor de Rechten van de Mens:

[the press] has a valuable secondary role in maintaining and making available to the public archives containing news which has previously been re- ported. … [however] the duty of the press to act in accordance with the principles of res- ponsible journalism by ensuring the accuracy of historical, rather than perishable, information published is likely to be more stringent in the absence of any urgency in pu- blishing the material.

Eerder hadden lagere Nederlandse rechters (en de juridisch minder relevante Raad voor de Journalistiek) al geen beenheil gezien in het opschonen van archieven omdat een daarin genoemd iemand dat niet leuk vond. En dat bevestigt nu de Raad van State. Het beheren van een archief met oud nieuws is in principe een “noodzaak” in de zin van de privacywet die de privacy van de betrokken persoon opzij zet.

Voor zover [appellant] heeft aangevoerd dat zijn recht op bescherming van zijn persoonsgegevens en zijn privéleven als gewaarborgd in artikel 8 vanhet EVRM, artikel 9 van de Privacyrichtlijn en artikel 8, onder f, van de Wbp, wordt geschonden, overweegt de Afdeling dat gezien de beperkte aard van de mededelingen die over [appellant] met zijn instemming in het betreffende artikel in de Universiteitskrant zijn gedaan, zijn belang niet zodanig zwaar weegt dat het zou moeten prevaleren boven de belangen van de vrijheid van meningsuiting en de betrouwbaarheid en representativiteit van het archief.

Er is dus geen reden om het archief op te schonen of af te schermen.

Een opmerkelijk aspect werd nog gesignaleerd bij ITenRecht.nl. We zitten namelijk bij de Raad van State omdat de universiteit werd gedagvaard in het kader van een bestuursrechtelijke procedure. Dat is gek, omdat er een aparte Stichting Universiteitsblad is die de krant en het archief beheert. De universiteit zelf levert de faciliteiten (hosting, domeinnaam) maar bemoeit zich niet met de inhoud. Ze benoemen een bestuur en een redactie maar die gaan vervolgens zelf en onafhankelijk nieuws maken en brengen.

Toch vindt de Raad dat de universiteit nu verantwoordelijk is voor de “verwerking van persoonsgegevens”. Dit op de formele grond dat de Wbp de ‘verantwoordelijke’ definieert als de persoon die “het doel en de middelen” bepaalt van de verwerking. En omdat de universiteit vond dat er een krant moest komen en ze daar ook nog een bestuur, redactie, domeinnaam en servertje voor beschikbaar stelt, is zij verantwoordelijk. Terecht zegt IT en Recht (haha, dat rijmt):

Betekent deze uitspraak nou ook dat bijvoorbeeld aandeelhouders van een besloten vennootschap die het bestuur kunnen aanstellen en ontslaan, verantwoordelijke zijn van de door de vennootschap verwerkte persoonsgegevens? Dat zou de privacy-wereld op zijn kop zetten!

Ik moet zeggen dat ik deze interpretatie ook hoogst merkwaardig vind. De onafhankelijkheid van de stichting en de redactie had ertoe moeten leiden dat de stichting de verantwoordelijke was.

Arnoud

Koninklijke Bibliotheek neemt technische maatregelen tegen haatzaai-beschuldiging

volk-en-vaderland-eerste-editie-meningsuiting-haatzaaien-koninklijke-bibliotheek-hirsch-ballin.pngDe Koninklijke Bibliotheek heeft het Ministerie van Justitie toegezegd ’technische voorzieningen’ te treffen om te voorkomen dat via het internet beschikbare nazi-stukken worden misbruikt. Dat meldde Tweakers gisteren. De “nazi-stukken” zijn digitale reproducties van publicaties als NSB-krant Volk en Vaderland, het weekblad Storm en het antisemitische De Misthoorn. Het Ministerie van Justitie had eerder aangegeven dat publicatie daarvan strafbaar zou zijn.
Het gaat hier om publicaties die mogelijk in strijd zijn met artikel 137e Strafrecht. Dat spreekt van het “openbaar maken” of “doen toekomen” van uitlatingen die beledigend zijn of aanzetten tot haat. De uitlatingen in die nazikranten lijkt me op zich zonder twijfel haatzaaiend en dus strafbaar. Net zoals Mein Kampf, dat door de Hoge Raad bij arrest van 12 mei 1987 verboden werd om die reden. (Het verhaal dat publicatie niet mag vanwege auteursrechten lijkt dus apocrief te zijn.)

De uitzondering op de strafbaarheid is als dat “ten behoeve van zakelijke berichtgeving” gebeurt. Het lijkt me niet meer dan logisch dat de KB aan zakelijke berichtgeving doet. (Hoe het ministerie kan denken dat de KB opzet op haatzaaien heeft, is me een volslagen raadsel.)

In antwoord op Kamervragen hierover legt de minister nu ineens de schuld bij het Openbaar Ministerie (“Ik kan daar in algemene zin geen uitspraken over doen.”), om vervolgens aan te geven dat hij toch zelf in overleg gaat met de KB over hoe deze de publicatie legaal kan opzetten.

De Koninklijke Bibliotheek heeft daarbij toegezegd om technische voorzieningen in te voeren om misbruik van discriminerende teksten te voorkomen en ongebreidelde digitale verspreiding tegen te gaan. Het is nog niet duidelijk wat dat inhoudt, maar downloadbare PDF’s van integrale kranten zullen er in ieder geval niet komen. Het idee daarachter is denk ik dat als je het moeilijk maakt om de content “los” van je eigen context te presenteren, je niet medeplichtig kunt zijn aan verspreiding in haatzaaiende context. Dat lijkt me wat gezocht, en ik vind het dan ook jammer dat gebruiksgemak zal worden opgeofferd om te voorkomen dat ze op Stormfront juichend PDF’s gaan publiceren van cartoons uit Der Stürmer.

Update: (16 september) dat ziet er dus zo uit, een tekst dat de inhoud van de kranten mogelijk strafbaar is en een aanvinkvakje dat je dat gelezen hebt. Tsja.

Arnoud<br/> Afbeelding: Wikimedia Commons. Disclaimer: ik sta niet achter de inhoud van de getoonde krant maar toon deze slechts als onderdeel van zakelijke berichtgeving.

Wat moeten wij met het nieuwe wetsvoorstel computercriminaliteit?

Plannen voor een nieuwe wet computercriminaliteit. Dat zou alweer de derde worden. Er is al veel over geschreven over het afsluitbevel, en ook vanwege mijn vakantie houd ik het kort (goed he, Steven?). Wie zin heeft in uitgebreid & diepgaand, leze Jan-Jaap Oerlemans’ analyse.

Allereerst dat afsluitbevel. Op zich is het nu al mogelijk (art. 54a Strafvordering) om een internetprovider of hoster te bevelen een website offline te halen of materiaal te blokkeren als deze kennelijk strafbaar is. Alleen is nu een machtiging van de rechter-commissaris nodig, dus van de rechterlijke macht. Volgens het wetsvoorstel zou een bevel van de officier van justitie genoeg zijn, waarmee de onafhankelijke toets komt te vervallen.

Bits of Freedom maakt terecht bezwaar tegen deze ‘censuur’. Voor mij is daarbij het belangrijkste argument dat het niet goed werkt, zoals Schellekens, Koops en Teepe in 2007 al concludeerden. Plus natuurlijk het argument dat nergens uit blijkt waar dit voor nodig is. Het enige dat ik kan bedenken is dat rechters-commissarissen niet altijd zomaar een machtiging afgeven, maar dat lijkt me een wat wankel argument.

Ook ergerlijk vind ik het idee om het opnemen van gesprekken te verbieden zonder instemming van de wederpartij. Dat is nergens voor nodig, en zal in de praktijk voor veel problemen zorgen. Bewijs vergaren bij niet-schriftelijke transacties wordt ontzettend moeilijk als je geen geluidsopnamen van de onderhandelingen of andere gesprekken kunt maken. Want natuurlijk gaat een malafide handelaar geen toestemming geven. Ik zou wellicht iets zien in een publicatieverbod (tenzij zware maatschappelijke noodzaak) maar het opnemen zelf moet te allen tijde kunnen als je deelnemer bent.

Ook wordt er een artikel voorgesteld dat het overnemen van “niet openbare gegevens zonder toestemming” verbiedt. Hiermee wil men sites aan kunnen pakken die gestolen gegevens herverspreiden. De aanleiding was de Manon-Thomaszaak, wier gestolen foto’s op diverse sites opduikten zonder dat daar strafrechtelijk wat aan gedaan kon worden. De dief kon wel worden vervolgd (computervredebreuk met gegevensdiefstal) maar het herpubliceren van zulke informatie is geen heling.

Alles bij elkaar zie ik weinig voordeel in dit wetsvoorstel. De WCC II was zeker een verbetering ten opzichte van de wet uit 1993, maar dit concept-WCC III mag wat mij betreft meteen naar de prullenbak.

Arnoud

Mail geen geheime bedrijfsdocumenten naar jezelf

attachment-bijlage-mail-email-doorsturen-geheim.jpgVertrouwelijke documenten naar jezelf forwarden is niet handig, zeker niet als je kort daarna ontslagen wordt en vervolgens tegen je ex-werkgever meldt dat je een artikel gaat publiceren over het soort producten dat in die documenten beschreven wordt. Dat ondervond een man uit Spijkenisse toen zijn ex-werkgever hem voor de rechter sleepte wegens schending van de geheimhoudingsbepaling uit zijn arbeidscontract.

De arbeidsovereenkomst was maar van korte duur: nog in de proeftijd werd hij weer ontslagen. Kort daarna stuurde de ex-werknemer een mail dat hij een studie zou publiceren over roerpropellersystemen, precies het soort producten dat het bedrijf zelf ook maakte. De ex-werkgever was daar niet blij mee, en vermoedde dat in die studie geheime informatie over hun systemen zou verschijnen. Na enige discussie bleek dat de ex-werknemer wel bereid zou zijn de studie in te trekken als de werkgever een bedrag zou betalen. Dat was zo te lezen de druppel, en de ex-werkgever stapte naar de rechter met een beroep op de geheimhoudingsclausule in zijn contract.

De ex-medewerker had bedrijfsdocumenten, waaronder stukken met de aanduiding “internal”, naar zijn privé mailadres gestuurd. Hij verklaarde zelf dat dit “ter voorbereiding van werkbesprekingen de volgende dag” was en dat hij niet van plan was iets te gebruiken daaruit in de studie, maar daar lijkt de rechter weinig geloof aan te hechten.

De rechter wijst het gevraagde publicatieverbod toe, maar beperkt het wel sterk. Je kunt iemand niet verbieden om “zich negatief over [het bedrijf] uit te laten”, ook niet als hij ex-werknemer is. Een verbod is

slechts gerechtvaardigd voor zover het gaat om uitlatingen waarmee de geheimhoudingsplicht van [gedaagde] wordt geschonden. Onderzocht moet dus worden of er gegronde vrees bestaat dat [gedaagde] onder het geheimhoudingsbeding vallende informatie openbaar zal maken.

De rechter concludeert op basis van de feiten van de zaak dat die gegronde vrees er inderdaad is. De werknemer had tijdens het dienstverband niets gezegd over de studie, hij had bij het afscheid niets gezegd over de geheime documenten en hij was na het ontslag erg negatief. Dat maakte het achteraf gezien allemaal wel erg toevallig.

Als laatste had de ex-werknemer nog gemeld dat hij zich als klokkenluider zag, oftewel misstanden aan de kaak wilde stellen en daarvoor die geheime documenten nodig zou hebben. Dat is op zich een argument, maar:

[gedaagde] is geen journalist of wetenschapper, de beoogde publicatie betreft een commercieel rapport dat slechts tegen betaling en aan belangstellenden (naar valt te verwachten: uit de branche) en niet aan een breed publiek ter beschikking wordt gesteld. Dat enig maatschappelijk belang openbaarmaking op die wijze van onder het geheimhoudingsbeding vallende gegevens vereist, is onvoldoende gebleken. Bovendien kan uit het feit dat [gedaagde] zich bereid heeft verklaard tegen vergoeding van publicatie van de betreffende gegevens af te zien, worden afgeleid dat de gestelde maatschappelijke verantwoordelijkheid ook voor [gedaagde] zelf geen principieel punt is.

Nou is de opmerking “is geen journalist” wat raar want iedereen is journalist, maar bij het uitbrengen van een commercieel rapport onder een beperkte groep lijkt me de nieuwswaarde inderdaad niet zo hoog.

Arnoud

Wie moet je geloven als websitehouder?

Een lezer vroeg me:

Ik ben eigenaar van een bed&breakfast, en met enige regelmaat duiken negatieve reviews op op allerlei sites. Daar ben ik bepaald niet van gediend, m.i. is dat gewoon smaad. Van een aantal heb ik zelfs keihard bewijs dat ze niet waar kunnen zijn. Ik wil dat deze reviews verwijderd worden, maar de reviewsites werken daar niet aan mee. Kennelijk willen ze liever geld verdienen aan advertenties bij smadelijke recensies. Kan dat zomaar, dat ze over de rug van de ondernemer geld verdienen zonder enige hoor en wederhoor of controle?

Een bedrijf kan niet verbieden dat zij op een website wordt genoemd, of dat mensen een mening publiceren over hun ervaring met dat bedrijf. Wel kunnen ze eisen dat nodeloos grievende recensies, of recensies zonder enige basis in de feiten, worden weggehaald.

Daarbij speelt wel een groot probleem: hoe weet de site dat daarvan sprake is? Een klacht van het bedrijf lijkt me niet genoeg. Een malafide bedrijf zou zo snel allerlei terechte ervaringen weg kunnen laten halen door een klacht te kwader trouw.

Je zou bewijs kunnen vragen, maar ook dat heeft maar beperkte waarde. De treurige ervaring leert dat zowel de klager als het bedrijf prima in staat zijn om bewijs te vervalsen of te verzinnen (een nep e-mail is snel getypt). Als tussenpersoon kun je dat bewijs niet op waarde schatten.

Het enige wat ik kan bedenken, is dat je als tussenpersoon eist dat negatieve recensies onderbouwd moeten zijn. Op een partij negatief gereutel zit niemand te wachten, maar een onderbouwd negatief verhaal is waardevol voor andere bezoekers. Het ontbreken van onderbouwing in de review kan dan een reden zijn om na een klacht de recensie te verwijderen (kán, niet móet).

Eventueel zou je nog kunnen kiezen voor het niet (altijd) tonen van recensies die sterk afwijken van het gemiddelde. Zo is de impact van een zeer negatieve recensie wat minder.

Hebben jullie nog suggesties?

Arnoud