Geen principiële uitspraak over acquisitiefraude in proefproces MKB Nederland

verlengen-fax-fraudeGrr. Ik begin me steeds meer te ergeren aan het onderwerp acquisitiefraude en hoe rechters daarmee omgaan. Want in een recent vonnis wordt wederom op zeer formele gronden een claim tegen acquisitiefraude afgewezen. Oké, het was een proefproces en daarin mag je best wat principiëler zijn, maar toch.

Brancheorganisatie MKB Nederland had het proefproces in 2011 gestart tegen drie online telefoongidsen waar de nodige klachten over waren gekomen. En dan denk je al snel aan acquisitiefraude: een vaag telefoontje of je je gegevens wilt controleren, een fax die met 5 punts Arial vermeldt “dit is een offerte mompelmompel 150 euro per maand mompel drie jaar” en dan ineens een factuur. MKB was het zat en besloot een principiële zaak te starten tegen deze drie gidsen.

MKB had stevig ingestoken en een verklaring voor recht geëist dat acquisitiefraude (zoals door haar op een rijtje gezet) altijd misleidend zou zijn. Met zulke jurisprudentie is het dan véél eenvoudiger om toekomstige claims aan te pakken. Maar dat wijst de rechter af, omdat het toch van de precieze omstandigheden van het geval afhangt of een telefonische acquisitie telt als misleiding. Argh. Wéér zo’n formalistische opstelling. Het zal wel aan mij liggen maar als je zo’n “bevestigingsbrief” ontvangt met in kleine lettertjes “dit is een offerte en het kost 150 euro per maand voor 3 jaar”, welke omstandigheden kunnen dát dan rechtbreien?

Ook wil de rechtbank niet in het algemeen verklaren dat de regels over oneerlijke handelspraktijken ook kleine ondernemers mogen beschermen. Reflexwerking is echter wederom iets dat per geval moet worden beoordeeld. In het algemeen verklaren dat MKB-ondernemers altijd recht hebben op dezelfde bescherming als consumenten bij misleidende handelspraktijken is niet de taak van de rechter maar die van de wetgever.

De in het proefproces meeprocederende gedupeerde ondernemer krijgt echter wél reflexwerking: (a) Stichting Gilde is een kleine vrijwilligersorganisatie met een beperkt budget, terwijl Telefoongids.com een commerciële onderneming is die zich beroepshalve bezig houdt met het sluiten van overeenkomsten als de onderhavige; (b) Stichting Gilde heeft een contract gesloten buiten het eigenlijke terrein van haar werkzaamheden (vrijwillgerswerk); (c) Telefoongids.com heeft in casu het initiatief genomen tot het opnemen van telefonisch contact; (d) De overeenkomst die tussen Stichting Gilde en Telefoongids.com is gesloten betreft de vermelding in een zogenaamde online-telefoongids en is een overeenkomst die ook door een consument zou kunnen worden gesloten.

Op grond van de Wet oneerlijke handelspraktijken mag de rechter de bewijslast omkeren: het bedrijf moet bewijzen dat er volledig en juist is geïnformeerd over de prijs en wijze van contracteren. En dat vindt de rechter hier passend, want Telefoongids.com heeft het als core business om langs deze weg contracten te sluiten, dus mag je verwachten dat ze dit goed kunnen. Maar hee, wat vervelend nu, nét van het eerste gesprek is geen geluidsopname gemaakt. De fax is ook niet heel expliciet over de kosten, en in het verificatiegesprek werd “nauwelijks hoorbaar” iets over 150 euro gezegd maar níet dat de totale contractswaarde 5400 euro zou zijn.

In de beschikbare gegevens is naar het oordeel van de rechtbank onvoldoende bewijs gelegen dat Stichting Gilde juist en volledig is geïnformeerd en (dus) dat de bejegening door Telefoongids.com niet misleidend is geweest. Telefoongids.com heeft geen nader bewijs aangeboden van haar stellingen op dit punt. Daarom dient Stichting Gilde gevolgd te worden in haar standpunt dat zij voorafgaand aan de totstandkoming van de overeenkomst is misleid.

De eisen tot rectificatie van de publiciteit die MKB had gekregen nadat ze aangekondigd had juridische stappen te nemen, worden afgewezen. MKB Nederland mócht hard in actie komen tegen acquisitiefraude, mede gezien wat er in de uitzending van TROS Opgelicht?! voorbij was gekomen.

Arnoud<br/> Ja, er ging wat mis in de tekst. Excuses, ik had kennelijk de enalaatste versie livegezet.
Is het strafbaar om een geleasete telefoon door te verkopen?

Leuke discussie bij Tweakers: hoe zit het juridisch als je een mobiele telefoon leaset bij je abonnement en deze doorverkoopt voordat het abonnement is geëindigd? Is er dan sprake van heling, ben je strafbaar en welke plichten heeft een site als Tweakers waar je die doorverkoop kunt realiseren?

Als je een telefoon leaset, is juridisch sprake van huur met de optie van koop aan het einde van de huurperiode. Een huurder is geen eigenaar, en als je geen eigenaar bent dan kun je de zaak niet verkopen. Natuurlijk kun je een “te koop”-advertentie plaatsen, daarin verzwijgen dat het een leasetoestel is en een reële prijs vragen. Geen koper die dan zal twijfelen. Maar formeel heb je het toestel niet verkocht, want daarvoor is vereist dat je eigenaar bent. De koper is om diezelfde reden óók geen eigenaar.

Of nou ja, meestal niet. Want er is het concept derdenbescherming (art. 3:86 BW): als de koper te goeder trouw is, dan wordt hij tóch eigenaar ondanks dat de verkoper eigenlijk helemaal niets kon verkopen. De koper moet dus geen reden hebben gehad om te twijfelen aan het feit dat de verkoper mocht leveren. Staat er “leasetoestel” in de advertentie, dan kan de koper dus geen goede trouw claimen. Maar kan hij dat wel, dan wordt hij eigenaar en dan is de oude eigenaar – de telecomprovider – dus de eigendom toch kwijt. Wel ontstaat er dan natuurlijk een schadeclaim op de verkopende partij.

Een belangrijke voorwaarde om als koper je op derdenbescherming te mogen beroepen, is dat hij in staat moet zijn om tot drie jaar na de koop de verkoper te kunnen identificeren (art. 3:87 BW). Kan hij dat niet, dan kan hij zich niet op derdenbescherming beroepen en dan moet hij de telefoon dus teruggeven. (Uiteraard heeft hij dan recht op geld terug van de verkoper, maar aangezien hij die dus niet meer kon identificeren gaat dat lastig worden.)

Strafbaar is dit niet, en heling al helemaal niet. Het toestel is niet door misdrijf verkregen, en van heling kan alleen sprake zijn bij doorverkoop van gestolen (of afgeperste of geroofde) artikelen. Aangifte doen als benadeelde koper (of telecomboer) heeft dus geen nut. Het is puur een privaatrechtelijke, contractuele discussie waarvoor je zelf naar de rechter moet om het op te lossen.

Update (27 februari) in de comments wijst Arnout erop dat dit wel degelijk strafbaar kan zijn, en wel als verduistering (art. 321 Sr). De rechtbank Utrecht bepaalde in 2011 dat

… kan het naar het oordeel van de rechtbank niet anders zijn dan dat verdachte wist dat hij de objecten niet mocht verkopen en dat hij door dat -in strijd met de uitdrukkelijke bewoordingen van de door hem ondertekende contracten- toch te doen willens en wetens de aanmerkelijke kans heeft aanvaard dat hij zich door die verkoop schuldig zou maken aan de verduistering van die objecten.

Ik denk niet dat dit betekent dat je als koper automatisch heler bent. Daarvoor is nodig dat je wist of had moeten weten dat de verkoper het toestel had verduisterd. En dat zul je maar zelden kunnen zien aan de advertentie.

Wat Tweakers hieraan kan doen? Bar weinig. En dat hóeven ze ook niet, want zij zijn als tussenpersoon slechts aansprakelijk als het evident is dat een advertentie in strijd is met de wet en ze dan niet ingrijpen. En ik denk dat een advertentie in deze categorie alleen evident in strijd kan zijn als er expliciet staat “Leasetoestel, abo nog niet afgelopen” of zoiets doms. Ik kan me dat niet voorstellen.

Arnoud

Mijn idee is gestolen!

brievenbus-deponeren-idee.jpgEen lezer vroeg me:

Ik heb een tijd terug een bedrijf een voorstel gedaan voor een idee waar zij veel geld mee kunnen verdienen. Maar afgezien van een standaard bedankmailtje hoorde ik niets meer van ze. En vorige week zag ik ineens dat ze doodleuk met mijn idee de markt gaan betreden! Oké het is op details iets anders maar het is duidelijk van mij gestolen. Wat kan ik nu doen?

Een idee mág worden gestolen. Alleen de concrete uitwerking mag niet worden gekopieerd. Dus als men de mail heeft gelezen en toen dacht, leuk dit doen wij ook, dan is dat legaal als ze het daarna zelf hebben uitgewerkt.

Het maakt daarbij niets uit of je het idee hebt gedeponeerd als i-Depot, bij de notaris of Belastingdienst hebt laten dateren of bij een commerciële dienst ‘bescherming’ hebt aangevraagd. Zo’n depot of datering bewijst alleen dat het idee bestond, het geeft geen eigendomsrechten.

Met een geheimhoudingsverklaring sta je sterker, als ze dat tekenen dan belóven ze dat ze het idee niet hergebruiken. En dan kun je ze daarop aanspreken. (Protip: neem een boeteclausule op, dan krijg je geen discussie over hoe veel het idee waard was of hoe veel schade je hebt geleden.)

Maar het is maar zeer de vraag of een bedrijf die tekent als iemand zich zomaar meldt met “ik heb een idee en ik wil graag geld”. Waarom zou je immers betalen voor een idéé? Je moet als ontvanger van het idee nog steeds alle investeringen doen en daarbij alle risico’s nemen. En dat terwijl de ideegever achterover kan zitten en wachten tot hij geld krijgt. Dat is slechts heel zelden een faire verdeling van de verantwoordelijkheden.

Natuurlijk, als je een uitgewerkt idee hebt of al een business hebt draaien met dat idee, dan is een geldbedrag voor overname of participatie daarin gerechtvaardigd. Maar dan hebben we het allang niet meer over het “verkopen van een idee”.

Ik raak er steeds meer van overtuigd dat “verkopen van een idee” een wensdroom is, net als alle plannen om snel rijk te worden. Rijk worden als ondernemer kan wel maar is heel hard werken.

Arnoud

Eindelijk: Richtsnoeren voor beveiliging van persoonsgegevens van de toezichthouder

Het College bescherming persoonsgegevens (CBP) heeft een richtsnoer uitgebracht voor de beveiliging van persoonsgegevens, meldde Nu.nl. Het is al jaren een lastige discussie: wat moet je doen qua beveiliging van persoonsgegevens. De wet houdt het bij “adequate” maatregelen, maar dat is inderdaad nogal vaag en multi-interpretabel. En zeker als het gaat om techniek willen mensen gewoon harde regels: dit moet, dat is verboden en als je zus doet dan moet je ook zo.

De richtsnoeren zijn geen harde set met eisen, maar vooral een pleidooi voor bedrijven en instellingen om er eens goed voor te gaan zitten en je principes op orde te krijgen. Want eisen dat je SSL gebruikt is leuk, maar helpt je geen zier tegen een aanvaller die met een handige SQL truc je database leegtrekt. En neit alleen een keertje zitten, maar continu verbeteren oftewel het bekende plan-do-check-act:

  1. Beoordeel de risico’s die de gegevens en de aard van de verwerking met zich meebrengen voor de betrokkenen en bepaal op basis daarvan het gewenste beveiligingsniveau.
  2. Maak gebruik van algemeen geaccepteerde beveiligingsstandaarden.
  3. Controleer met zekere regelmaat of de beveiligingsmaatregelen daadwerkelijk zijn getroffen en worden nageleefd.
  4. Pas waar nodig de beveiligings­maatregelen aan.

Je zou zeggen dat dit triviale kost is maar aangezien het huidige beveiligingsproces bij veel clubs neerkomt op

  1. We doen maar wat
  2. Als iemand piept klagen we hem aan
is het kennelijk nodig.

Een punt dat bij beveiliging trouwens vaak wordt vergeten is dat je ook moet streven naar zo min mogelijk gebruik van persoonsgegevens. Het is formeel een overtreding van de Wbp als je kilo’s persoonsgegevens hebt in een perfect veilige omgeving, terwijl je ook met een half ons had toegekund.

Steeds vaker wordt het verwerken van persoonsgegevens uitbesteed. Je administratie gaat via een SaaS-dienst, je CRM systeem gaat de cloud in, voor de mail gebruik je Outlook.com en de nieuwsbrieven gaan via zo’n handige dienst die ook het afmelden voor z’n rekening neemt. Heel mooi allemaal maar dan heb je wel een bewerkersovereenkomst nodig (ADV: maak er eentje met onze nieuwe bewerkersovereenkomstgenerator) want wettelijk gezien zijn al deze dienstverleners ‘bewerkers’ en dan is zo’n contract verplicht. Ja, ook als ze alleen een database met interface bieden en jij nog steeds zelf aan de knopjes moet draaien.

De verantwoordelijke is verantwoordelijk voor het bewerken door de bewerker. Ook waar het de beveiliging betreft. Lekt zo’n nieuwsbriefsysteem dus e-mailadressen, dan mogen de adreseigenaren jou daar aansprakelijk voor stellen. In die bewerkersovereenkomst kun je hier onderlinge afspraken over maken, gebaseerd op hetzelfde plan-do-check-act principe. Een recht van audit is dus vrij cruciaal.

Individuele afspraken zijn hierbij soms lastig, en bovendien zit niet iedere bewerker te wachten op een audit door elke individuele klant. Het middel van de Third Party Memorandum (wat het CBP in goed stonecoaldutch Third Party Mededeling noemt) biedt dan wellicht soelaas. De TPM biedt dan inzage in hoe de bewerker werkt, en als dat niveau van werken goed genoeg is dan kun je met die bewerker in zee.

Een ander punt dat je écht moet gaan regelen is hoe je omgaat met datalekken. Want het is niet de vraag óf dat gaat gebeuren maar wanneer. Zeker als je met zo’n handige clouddienst werkt. Wie gaat dan melden aan de betrokkenen dat dit is gebeurd, en wie draait op voor de reputatie- en andere schade?

Het blijft jammer dat het Cbp weinig meer kan doen dan richtsnoeren uitgeven en waarschuwen. Daadwerkelijk handhaven is moeilijk: ze hebben bar weinig menskracht én ze mogen niet beboeten. Ze kunnen alleen waarschuwen en dan een dwangsom opleggen voor de toekomst. Dat is frustrerend want veel bedrijven redeneren dan, ik wacht wel tot ik gewaarschuwd ben en tot die tijd loop ik lekker snel en goedkoop binnen met mijn bestandjes en lijsten. Het wordt tijd dat ze, net zoals de OPTA bij de telecommunicatieregels gewoon meteen mag beboeten. Tenminste, als je een effectieve privacywet en een goede beveiliging van persoonsgegevens wilt afdwingen.

Arnoud

Gemeente mag geen leges heffen voor Wob-verzoek

wobGemeentes mogen geen leges heffen voor het leveren van informatie naar aanleiding van een Wob-verzoek, bepaalde de Hoge Raad gisteren. Bij De Nieuwe Reporter spreken ze van “uit handen slaan van een belangrijk wapen uit om Wob-verzoeken van journalisten te traineren”.
Op grond van de Wet openbaarheid van bestuur mag iedereen overheidsstukken opvragen (behalve in een paar categorieën uitzonderingen). Journalisten maken hier graag gebruik van, en met name bij gemeenten wordt dat nogal eens als een last ervaren. Om gevis naar stapels documenten onder de Wob binnen de perken te houden, of afhankelijk van je frame om de vrije nieuwsgaring te belemmeren, werd onder meer vaak leges geheven. Brenno ‘Bigwobber’ de Winter kreeg 30.000 euro aan leges voor de kiezen, bijvoorbeeld.

Nu zijn leges op zich legitiem wanneer de burger een dienst wil van de overheid. Maar bij diensten die primair om een algemeen belang gaan, mag dat niet. U herinnert zich wellicht nog de uitspraak uit 2011 over het paspoort dat gratis werd, dit ging over dezelfde redenering. (Daarna werd snel een reparatiewetje doorgevoerd dat expliciet zei dat gemeentes wél geld mogen vragen voor paspoorten, wat door de rechter bevestigd werd.)

De Hoge Raad trekt die lijn nu door naar leges voor Wob-verzoeken:

[Uit de wettekst] moet worden afgeleid dat de openbaarmaking van informatie naar aanleiding van een Wob-verzoek, behoudens de hierna in onderdeel 3.3.7 genoemde werkzaamheden, niet in overheersende mate verband houdt met dienstverlening ten behoeve van een individualiseerbaar belang.
Uitgezonderd zijn de in 3.3.7 van het arrest genoemde zaken: kopieën van documenten en uittreksels of samenvattingen van de inhoud daarvan. Dat is wél een “individualiseerbaar belang”, iets dat de Wobber specifiek vraagt en niet een dienst van algemeen nut.

Is het probleem daarmee van tafel? Nou nee, niet bepaald. Want gemeentes zullen nu niet ineens Wob-fan worden, noch zullen journalisten ineens minder Wobverzoeken gaan indienen. Dus er zullen hordes opgeworpen blijven worden tegen wat gemeentes zien als excessief gewob, en journalisten zullen daartegen blijven ageren.

De IT-er in mij ziet (zoals bij elk probleem) de oplossing in een database: waarom zetten gemeentes niet standaard zo veel mogelijk informatie online? Het lijkt me dat als je een document maakt je snel kunt inschatten of het openbaar moet zijn of niet. En als er privédetails in zitten dan kun je dat beter tijdens het opstellen van het document weglaten of redigeren dan achteraf. Of mis ik iets?

Arnoud

Wanneer is overnemen plagiaat?

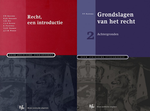
twee-boekenIs het heruitgeven van een bewerking van een studieboek met alleen je eigen naam erop een vorm van plagiaat? Nee, oordeelde het College van Bestuur van de Universiteit van Amsterdam in een zaak over een basisboek rechten. Een hoogleraar had een leerboek, samengesteld door zijn voorganger, grotendeels overgenomen, onder een andere titel uitgegeven met alleen zijn eigen naam als auteur erop. Dat was “onzorgvuldig handelen” maar geen plagiaat. Of sprake van inbreuk op auteursrechten is, blijft in het midden. En dat is niet zo gek, want plagiaat heeft niets te maken met inbreuk op auteursrechten.
Het ging in deze kwestie over het boek Inleiding in de rechtswetenschap, waarvan twee derde letterlijk, zin voor zin, woord voor woord, terug te vinden is in het eerder verschenen leerboek Recht, een introductie. (Héé, dat boek heb ik ook nog gebruikt toen ik rechten studeerde.) Dat eerdere boek was aan een update toe, en het plan om er een reader van te maken met losse aanvullingen liep een beetje uit de hand, waarop de hoogleraar besloot -na overleg met de uitgever van het oude boek- in eigen beheer het werk als boek uit te geven.

Maar mocht dat wel? Hij meende van wel: de uitgever had in zijn visie toestemming gegeven, zodat hij er vanuit mocht gaan dat hij vrijelijk kon beschikken over de teksten. Maar het College wijst erop dat de man had moeten weten dat de uitgever dat helemaal niet mócht toezeggen. In het contract stond dat alleen al voor hergebruik van onderdelen aparte toestemming nodig was van de auteurs, dus voor integraal hergebruik dan helemaal. Daarmee zou het nieuwe boek best eens inbreuk op de auteursrechten van de oude auteurs kunnen zijn, hoewel de meesten daarvan werknemer zijn bij de UvA en het dus niet gezegd is dat zij nog auteursrechten hébben.

De vraag of iets plagiaat is, staat echter helemaal los van auteursrechten. Je kunt plagiëren zonder auteursrechten te schenden (en andersom). Plagiaat is vooral een wetenschappelijke doodzonde – een handelen in strijd met de mores van de beroepsgroep. (Net zoals er verschil is tussen ‘spam’ in de zin van de netiquette en ongevraagde elektronische communicatie in de zin van de Telecommunicatiewet.)

Volgens NRC heeft de actie geen verdere consequenties, maar wordt wel een goed gesprek ingepland met de hoogleraar. En wat mij betreft mag dat beginnen met de vraag: wat was u dénkende toen u dacht, ik haal al die auteurs eraf? Zó moeilijk voorstelbaar is het toch niet dat die mensen dat niet leuk gaan vinden?

Arnoud

Henk Krol krijgt pluim en boete voor journalistieke hack EPD

Henk Krol is schuldig bevonden aan computervredebreuk en krijgt een boete van 750 euro, meldde Webwereld vrijdag. De rechtbank vindt wel dat hij zorgvuldig te werk ging bij het in kaart brengen van het lek. Vorig jaar had de politicus van een tipgever gehoord dat patiëntgegevens eenvoudig in te zien waren: er bleken accounts te zijn waarvan usernaam en wachtwoord hetzelfde (en vijf tekens lang) waren. Die misstand aan de kaak stellen was gepast, maar hij had niet zo veel dossiers mogen opvragen als hij had gedaan. En meteen naar de media rennen was ook niet helemaal zoals het hoorde.
De beveiliging van een gevoelig medisch systeem zoals een EPD is natuurlijk al snel nieuwswaardig. En bij beginnersfouten zoals gelijkluidende gebruikersnamen en wachtwoorden (of wachtwoorden van vijf tekens) is het dan ook al snel goed om aan de bel te trekken. Maar, een beetje ethisch hacker seint éérst de dienstverlener in en geeft deze een kans het probleem te herstellen. En dat is waar Krol een beetje te snel ging: na één afpoeiertelefoontje al naar de pers stappen is niet hoe het hoort. En dat de telefoniste hem niet wilde doorverbinden met een verantwoordelijke maar zei dat hij maar een brief moest sturen, maakte daarbij niet uit. Hij had op zijn minst kunnen wáárschuwen dat hij journalist was en dat het hem ernst was.

Ook het feit dat er geen technisch probleem met de beveiliging was, maar enkel één gebruiker met een dom wachtwoord, maakte dat de actie nogal overtrokken was, aldus de rechtbank. Er was geen aanwijzing dat die zwakke wachtwoorden een epidemie (haha, hij zei epidemie en het is bij een EPD) waren. En bij één dom wachtwoord al de pers bellen, gaat wat snel. Daar heb ik dan weer moeite mee: dat één zo’n zwak wachtwoord kan, bewijst dat er geen adequate checks op wachtwoorden zitten. En dan durf ik wel te zeggen dat er meer henk/henk userpasswordcombinaties zijn.

En zoals verwacht maakt de rechtbank er ook een stevig punt van dat Krol in aanwezigheid van de cameraploeg van Omroep Brabant diverse dossiers had opgevraagd, in plaats van alleen de strikt noodzakelijke. “Mede gezien het feit dat het hier om uiterst gevoelige, medische gegevens gaat van patiënten”, heet het dan. Maar, eh, is niet juist het nieuws dát er zo veel dossiers op te vragen zijn met zo’n zwak wachtwoord? Kun je dat nieuwsfeit wel onderbouwen met één opvraging van één dossier? Maar oké, hij had een paar vrienden kunnen vragen of hij hun dossier mocht lichten als bewijs, in plaats van random users.

Daarbij woog ook nog mee dat Krol bepaalde gegevens meermalen opvroeg. Dat bewijst volgens de rechtbank dat hij niet zorgvuldig te werk ging. Hm. Ik zou denken, als ik in zo’n systeem zit dan ga ik ook eerst op knoppen drukken om te zien of het écht is, en pas als ik van de schrik bekomen ben, zou ik m’n printscreenknop te voorschijn halen. En ja, dan sta je dus dingen twee keer op te vragen.

De rechtbank twijfelt bij dit alles niet aan de goede bedoelingen van verdachte, aldus de rechtbank. Daarom wordt de geëiste boete naar €750 euro gezet.

De meer dan een ton aan schadeclaim van het zwakkewachtwoordentoelatende DvU wordt teruggebracht tot € 1.000afgewezen. De rechtbank kan niet vaststellen of sprake is van voldoende causaal verband tussen de hack en de geclaimde schade, want die is maar matigjes onderbouwd. Ook is niet duidelijk in hoeverre de schade als “eigen schuld” aan te merken is, en dat is toch echt een grond om een schadevergoeding te verlagen.

Ik ben nu wel aan het twijfelen: was het nu echt zo overtrokken wat Krol deed? Moet je bij een zwak wachtwoord op een EPD-account inderdaad maar een brief sturen en na de mededeling “dank u, het wachtwoord is gewijzigd” het erbij laten? Ligt het nou aan mij of ís het gewoon nieuws dat dit kon gebeuren?

Arnoud

Geen uitspraak over IP-bevriesbevel, dat schiet niet op natuurlijk

Grmbl. Weet u nog, die zaak uit 2011 waarin IP-beheersclub RIPE een rechtszaak begon tegen het OM vanwege een IP-adresbevriesbevel? Het vonnis is er, maar wat een teleurstelling: géén inhoudelijke uitspraak of het mag maar een afwijzing op de formele grond dat RIPE “onvoldoende belang” heeft bij de ingestelde eis.

In 2011 werd RIPE bevolen een aantal IP-adressen te “bevriezen”, omdat deze gebruikt zouden worden bij een crimineel botnet. Klinkt nobel, alleen: waar staat in het wetboek dat de politie zo’n bevel mag geven? Een specifiek artikel dat hierover gaat, is er niet, dus de byte_fightende officier van Justitie gooide het op artikel 2 Politiewet. Dit artikel omschrijft in algemene bewoordingen de taak van de politie: zorgen voor de daadwerkelijke handhaving van de rechtsorde.

Ja, dat is heel generiek en het was dan ook terecht dat RIPE zich afvroeg of daarmee wel een rechtsgeldig bevel gegeven kan worden om IP-adressen te blokkeren. We hebben immers voor iets andere categorieën van data bevriezen hele specifieke regelingen (artikel 126ni Strafvordering en nog een paar). En zo’n specifieke regeling is belangrijk, omdat de politie (waar het gaat om grondrechten) alléén dingen mag bevelen met zo’n specifieke regeling. Dus hoezo kan het dan juist voor IP-adressen zonder regeling, gewoon met de kapstok van artikel 2?

De rechtbank wijst de eis af vanwege een formeel argument: je moet als eiser wel “voldoende belang” hebben bij je eis, een theoretisch interessante maar niet direct dringende kwestie is niet genoeg. RIPE had op zeker moment de bevriezing eraf gehaald, en hoewel de officier enige boze piepgeluiden had gemaakt, werd er niet daadwerkelijk vervolgd noch was daar een reële dreiging voor. Zonder zo’n dreiging kun je niet preventief naar de rechter rennen en vragen of deze wil verklaren of de officier je wel mág vervolgen. En omdat er dus geen reële, concrete aanleiding (meer) is dat de officier iets gaat doen dat hij misschien niet mag, wil de rechter niet nader ingaan op de vragen van RIPE.

Buitengewoon frustrerend dit. En nee, het betekent niet dat de officier dit soort bevelen dus wél mag geven (of dat het niet mag) maar alleen dat de rechtbank het een té theoretisch verhaal vindt. De volgende keer moet RIPE dus bij de eerste wapper met zo’n bevel de agent in kwestie de deur wijzen, hopen dat de officier dan concreet gaat dreigen met dwangmiddelen en dán snel opnieuw de procedure opstarten.

Arnoud

‘Aggregatiesites mogen foto’s overnemen van de rechter’

ikhouvanbredaHee, foto’s overnemen, mag dat nou toch? Dit artikel van advocaat Jens van den Brink maakte veel los, vooral bij mensen die recent een claimbrief van een Nederlandse fotograaf hadden gehad op hun blog, forum of nieuwssite. Want de rechter Oost-Nederland (we hebben nieuwe arrondissementen) bepaalde dat de manier waarop Ik hou van Breda werkte, legaal is onder het citaatrecht. En dat vlak nadat het Brandweerforum juist onderuit ging bij de foto’s die zij overnamen.
De website Ik hou van Breda brengt een overzicht van nieuws over Breda en omgeving, en gebruikt daarbij stukjes tekst en verkleinde foto’s van andere sites, zoals Telegraaf.nl en Bndestem.nl. Een fotograaf die zijn foto’s daar terugzag, eiste € 2.550 schadevergoeding, maar bij de rechter werd dit afgewezen: IHVB is legaal onder het citaatrecht.

Nu was er een bronvermelding en waren de foto’s verkleind, beide belangrijke stappen om citaatrecht te mogen claimen. Maar er was geen eigen content toegevoegd, wat in de Brandweerforumzaak een reden was om citaatrecht af te wijzen. Echter, wat zegt nu de Oost-Nederlandse rechter:

Dat van een rechtsgeldig beeldcitaat alleen maar sprake kan zijn indien de foto wordt opgenomen ter verduidelijking of onderbouwing van de eigen mededeling van de citeerder, die in de citerende uiting besloten ligt, vindt geen steun in het recht ([onder verwijzing naar Zoekallehuizen-arrest]).

Waar het om gaat, is dat de foto een inhoudelijk relevante rol speelt en niet alleen maar als versiering dient. En “inhoudelijk relevant” betekent hier “een indruk van de desbetreffende nieuwsberichten te geven”, aldus de rechter. En daarvan is sprake:

De foto’s kunnen beschouwd worden als een beeldende beschrijving en ondersteuning van de inhoud van de desbetreffende nieuws¬berichten en hebben hierdoor een duidelijke functie bij de overgenomen tekst in het nieuwsoverzicht, namelijk het nieuwsbericht extra goed herkenbaar maken voor de lezer en een indruk geven van het achterliggende nieuwsartikel met als doel dat de lezer door op de hyperlink te klikken wordt doorgestuurd naar het originele nieuwsartikel op de achterliggende bronwebsite, alwaar de lezer zich het volledige nieuwsbericht eigen kan maken.

Dit doet denken aan het Maroc-arrest, waarin ook een nieuwsbericht-met-foto legaal werd verklaard onder citaatrecht: de foto versterkte de inhoud van het nieuwsbericht en voegde daarmee iets inhoudelijks toe.

Ook speelde mee dat men de foto’s een week na publicatie verwijderde. Ik vind niet dat dat een eis moet zijn, als een citaat terecht is in het bericht nu dan is het dat automatisch ook in het archief waar dat bericht opgeslagen ligt.

Waarom het Brandweerforum dan niet? Ik denk omdat daar vooral grote foto’s werden overgenomen, en de context minimaal was:

zodanig dat alle aandacht uitgaat naar de foto’s en dat de tekst slechts een verwijzing naar de tijdstip en plaats van de brand behelst.

Het voelt anders wanneer je een berg foto’s publiceert met alleen minimale feitelijke context, of wanneer je een verkleind fotootje uit een nieuwsbericht bij een snippet van dat artikel laat zien. Maar ik kan hier geen keihard criterium voor verzinnen dat de twee duidelijk scheidt. De grootte? Het niet overnemen van contextuele tekst uit de bron? Dat de foto’s zélf nieuws zijn in plaats van illustratie van het nieuws? Dat het doel van IHVB is dat je doorklikt naar de nieuwssite, en van Brandweerforum niet?

Arnoud

Wanneer is een cloudprovider Amerikaans (of Nederlands)?

cloud-flag-usaEen lezer vroeg me:

Vorig jaar blogde je over de Amerikaanse cloud en de risico’s daarvan. Maar wat maakt een cloudprovider “Amerikaans”? Moet je dan kijken naar de rechtsvorm van het bedrijf, de locatie van de servers, wat men op de site zet of welk ander criterium geldt er?

Met de term “Amerikaanse cloud” bedoelde ik clouddienstverleners waar de Amerikaanse overheid (rechts-)macht over kan uitoefenen. Een in de VS gevestigde en opererende partij (Amazon Inc. met haar datacenter in Virginia bijvoorbeeld) valt hier evident over. Maar ook het Amerikaanse Google Inc met haar datacenter in Groningen, Nederland valt eronder. Het bedrijf zelf opereert in de VS en kan dus door de rechter aldaar worden gedwongen data uit dat Nederlandse datacenter over te hevelen naar de Amerikaanse politie of Justitie.

Wat nu als het een Nederlandse BV is die eigenaar is van dat datacenter? Dat lijkt niet veel uit te maken, want men kan dan nog steeds de Amerikaanse moedermaatschappij bewerken en die kan dan haar dochter sommeren de data te overhandigen. Als de moedermaatschappij immers de zeggenschap heeft, dan kan de dochter daar niets tegen doen. Als in het contract tussen moeder en dochter staat dat de moeder niets mag vragen dat tegen de lokale wetgeving van de dochter in gaat, of als de dochter zegt dat de opdracht gewoon in strijd is met die lokale wetgeving, dan wordt het spannend. Of en hoe dát standhoudt durf ik echt niet te zeggen.

De omgekeerde situatie kan ook: een Nederlandse BV die servers fysiek in Amerika ondergebracht heeft (gehuurd of gekocht of virtueel). Die BV valt niet onder Amerikaans recht, maar de partij in wiens lokaal die servers fysiek staan wél. En langs die weg kan dan alsnog een gerechtelijk bevel tot inzage van de servers worden afgegeven. De Nederlandse BV kan de data encrypten (Mega, kom d’r maar in) zodat de Amerikaanse overheid niets met die data kan, maar het zal van de bedrijfsvoering afhangen of dat haalbaar is.

Maar ook als een bedrijf geen fysieke banden met een land heeft, kan dat land soms toch rechtsmacht uitoefenen tegen het bedrijf. Wanneer een bedrijf zich expliciet richt op een land, dan is het goed verdedigbaar dat dat land daar dan wat over mag zeggen. Een webshop die in het Nederlands is, iDealbetalingen toestaat en bezorgt via Postnl valt onder Nederlands recht. Dat de domeinnaam een .com is en de server in Duitsland staat, doet er dan niet meer toe. Je zou zoiets ook prima op een clouddienstverlener kunnen toepassen.

In het strafrecht ken ik geen vergelijkbare jurisprudentie, maar het Wetboek van Strafrecht kent wel de nodige expliciete bepalingen die mensen in het buitenland strafbaar maken onder de Nederlandse wet. Natuurlijk is het wel lastiger om een buitenlander hier te veroordelen én te bestraffen, maar als er een uitleveringsverdrag is dan zijn er mogelijkheden. En binnen de EU kan dit via overlevering bereikt worden.

De ietwat platte samenvatting is dus dat je onder het recht van een land valt als ze bij jou of bij je spullen kunnen. Dat kun je aankleden met allerlei mooie rechtstheorieën maar volgens mij komt het uiteindelijk daarop neer.

Arnoud