Informatieplichten over beveiliging voor providers

opta-logo.jpgInternetproviders en met name aanbieders van mobiel internet dienen volgens telecomwaakhond OPTA hun klanten beter te informeren over de gevaren op het web, meldde Nu.nl eergisteren. De OPTA, die ook toezicht uitoefent over internetaanbieders, heeft beleidsregels uitgegeven over de informatieplichten van internetaanbieders. Op grond van art. 11.3 Telecommunicatiewet is de OPTA bevoegd deze regels op te leggen en met boetes naleving af te dwingen.

De OPTA noemt in de beleidsregels (die als niet-kopieerbare PDF aangeboden worden, argh!) informatie over deze onderwerpen als minimum:

  • Het binnenkrijgen van spam, phishing-mails, spyware en andere malware.
  • <li>Het ongewenst door anderen laten gebruiken van een (draadloze) internetverbinding of van de eigen computer.</li>
    
    <li>Het bereikbaar zijn(!) van ongewenste websites.</li>
    
    <li>Het laten kapen van de eigen computer zodat daarmee spam, phishingmails of malware verstuurd kan worden (door deelname aan een botnet).</li>
    

De informatie moet duidelijk, ondubbelzinnig, actueel en relevant zijn. Een tekst als “Om veilig te internetten zou u een virusscanner moeten installeren” is bijvoorbeeld onvoldoende volgens de OPTA, omdat je daarmee mensen niet informeert over de risico’s als je die niet installeert. “Onveilig” is niet duidelijk genoeg.

Providers moeten een aparte pagina op hun website maken waarin ze deze informatie opnemen. Deze moet met één klik vanaf de homepage of landing page te bereiken zijn waar men het abonnement kan afsluiten.

De OPTA is al sinds 2007 bezig met het formuleren van passende regels. Dat gaf nog aardig wat ophef onder de ISP-community. Het zou bemoeizucht van de OPTA zijn of zelfs “gezochte werkgelegenheid“. Dit omdat “de maatregelen zodanig standaard zijn, dat ze allang door elke welopererende ISP in Nederland genomen zijn”, aldus Simon Hania van (destijds) XS4All.

Wat vinden jullie van deze regels? Heeft het nut om ISP’s te verplichten hierover informatie te verschaffen? Of wat zou men beter kunnen doen?

Je kunt je bijvoorbeeld afvragen of het nu juist de ISP’s moeten zijn die deze informatie gaan verspreiden. Zelf zou ik verder meer zien in verplichte maatregelen om deze beveiligingsrisico’s tegen te gaan. Internetrechtexpert Gerrit-Jan Zwenne (Leiden, Bird & Bird) zegt bijvoorbeeld terecht:

Ook als ik wordt geinformeerd over de risico’s van spam en botnets, blijf ik daarvan last hebben. Om echt iets te doen aan internetveiligheid moet meer gebeuren. Ik maak mij sterk dat OPTA heel wel in staat is om aanbieders te verplichten botnets op te sporen en te verwijderen. En als het moet zou OPTA dat ook zelf kunnen doen.

Denk aan scanners die bergen uitgaande spam of phishingmails detecteren en dan de betreffende poort sluiten of het internetverkeer van die computer beperken. Volgens mij werkt dat beter dan een folder met “pas op met het openen van bijlagen bij e-mail”.

Arnoud

Over productreviews en het bespreken van bedrijven

benzinepomp-prijs-vast.pngHet bouwen van vergelijkingssite is de laatste tijd populair, ik krijg er in ieder geval opvallend veel vragen over. Zou het met de crisis te maken hebben? In ieder geval, het levert leuke juridische kwesties op, zoals de vraag of je een bedrijf tegen diens zin in je vergelijker op mag nemen, en vooral de vraag wat je mag en moet doen met recensies.
Want prijzen zijn leuk, maar als lezer wil je toch liever weten wat nu de beste winkel, de handigste telefoon of het grappigste spel voor je spiksplinternieuwe Wii (jaja, kerstkado) is. En nog liever hoor je waar je de slechtste service, botste horken of langste levertijd krijgt, zodat je die winkels kunt mijden. En dan wordt het pijnlijk, want winkeliers hebben weinig behoefte om in zo’n overzicht te staan. Welke grenzen heb je nu als beheerder van zo’n site?

Het staat iedereen vrij zijn mening te geven over een winkel, of die winkel daar nu op zit te wachten of niet. Je mag dus gerust een platform bieden voor meningen over winkels, of over bedrijven of producten natuurlijk. Als beheerder ben je niet aansprakelijk voor die meningen, mits je ze maar niet vooraf modereert of controleert. Wel moet je optreden bij (terechte) klachten.

Als een bedrijf komt klagen, zal dat meestal zijn omdat iemand negatieve kritiek heeft. Negatieve kritiek mag, maar die moet wel gefundeerd zijn in de feiten. Het is dus een goed idee om bij recensies de eis te voeren dat negatieve kritiek op jouw verzoek onderbouwd kan worden met bewijs. Het bedrijf de mogelijkheid van een weerwoord bieden is ook erg belangrijk, als een bedrijf zich niet kan verdedigen tegen kritiek, heeft het sneller een juridische claim. In het Garagetest-vonnis zorgden deze maatregelen dat het forum niet aansprakelijk was voor negatieve recensies.

Verder: je mag bedrijfs- of productlogo’s tonen, mits je dat maar op een nette en zakelijke manier doet. Toon ze dus bij alle bedrijven of producten uit een categorie, en vermijd alles waarmee mensen kunnen denken dat jij een zakelijke band met het bedrijf hebt. Houd logo’s dus klein en zet ze niet vlak naast je eigen logo. En vraag je af of je dat logo echt wel nodig hebt. Kun je niet volstaan met het gewoon typen van de naam?

Een ander goed idee is het monitoren van IP-adressen van plaatsers. Daarmee kun je mensen herkennen die onder verschillende namen steeds hetzelfde bedrijf afkraken – of juist ophemelen. Het zal niet de eerste keer zijn dat een bedrijf zichzelf de hemel in prijst onder naam van een zogenaamd tevreden klant. Of juist de concurrent consequent de grond in boren. Met zo’n controle kun je dat opsporen en tegengaan (bv. met een IP-ban). Je moet trouwens wel in je privacyverklaring melden dat je dit soort dingen doet.

Je hoeft dus geen toestemming te vragen aan een bedrijf om het bedrijf of diens producten in je vergelijkingssite op te nemen. Het kan wel, alleen kun je je afvragen waarom een bedrijf daar toestemming voor zou geven. Zeker als je in het contract zet dat je ook negatieve kritiek zult plaatsen. Als bedrijf zou ik niet weten waarom ik dat zou accepteren. Dit bleek in 2004 bij Telecomvergelijker een probleem bijvoorbeeld.

Komt er ondanks alles een klacht, al dan niet in dure juridische taal met veel “verzoek en voorzover nodig sommeer” en “mogelijk onrechtmatig”, haal dan eerst eens diep adem. Als je je aan bovenstaande houdt, loop je weinig risico. Onderzoek de klacht, en informeer zo nodig bij de klager of het wel klopt wat hij schreef. Bied het bedrijf aan een weerwoord te plaatsen, het liefst bij de recensie zelf in plaats van onderaan als reactie nummer 385 (zoals ik deed bij RWE Energie). En bekijk dan hoe je het op een minnelijke manier kunt oplossen.

Hoe zouden jullie omgaan met klachten van boze bedrijven? Stel dat de klager terugmailt dat het echt waar is maar verder weinig medewerking vertoont, wat doe je dan?

Arnoud

Bob Sijthoff blijft in Wikipedia, althans voorlopig

wikipedia-bob-sijthoff.pngWat een leuk verjaardagskadootje! Bob Sijthoff mag in Wikipedia blijven staan, vonniste de rechtbank Utrecht gisteren. Eind november spande de zakenman een rechtszaak aan tegen de Nederlandse Wikimedia vereniging en stichting met als eis dat zijn vermeend onrechtmatige lemma uit de vrije encyclopedie verwijderd zou worden.

Sijthoff legde de verantwoordelijkheid voor het onderhoud van Wikipedia bij Wikimedia Nederland, omdat “zij immers een platform biedt” en de moderatoren zou benoemen. De auteur, ene Jacob H., zou bekend zijn bij Wikimedia omdat kort na zijn klacht bij de vereniging Jacob het lemma aanpaste. Maar de vereniging en stichting wijzen er terecht op dat alle juridische verantwoordelijkheid bij de Wikimedia Foundation in de VS liggen. Sijthoff krijgt dan ook nul op het rekest:

Uit vorenomschrevene volgt dat niet voldoende aannemelijk is geworden dat Wikimedia Nederland c.s. zelfstandig tot verwijdering van het artikel in staat is danwel invloed kan uitoefenen op verwijdering van het artikel door Wikimedia Foundation of een ander verantwoordelijke zodat dit gedeelte van de vordering zal worden afgewezen.

Ook de eis tot afgifte van de persoonsgegevens van Jacob H. wordt afgewezen, omdat Wikimedia Nederland die simpelweg niet heeft. Sijthoff wordt vervolgens in de proceskosten veroordeeld. Wat me brengt op het punt dat de advocaten van Wikimedia, Struik en Briët van CMS Derks Star Busmann deze zaak pro bono hebben gedaan, wat wel een complimentje waard is.

Wel jammer is dat de rechter nu niet aan de inhoudelijke vraag toekomt of het lemma nu wel of niet door de beugel kon. Ik ben benieuwd of Sijthoff nog door gaat pakken richting de club die hij eigenlijk vanaf dag 1 had moeten hebben, maar ik vermoed van niet. Zijn actie tegen de Nederlandse clubs heeft al genoeg stof doen opwaaien binnen de Nederlandstalige pers en blogosfeer. Een actie tegen de Amerikaanse stichting voegt daar alleen maar een hoop Engelstalige publicaties aan toe, en het is de vraag of Sijthoff daarop zit te wachten.

Arnoud

Bob Sijthoff wil niet in Wikipedia, begint rechtszaak

wikipedia-bob-sijthoff.pngBob Sijthoff wil niet in Wikipedia, meldde DAG gisteren. Zijn lemma vermeldt onder andere dat hij in het nieuws verscheen over mishandeling, afpersing en andere strafbare feiten die hij begaan zou hebben. Sijthoff neemt geen genoegen met het standaardverhaal “dan pas je dat toch aan” maar stapt naar de rechter, die op 10 december uitspraak zal doen. Kan ik er op mijn verjaardag mooi over bloggen, dus dat is wel weer aardig van hem.

Volgens de discussie in de Wikpedia-Kroeg zijn de Nederlandse poten van de vrije encyclopedie, namelijk Vereniging Wikimedia Nederland en Stichting Wikimedia Nederland, aangeklaagd. Dat is juridisch interessant, omdat de hosting van Wikipedia vanuit de VS gebeurt en onder controle van de Amerikaanse Wikimedia Foundation staat. De Nederlandse vereniging en stichting hebben formeel niets te zeggen over wat er op Wikipedia gebeurt. In de praktijk natuurlijk wel, want iedereen kan de encyclopedie wijzigen. Maar de bedoeling is natuurlijk om de pagina te wijzigen en gewijzigd te houden zodat de vermeend smadelijke teksten niet meer online staan.

Gaat dit Sijthoff lukken? Het zou een novum zijn, want er is nog niet eerder een gerechtelijke uitspraak geweest over dit geval. We hadden natuurlijk Patricia Remak die eerder met dezelfde eis kwam, maar zij zette niet door. En in september werd bekend dat de site Kleintje Muurkrant een artikel moest verwijderen, waarbij de rechter behoorlijk ver ging in de beoordeling of sprake was van journalistiek.

Nu is een encyclopedie niet hetzelfde als een krant, dus je kunt je afvragen of de rechter dezelfde criteria zou moeten aanleggen. Een nieuwsfeit moet je in de context van de periode zien. Een bericht kan journalistiek gerechtvaardigd zijn afgaande op de feiten van de dag van publicatie. Maar een lemma in een encyclopedie moet op elk moment correct zijn. Een nieuwsfeit kan achterhaald zijn of zelfs onjuist blijken, en dan hoort het niet in een encyclopedie thuis. Het nieuwsfeit moet, in Wikipedia-termen, relevantie voor een encyclopedie hebben. Maar hoe beslis je dat? Zijn daar criteria over? Zelfs Wikipedia zelf is het daar lang niet altijd over eens.

Als het goed is, komt de rechter trouwens niet toe aan deze discussie omdat de Vereniging noch de Stichting bevoegd is om de gevraagde wijzigingen/blokkades door te voeren. Wat dat betreft is het wel slordig van de advocaat van Sijthoff om niet het Amerikaanse Wikimedia te dagen. Zou hij niet opgelet hebben? Of is dit een kwestie van “laat ze het maar onderling uitzoeken nadat ik mijn vonnis heb”?

Arnoud

Aansprakelijk voor out-of-office bericht?

Misschien dat disclaimers bij e-mails toch niet zo onverstandig zijn. Wat nu als mensen je out-of-office mededeling als antwoord op hun offerte of vraag beschouwen? Je zou denken dat dat niet voor zou moeten komen, maar de praktijk is anders. Wat te denken van dit bord:

bordje-engels-welsh-out-of-office.jpg<br/> (bron: BBC news)

Het Engels is prima leesbaar, maar de Welsh tekst betekent “Ik ben niet op kantoor, maar mail uw vertaalwerk gerust.” Pijnlijk.

Als je nu als Welshtalige vrachtwagenchauffeur toch linksaf gaat, en je krijgt een boete, zou je daar dan vanaf kunnen komen met dit bordje?

En gebeurt dit in Friesland ook wel eens?

Arnoud

Showbiznewz-site aansprakelijk voor foto’s van gebruikers

angelina-jolie-stockfoto-website.jpgProfiterend van de populariteit van de tepels van Angelina Jolie bericht Boek 9 over een recent vonnis over stockfoto’s op internet. De site Showbiznewz.nl publiceert showbiznieuws. Daar bleken foto’s bij gebruikt te zijn waar Bruno Press de rechten op had, en die had daar geen toestemming voor gegeven. Bruno Press eiste dan ook verwijdering en schadevergoeding.
Het verweer van Showbiznewz kwam neer op wat ook in de disclaimer staat:

Foto- en videomateriaal te vinden op ShowbiZnewZ.nl is in principe geüpload (audio)visueel materiaal door onze lezers.

Ik kon niet ontdekken hoe dat uploaden in zijn werk zou moeten gaan. Er is geen registratiesysteem voor lezers of een uploadformulier waarmee je je foto’s kunt publiceren. Wel is er een contactpagina met de mogelijkheid om tips, nieuws en opmerkingen te mailen naar de redactie. Ik neem aan dat die de tips en het nieuws dan plaatsen.

Dat ligt juridisch gevoelig: weliswaar zijn websitebeheerders in principe niet aansprakelijk voor wat gebruikers plaatsen, maar daarvoor moeten de gebruikers zelf het materiaal publiceren zonder voorafgaande controle van de beheerders. Als ze dan ook nog eens na een klacht het materiaal weghalen, zijn ze verder niet tot schadevergoeding verplicht.

Bij Showbiznewz ging deze constructie niet op, vanwege de redactie die er tussen zat:

Zij neemt aldus het initiatief tot het doorgeven van informatie door haar bezoekers. Door de indeling van haar website maken de door haar bezoekers daarop geplaatste foto’s deel uit van het geheel van die website.

Bovendien moet een professionele partij als Showbiznewz weten dat er auteursrechten rusten op foto’s als deze. Zij heeft dan een onderzoeksplicht, en mag niet volstaan met een paar zinnen in een disclaimer dat mensen een klacht kunnen indienen.

De rechter geeft nog wel een vuistregel voor andere sites die op deze manier te werk gaan:

Het is aan IMT om haar bedrijf zodanig in te richten dat zij maatregelen treft ter voorkoming van inbreukmakende handelingen. Daarbij kan bijvoorbeeld gedacht worden aan de mogelijkheid degene die een foto als hier bedoeld op de site van IMT plaatst na een toelichting vooraf te laten verklaren dat hij of zij de rechthebbende op die foto is. De in de voorwaarden van IMT opgenomen disclaimer is daartoe in ieder geval niet voldoende.

Of dat in de praktijk zou gaan werken, vraag ik me af. Een aanvinkvakje “Ik heb deze foto zelf genomen” is snel toegevoegd bij een uploadformulier, maar de kans is natuurlijk groot dat mensen gewoon liegen bij het aanvinken van zo’n vakje. En dan? Heel veel voegt dit dus niet toe. Misschien als je het koppelt aan een adresregistratie van gebruikers, zodat je die naar voren kunt schuiven als er een rechthebbende langskomt.

Arnoud

Notice and takedown gedragscode ingevoerd

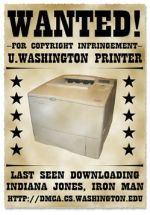
printer-aangeklaagd-dmca.jpgAfgelopen donderdag is de ‘Notice-and-takedown’-gedragscode na meer dan een jaar steggelen afgekomen en uitgereikt aan staatssecretaris Heemskerk van Economische Zaken. In deze gedragscode staan procedures uitgewerkt voor webhosters en andere internetdienstverleners over hoe om te gaan met klachten en claims over materiaal dat hun klanten aanbieden. Internetbedrijven zijn aansprakelijk voor wat hun klanten aanbieden, als ze dit niet na een terechte klacht weghalen. Dat staat in de wet (art. 6:196c BW). Maar hoe een dienstverlener moet bepalen of een klacht terecht is, en welke stappen je het beste kunt nemen bij de afhandeling, was altijd onduidelijk. De gedragscode helpt daarbij.

Heel in het kort zou de procedure als volgt moeten gaan:

  1. Een provider publiceert details over zijn procedure, inclusief contactgegevens en beleid over bepaalde soorten inhoud. Bijvoorbeeld wat er wel en niet mag in e-mail, op websites of via andere diensten.
  2. Een klager dient via dat contactadres een klacht in, en verschaft daarbij in ieder geval zijn contactgegevens, de URL of andere vindplaats van het materiaal en een motivatie waarom dit materiaal in strijd is met de wet of het beleid van de provider. De provider kan een vrijwaring eisen dat de klager een terechte klacht indient – en opdraait voor de schade als dat niet zo is.
  3. De provider controleert de klacht en maakt een inschatting of de klacht onmiskenbaar juist is. Als hij dat zonder problemen kan, meldt hij zijn bevindingen aan de klager en sluit hij bij een juiste klacht het materiaal af.
  4. Als de provider niet kan inschatten of de klacht onmiskenbaar juist is (bv. bij klachten over smaad), geeft hij de klacht door aan de klant met het verzoek het materiaal weg te halen of met de klager in contact te treden om het samen op te lossen.
  5. Lukt dat laatste niet, en haalt de klant het materiaal ook niet weg, dan “moet de melder bij voorkeur in staat worden gesteld zijn geschil met de [klant] voor de rechter te brengen.”

Een belangrijk gemis in de NTD gedragscode is hoe om te gaan met afgifte van persoonsgegevens van klanten. De wet zegt hier niets over. In de jurisprudentie (vooral het Lycos/Pessers-arrest) is uitgemaakt dat een provider onder omstandigheden verplicht kan zijn deze gegevens toch af te geven. Het moet voldoende duidelijk zijn dat de klant onrechtmatig bezig is, de eiser moet een reëel belang hebben en er mag geen geen minder ingrijpende mogelijkheid zijn om aan de NAW-gegevens van de klant te komen. Helaas zegt de gedragscode alleen maar dat “de tussenpersoon [kan] overgaan tot het verstrekken van NAW-gegevens”.

In de praktijk blijkt die afgifte redelijk makkelijk te gaan, zeker als het gaat om inbreuken op auteursrecht. De criteria uit de jurisprudentie zijn echter niet eenduidig. Schreef Lycos/Pessers (van de Hoge Raad) nog een vierstappentoets voor, bij de Brein/UPC en Brein/KPN zaken werd heel wat makkelijker geoordeeld dat deze gegevens moesten worden overgedragen. Bij Webwereld laat stichting Brein dan ook weten

“Wij kunnen en zullen echter niet aanvaarden dat er op een melding van Brein geen NAW wordt afgegeven”, aldus een strijdbare Kuik. “Er is geen plaats voor anoniem zaken doen op Internet. Dat is niet anders dan offline. Wat offline geldt moet ook online gelden. Dat is de regel die de overheid heeft gesteld en die moet gelding krijgen.”

Dat laatste is natuurlijk kletspraat – anoniem zakendoen gebeurt elke dag offline, en dient dus ook online te kunnen gebeuren. Los daarvan is het een veel te conservatief principe dat “wat offline geldt, ook online moet gelden” want online kunnen er dingen die offline niet mogelijk zijn, en wat moet daar dan voor gelden?

Het is jammer dat de gedragscode niet uitwerkt hoe deze afgifte in zijn werk zou moeten gaan. Er zijn diverse voorstellen gedaan hoe een klager toch kan discussiëren met een anonieme klant en hem zelfs anoniem voor de rechter kan slepen. Een dergelijke procedure zou een wezenlijke verbetering zijn ten opzichte van de huidige situatie. En daarmee zou de gedragscode een hele stap vooruit geweest zijn, in plaats van de formalisatie van de wet die ze nu is.

Arnoud<br/> (PS: check die schoenen!)

De zin en vooral onzin van e-mail disclaimers

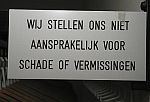
wij-stellen-ons-niet-aansprakelijk.jpgGisteren kreeg ik een e-mail van iemand die mijn boek wilde bestellen. De e-mail bevatte zes regels informatie en 25 regels disclaimer. De e-mail was informeel bedoeld, bevatte mogelijk vertrouwelijke informatie die ik dan niet mocht doorgeven, kon virussen bevatten hoewel deze gescand was, mocht niet worden opgevat als een juridische toezegging(!) en vertegenwoordigde niet noodzakelijkerwijs de mening van de werkgever van de afzender.

Waarom doen mensen dit? Juridisch stelt het namelijk bizar weinig voor. Een echte disclaimer, een uitsluiting van aansprakelijkheid dus, is alleen geldig als dat vooraf zo afgesproken is. Hetzelfde geldt voor vertrouwelijkheid van een e-mail. Briefgeheim voor e-mail bestaat niet. Wie een mededeling per e-mail dan ook vertrouwelijk wil laten zijn, moet dat afspreken met de ontvanger.

De informatiedichtheid van de overige mededelingen is ook vrijwel nul. Omdat de tekst bij elke mail moet passen, moet men wel algemeen zijn: “bevat MOGELIJK vertrouwelijke informatie”, “KAN virussen bevatten” en is “niet NOODZAKELIJKERWIJS” de mening van de werkgever. Die teksten zijn altijd waar en vertellen dus niets.

Ik stel voor dat we vanaf nu de disclaimer op e-mails afschaffen en alleen nog zinnen toevoegen als dat werkelijk zinnig is. Zet er alleen een confidentiality notice onder als de mail echt vertrouwelijk is, en stuur mails die niet de mening van uw werkgever bevatten niet vanaf een zakelijk adres. Doet u mee?

Arnoud<br/> Plaatje via Eric’s blog

De zin en onzin van disclaimers, algemene voorwaarden, etcetera?

Bij Lancelots Forum – Voor freelancers werd een interessante vraag opgeworpen: wat is de (on)zin van disclaimers/voorwaarden/privacyverklaringen op een website?

Zie door de bomen het bos van disclaimers/ algemene voorwaarden/ privacybeleid niet meer. Hoe moet ik een disclaimer of dergelijke op een website plaatsen als, in mijn mening, zover ik begrijp de juristen er nog niet over uit zijn. Op het ene moment lees ik dat het plaatsen van een disclaimer geen rechtsgeldige zin heeft (omdat de website toch onder Nederlandse recht valt – indien gehost in Nederland(?)) anderszijds lees ik dat het wel weer verplicht/ handig kan zijn.

Vaak plaatsen mensen die teksten alleen omdat iedereen het doet, wat ongeveer de slechtste reden is om iets te doen. Nadeel is ondertussen wel dat het zo ingeburgerd is dat het nu opvalt als je het niet meer doet. Misschien zou dat tegen je gebruikt kunnen worden, dus dan kun je maar beter toch met de massa meedoen.

Staan wij juristen hier echt puur voor de vorm die teksten te produceren, vraag ik me wel eens af. Niemand leest algemene voorwaarden of privacyverklaringen. Je gaat er vanuit dat ze redelijk zijn en dat het met je privacy wel goed zal zitten. Dat is vaak niet zo, maar wie heeft er tijd voor (of zin in) om dat allemaal te gaan controleren?

Zou het niet eens tijd worden voor een strengere wettelijke regeling voor gebruiksvoorwaarden voor websites?

Arnoud

Google laat beurskoers United Airlines $10 kelderen

google-news.jpgBen je aansprakelijk voor oud nieuws? Die vraag zullen ze zich bij Google Legal ongetwijfeld stellen nadat vermelding op de Google News-homepage van een artikel uit 2002 over de surseance van United Airlines de koers van dat bedrijf met zo’n 10 dollar (ongeveer 80 eurocent tegenwoordig) deed kelderen.

Het artikel was uit 2002, maar werd door de Sun Sentinel opnieuw onder de aandacht gebracht in een kadertje getiteld “Popular stories: Business”. De Googlebot ontdekte het, vond geen datum op de pagina van het artikel en bedacht toen maar dat het actueel nieuws moest zijn. En daarom kwam het bovenaan te staan als je zocht op “bankruptcy” bij Google News. Wat ze bij financieel analist Bloomberg dagelijks doen kennelijk, want binnen het kwartier stond het bericht op de Bloomberg News Wire zodat alle beurshandelaren het onder ogen kregen.

Google maakt zich geen zorgen, lijkt het. Er stond geen datum op, dus was het niet hun schuld dat ze het bovenaan de zoekresultaten lieten verschijnen. Maar als je even doorleest, valt op wat er niet staat: excuses voor de overlast of iets anders dat in de rechtszaal uitgelegd zou kunnen worden als erkenning van schuld.

En dat is logisch, want het lijkt me dat je Google best zou kunnen aanspreken voor de financiële gevolgen van deze fout. Als er geen datum bijstaat, dan moet je een bericht niet zomaar behandelen als nieuws. Sterker nog, Google News zet in haar richtlijnen dat websites die in de News-index willen, duidelijk hun datums moeten markeren. Zo kom je er niet in als er geen datumcode uit de URL te halen is. Dus hoe krijgen ze het voor elkaar om dit oude bericht toch als nieuw te laten verschijnen?

Of is de schade de schuld van al te snel verkopende aandelenhandelaars die afgaan op een kop zonder zelfs maar even te checken of het bericht waar is?

Arnoud