Mag ik ons netwerk opschonen van illegale zaken?

delete.pngEen lezer vroeg me:

Ik ben systeembeheerder bij een school. Wij geven iedereen een netwerkaccount zodat ze bestanden kunnen opslaan en kunnen mailen. Nu weet ik dat leerlingen (maar ook docenten) regelmatig illegale zaken opslaan op hun account (plaatjes, filmpjes, muziek, keyloggers, hacktools, niet school gerelateerd materiaal, etcetera). Vorige week heb ik een grote schoonmaak gehouden en alle niet-schoolgerelateerde zaken verwijderd. Maar nu is een aantal gebruikers behoorlijk boos en zeggen ze dat dit niet mag! Ik kan toch als beheerder niet tolereren dat er illegale zaken op onze servers staan?

Ik zou dit niet op deze manier aanpakken. Inderdaad, als je weet hebt van illegale zaken dan mag (moet?) je ingrijpen. Maar dat is niet hetzelfde als “het zijn scholieren, die hebben dús bergen illegale meuk, ik ga alle mappen langs en alles weggooien dat ik zie”.

Dit gaat niet goed vallen bij systeembeheerders, maar zo’n netwerkaccount met eigen opslag is een privéruimte net als de locker bij de ingang of de bureaulades op kantoor. Daar mag je als BOFH dus niet zomaar in gaan snuffelen.

Er zijn een aantal voorwaarden waaraan voldaan moet zijn. Allereerst moet er een expliciet geaccordeerd IT-reglement zijn waarin aangegeven staat wat men mag met het account en vooral wat niet. En daarbij geldt dat “alleen schoolgerelateerde zaken” te kort door de bocht is: er moet enige ruimte voor privégebruik zijn. (Klachten dat dit onzin is, mag u bij het Europese Hof voor de Mensenrechten kwijt.)

Verder mag monitoren in principe alleen op anonieme basis, en moet dit gericht zijn op werkgeversbelangen als overlast, schade of storingen. Als ik 20MB aan MP3’tjes in mijn account heb, heeft niemand daar last van. Daar moet het beheer afblijven. Wordt het 20GB, dan lopen er schijven vol en dat kan wellicht een onderzoekje rechtvaardigen. Of als je heel veel inlogs op mijn account ziet vanaf IP’s over de hele wereld. Dat is een aanwijzing dat ik aan filesharing doe (of dat mijn account gecompromitteerd is) en dan mag je ingrijpen.

Persoonsgericht monitoren (wat spookt die Engelfriet uit op ons systeem) mag alleen bij concrete aanwijzingen dat die persoon iets fout doet, en het hoe en wat wordt dan gedocumenteerd in het IT-reglement. Bijvoorbeeld: als uit het maandelijks dataverkeer-rapport blijkt dat er zeer overmatig wordt gedownload, dan mogen we gaan kijken wie daarvoor verantwoordelijk is en die persoon daarop aanspreken. Wel zou ik dan een waarschuwing verwachten naar alle medewerkers toe.

Bij personen die bestuurslid zijn van de vakbond of medezeggenschapsraad (of de bedrijfsarts) mag het beheer helemaal niet in hun privémappen kijken tenzij met hun toestemming of in zéér uitzonderlijke situaties.

Arnoud
NS stuurt mailing ondanks expliciete opt-out

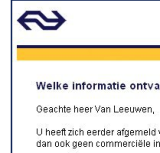
ns-spam.pngCollega Michaël meldde het net voor het weekend: hij kreeg spam van de NS terwijl hij zich had afgemeld voor dergelijke mails. En in de mail stond nog eens dat hij zich expliciet moet gaan afmelden voor nieuwe mailings over “reisinformatie en serviceberichten”. Ook van andere mensen hoorde ik dat ze deze mail hebben gehad hoewel ze zich eerder voor alle mogelijke zaken hebben afgemeld.

Op zich heeft de NS wel degelijk het recht om haar klanten te spammen. Artikel 11.7 lid 3 Telecommunicatiewet staat toe om klanten mails te sturen voor “gerelateerde producten en diensten”, mits

bij elke overgebrachte communicatie de mogelijkheid wordt geboden om onder dezelfde voorwaarden verzet aan te tekenen tegen het verder gebruik van zijn elektronische contactgegevens.

Michaël en de andere mensen die me mailden, hebben dat verzet gebruikt en mogen dus geen reclamemails meer krijgen. Daar valt m.i. ook onder nieuwe soorten “reisinformatie en serviceberichten” want opt-out is opt-out: niet meer mailen dus. Het zou wel erg makkelijk zijn om om een verzet heen te komen door je bestaande nieuwsbrief een nieuwe naam te geven.

Spamklacht indienen dus, zou je zeggen. Maar opmerkelijk genoeg kom je niet door de spamklachtwizard heen. Deze meldt namelijk als je alles eerlijk invult:

Het spamverbod is niet van toepassing op berichten waar u zichzelf voor aangemeld heeft. Ook mag een bedrijf dat uw e-mailadres van u heeft gekregen bij de verkoop van een product of een dienst u gerelateerde berichten zenden, zelfs indien u daar destijds niet expliciet toestemming voor hebt gegeven. OPTA kan uw klacht daarom niet in behandeling nemen.

Als uitgangspunt klopt het, maar je hebt het recht om te allen tijde bezwaar (‘verzet’) aan te tekenen tegen zulke mailings. En vanaf dat moment mag er géén mail meer verstuurd worden.

Update (11 mei): OPTA laat weten dat ook het negeren van aangetekend verzet wel degelijk een klacht dient op te leveren. OPTA meldt: “Ook tegen dit ’type’ spam treden wij op. Want het is uiteraard in strijd met de wet wanneer een bedrijf – ondanks eerder aangetekend verzet tegen verder gebruik van je elektronische contactgegevens – desondanks toch nog berichten verzendt. Wij zullen dit op www.spamklacht.nl dan ook snel verduidelijken. Tot die tijd verzoeken wij klagers om bij de vraag over voorafgaande toestemming aan te vinken dat hij of zij géén toestemming heeft gegeven.”

Wie heeft er nog meer deze mailing gehad, nadat hij zich had afgemeld voor commerciële mails?

Arnoud

Heeft opt-in wel zin bij cookies?

Naar aanleiding van de recente discussie over het cookierapport van TNO en IViR verscheen bij Netkwesties het artikel Vergaande spraakverwarring over opt-in en opt-out. In het kader van de discussie over de nieuwe Europese cookiewet had TNO ontdekt dat veel bedrijven de huidige wet schenden, omdat volgens hen het Besluit Universele Dienstverlening en Eindgebruikersbelangen (BUDE) een opt-in voor cookies zou eisen.

Netkwesties vroeg mijn commentaar op de spraakverwarring, en enige frustratie gaf het volgende antwoord:

Persoonlijk geloof ik niet in opt-in en maar gedeeltelijk in opt-out. De meeste mensen weten niet hoe dit soort systemen werken, en zóuden dit ook niet hoeven weten. Het idee van opt-in = controle vind ik een illusie. Want met de simpelste belofte krijgen bedrijven wel een opt-in, maar mensen hebben geen idee wat de implicaties van hun toestemming zijn.

Als bepaald gedrag als fundamenteel ongewenst ervaren wordt, dan moet de wet worden aangepast om het gedrag op het juiste spoor te krijgen. Dus niet een opt-in voor tracking cookies voor het volgen van surfgedrag maar een verbod op tracking cookies.

Als we vinden dat tracking moet kunnen maar dat de getrackte persoon invloed moet hebben, dan moet de wet voorschrijven dat er zo’n invloedmechanisme komt.

De wet moet dan over de implicaties gaan en niet over die illusie.

Wat vinden jullie?

Arnoud

Marketingbranche verslikt zich in OPTA’s cookierapport

Branchepartijen BVA, DDMA, IAB, NUV en Thuiswinkel.org hebben grote kritiek op het door TNO en IViR opgestelde rapport “A bite too big, Dillema’s bij de implementatie van de cookiewet in Nederland“, las ik bij Marketingfacts. Het rapport bevat volgens de branchepartijen grove fouten en is met slechts acht respondenten niet representatief voor de sector. We pakken het rapport er dus eens bij.

Bij Marketingfacts zegt de DDMA:

DDMA voorzitter Henry Meijdam staat versteld: “dat men in de samenvatting zegt dat toestemming voor cookies op basis van de huidige wetgeving is vereist, is onbegrijpelijk. Het schetst bovendien het onterechte beeld dat organisaties nu illegaal bezig zijn wanneer zij cookies plaatsen.”

In de samenvatting van het rapport zie ik staan

De regels over het plaatsen van cookies zijn op Europees niveau gewijzigd van een op-out naar een opt-in procedure. Hierdoor is degene die een cookie plaatst verplicht de internetgebruiker voor of tijdens het plaatsen van een cookie te informeren over het plaatsen van het cookie en het doel van de gegevensverzameling. Ook dient hij hiervoor toestemming te vragen.

Dit gaat echter duidelijk over de nieuwe regels omtrekt cookies, die wet moeten worden maar dat nu nog niet zijn. Bij lezing van het rapport valt me op dat men de oude en de nieuwe situatie regelmatig door elkaar bespreekt en niet duidelijk aangeeft of men met “verboden” bedoelt “onder de huidige wet” of “onder de Richtlijn waar we binnenkort wet van gaan maken”.

Voor mij erg verrassend was de volgende opmerking in het rapport:

Door de implementatie van deze wijziging in de Telecommunicatiewet verandert er weinig in de Nederlandse situatie aangezien de huidige implementatie van de oude regels in het Besluit Universele Dienstverlening en Eindgebruikersbelangen (BUDE) reeds een opt-in systeem kent.

Een opt-in voor cookies was nieuw voor mij, dus gauw het huidige BUDE erbij gepakt. Artikel 4.1 BUDE noemt deze eisen:

  • op een duidelijke en nauwkeurige wijze te informeren omtrent de doeleinden waarvoor men toegang wenst te verkrijgen tot de desbetreffende gegevens dan wel waarvoor men gegevens wenst op te slaan
  • op voldoende kenbare wijze gelegenheid te bieden de desbetreffende handeling te weigeren.

(Deze regels gelden niet als de cookies de verzending van communicatie over een openbaar elektronisch communicatienetwerk uit te voeren of te vergemakkelijken, of nodig zijn om een dienst te leveren – dus login cookies, shoppingcartcookies en sessiecookies vallen buiten deze regels en mogen ook zonder nadere toelichting of opt-out.)

Ik ben toch geneigd dat eerder als een informatieplicht en een opt-outmogelijkheid te lezen. De woordkeuze voor “weigeren” wijst er volgens mij op dat er niet echt om toestemming moet worden gevraagd. Of nou ja, het is semantiek uiteindelijk – is er verschil tussen zelf aanvinken “ja ik wil” of juist het weghalen van een vinkje bij die tekst?

Ook kreeg ik vragen van de passage over respawning cookies, waarbij een weggehaald HTTP cookie wordt hersteld via een kopie daarvan uit de Flash-cookiejar. Het rapport zegt:

Opvallend is dat een klein aantal respondenten aangeeft gebruik te maken van respawning, terwijl dit in strijd is met artikel 4.1 van het Besluit Universele Dienstverlening en Eindgebruikersbelangen (BUDE).

Waar deze strijd zit, wordt niet toegelicht. Ik vermoed dat men bedoelt dat niemand uitlegt dat men respawning gebruikt, laat staan dat gebruikers het kunnen weigeren. Maar dat zou ik niet formuleren als “respawnen is verboden”. Overigens staan Flash cookies bij Adobe in een slecht licht, en heeft ook de IAB zich hiertegen verklaard. Ik mag hopen dat dat betekent dat ze bij inwerkingtreding van de nieuwe telecommunicatiewet verboden worden.

Oh ja, en dat van die acht respondenten: in een gedetailleerde reactie wordt dit toegelicht (pdf) als

Het aantal (relevante) respondenten in dit onderzoek bedraagt n=56. Bij de vragen die zich specifiek richten op Online Behavioral Advertising is de steekproef heel klein, namelijk n=7. In totaal geven vijf respondenten aan de gegevens verkregen via cookies te gebruiken om bezoekers te segmenteren.

En dat klopt wel, zie figuur 2, pagina 31 van het rapport waar men toelicht hoe de (overigens 74) respondenten zijn opgebouwd. Zeven is inderdaad best klein. Maar zijn er zo veel advertentienetwerken dan?

Alles bij elkaar vind ik het rapport nogal een gemiste kans. Tijd dus voor een nieuw onderzoek als de nieuwe wet er is.

Arnoud

Politie mag geen camerabeelden wissen

De politie had een filmpje van een politie-optreden op de mobiele telefoon van een verdachte niet mogen wissen, las ik bij Mediareport. De rechter oordeelt dat daarmee “de enige reële mogelijkheid voor verdachte om zijn onschuld voor de rechter aan te tonen” gewist is, zodat daarmee zijn grondrecht op een eerlijk proces (en vrije informatiegaring) geschonden worden.
Bij de winkel van verdachte voor de deur werd een verkeerscontrole houden, wat hij erg vervelend vond omdat zijn klanten zich daaraan ergerden. Hij had in het verleden daar de agenten op aangesproken en voelde zich daarbij slecht behandeld, maar dat was natuurlijk zijn woord tegen dat van de agenten. Daarom besloot hij deze keer een en ander te filmen. Dan zit er iets van een gat in de beschreven feiten, want de volgende stap is dat hij wordt gearresteerd en het filmpje wordt gewist. En het is nu net dat gat in de feiten dat nodig is om te bepalen wat er is gebeurd en of er iemand strafbare handelingen heeft begaan.

De politierechter is hard tegen de wissende agenten: die beelden waren cruciaal bewijs en hadden dus nooit gewist mogen worden. In situaties waarin de verklaring van een agent tegenover die van een burger staat, krijgt de agent per definitie gelijk (art. 344 Sv). Alleen met die beelden had de verdachte dus nog een kans op vrijspraak gehad.

Daar komt bij dat de politie geen wettelijke grondslag heeft voor het wissen van gegevens (of eisen dat de verdachte dat zelf doet). De politie mag alléén dingen vragen of vorderen die een wettelijke grondslag hebben. Mijn collega Itte Overing schreef daar al eerder over, net als jurist Jan-Jaap Oerlemans. Kort gezegd: de politie MAG niet vrijwillig vragen om dingen, ze MOET een bevoegdheid hebben om iets te eisen. Is er geen bevoegdheid, dan is het eenvoudigweg verboden om langs de weg van “vragen staat vrij toch” alsnog te proberen iets voor elkaar te krijgen.

Natuurlijk kan de agent menen dat zijn portretrecht wordt geschonden door dit filmen. Maar: A. is het enkele filmen nog geen portretrechtschending en B. kan hij op die grond niet als opsporingsambtenaar optreden.

Het enige dat de politie in een zaak als deze zou mogen doen, is de telefoon in beslag nemen omdat deze kan worden gezien als een “voorwerp dat de waarheidsvinding kan dienen” (art. 94 Sv). Maar in beslag nemen is natuurlijk precies het tegenovergestelde van beelden wissen.

Update: ook in deze zaak is de rechter streng over camerabeeldenwissende agenten:

De rechtbank constateert dat het Openbaar Ministerie verdachte heeft vervolgd voor tweemaal poging doodslag en hem onder deze verdenking een jaar na dato heeft opgeroepen ter openbare terechtzitting te verschijnen. Eerst een aantal dagen voor de zitting heeft de officier van justitie haar voornemen te kennen gegeven dat zij deze ernstige verwijten zou laten vallen.

Nu het openbaar ministerie niet ambtshalve heeft gezorgd dat getuigen in deze zaak werden gehoord en voorts verdachte onnodig lang heeft belast met de verdenking van zeer ernstige strafbare feiten, levert dit naar het oordeel van de rechtbank een dusdanige veronachtzaming van de belangen van de verdachte op dat dit zou dienen te leiden tot strafvermindering in de zin van artikel 359a van het Wetboek van Strafvordering.

Arnoud

Mag je bloggen over je kind?

kinderen-oppassen-bord-verkeersbord-waarschuwing.pngMag je als vader zonder ouderlijk gezag op een blog schrijven over je kind, inclusief foto? Met die lastige vraag zag eind januari de rechtbank Arnhem zich geconfronteerd. Ik krijg daar zelf ook veel mail over (zie bv. de blog Je ex zet foto’s van je kind online) en elke keer blijkt het weer zó lastig te liggen dat een algemeen antwoord nauwelijks te geven is.
Dat concludeert nu ook de rechtbank: het gaat hier om een botsing tussen de vrije meningsuiting van de vader en de privacy van het kind. Die twee grondrechten zijn in beginsel gelijkwaardig, dus je kunt niet op voorhand zeggen dat één van de twee altijd moet winnen. De enige manier om te bepalen wat de doorslag behoort te geven, is door te kijken naar de concrete omstandigheden van het geval. Daarbij speelt een belangrijke rol de vraag of de uitlatingen die worden gedaan op waarheid berusten en de manier waarop die uitlatingen worden gedaan.

In dit geval ging het om de volgende inhoud:

Op de weblog staat één sterk verouderde foto van [naam minderjarige], waarvan onweersproken is gesteld dat de huidige [naam minderjarige] daarin niet kan worden herkend. De spaarzame andere foto’s op de weblog zijn van familieleden van [gedaagde]. De weblog is voornamelijk een korte opsomming van gebeurtenissen in het leven van [gedaagde] zelf, zoals het overlijden van zijn moeder en de geboorte van een neefje. …

Daarnaast vermeldt de weblog jaarlijks een felicitatie aan [naam minderjarige] op zijn verjaardag met de vermelding dat [naam minderjarige] nog altijd een rol speelt in het leven van [gedaagde]. [gedaagde] schrijft dus met name over zichzelf op de weblog en over zijn gevoelens voor [naam minderjarige]. Er staat feitelijk niets op de weblog over het leven van [naam minderjarige], behoudens dat hij een vader heeft die hem mist. …

Onbetwist is dat [gedaagde] vanaf 2003 geen enkel contact meer heeft met [naam minderjarige] en [eiseres] sindsdien ook geen enkele informatie over [naam minderjarige] aan [gedaagde] heeft gegeven, ondanks de aan [eiseres] opgelegde informatieplicht in de beschikking van 9 november 2005.

Een dergelijk verslag vindt de rechtbank niet onrechtmatig. Er wordt niets onbetamelijks of smadelijks gezegd, en onvoldoende onderbouwd is dat de privacy van het kind met deze publicatie geschonden zou worden. Het enkele noemen van de naam is kennelijk niet genoeg om een privacyschending te krijgen (vergelijk Persvrijheid versus Wet bescherming persoonsgegevens van 2 weken terug).

In 2009 echter vond de rechtbank Almelo nog dat het plaatsen van foto’s op een publieke (niet-afgeschermde) Hyvespagina inbreuk op de privacy opleverde. Heel veel verschil tussen namen en foto’s zie ik eigenlijk niet. Sterker nog ik zou zeggen dat een tekst met voor- en achternaam erger is dan een foto – namen zijn googelbaar, foto’s (nog) niet.

Arnoud

Mijn mededirecteur leest mijn mail, mag dat?

Een lezer vroeg me:

Samen met een vriendin ben ik directeur van een Nederlands bedrijf. Sinds kort heb ik het onprettige gevoel dat zij mijn mail kan lezen. Ze laat zich dingen ontglippen die ze alleen uit mijn mail kan weten, en ook relaties vragen aan mij hoe zij dingen kan weten die wij alleen per mail besproken hebben. Ik vermoed dus dat de IT-afdeling haar toegang heeft gegeven tot mijn mail. Wat kan ik nu doen? Kan ik hen een dienstbevel geven dit te staken op straffe van ontslag?

Normaal zou ik zeggen, nee, een directeur mag niet zomaar mails van een medewerker lezen. Dat is een privacyschending. Dit moet in het bedrijfsreglement uitgewerkt zijn én er moet een gegronde reden zijn om de mails te lezen (ziekte, opvolging, sterk vermoeden van misstanden).

Hier gaat echter om twee directeuren. Ik kan ik dan voorstellen dat er iets eerder een reden is om elkaars bedrijfsmail te lezen. Het gaat dan sneller om bedrijfskritische zaken. Maar nog steeds zou er een goede reden moeten zijn, of je moet vooraf hebben besproken dat je continu toegang tot elkaars mailbox hebt.

Dit is alleen niet iets om via dienstbevelen aan de IT-afdeling op te lossen. Nee, een IT-er mag niet zelf beslissen of toegang tot een mailbox gegeven mag worden. Maar als twee directeuren elkaar tegenspreken, dan komen de medewerkers in een zéér moeilijke positie. Hoe geef je gehoor aan de simultane instructies van de ene directeur “geef me toegang tot die mail” en van de andere “ik verbied je die mail toegankelijk te maken”? Er zijn ICT-ers die zich dan gedwongen zien ontslag te nemen.

Ik zou dus zeer dringend willen adviseren dit níet via de ICT te spelen maar direct de mededirecteur hierop aan te spreken. (Als je een conflict met je medebestuurders zó laat oplopen dan kun je misschien maar beter stoppen met het bedrijf, of overdrijf ik nu?)

Arnoud

Persvrijheid versus Wet bescherming persoonsgegevens

kleintje-muurkrant.pngHa, een juridische opsteker. De persvrijheid kan het wel degelijk winnen van de Wet bescherming persoonsgegevens (Wbp). Dat blijkt uit een recent arrest over de zaak-Kleintje Muurkrant. Hoewel de Wbp zeker door journalisten kan worden overtreden, maakt zo’n overtreding niet per se automatisch de publicatie onrechtmatig. Daarmee wordt het vonnis uit 2008 ongedaan gemaakt waarin de site Kleintje Muurkrant niet journalistiek genoeg geacht werd.
De website Kleintje Muurkrant had in een bericht de naam van een zakenman genoemd en in herinnering gebracht dat hij ooit gehoord was in een strafrechtelijk onderzoek naar Johan de V. alias “de Hakkelaar”. Deze man begon een procedure met als insteek de Wet bescherming persoonsgegevens: het noemen van zijn naam op een website was een verwerking van persoonsgegevens, en daarvoor was geen toestemming gegeven.

Het is me al geruime tijd een doorn in het oog dat de kaartenbakwet ingezet zou kunnen worden tegen journalistieke publicaties. Ja, de Wbp is breed bedoeld en ja ook een artikel op een website (zeker in een doorzoekbaar archief) valt onder de definitie van “verwerking” maar ik kan me werkelijk niet voorstellen dat het de bedoeling was om nieuwsvoorziening op dezelfde manier te behandelen als een klantenbestand.

Hoe dan ook, het Hof kiest hier een mooie middenweg: de Wbp kan wel gelden bij een journalistieke uiting, maar de vraag of deze wordt overtreden is niet altijd doorslaggevend. Een overtreding van de Wbp in een journalistieke context dient

te worden meegewogen bij beantwoording van de vraag of degene die verantwoordelijk is voor (handhaving van) publicatie van de beweringen hierdoor onrechtmatig handelt.

Het Hof maakt vervolgens eerst een algemene afweging en concludeert daaruit dat er geen onrechtmatige publicatie is geweest. Daarna wordt dat nog eens dunnetjes overgedaan vanuit het perspectief van de Wbp. In plaats van te spreken van “voldoende basis in de feiten” wordt. nu bijvoorbeeld gezegd dat er een aantoonbare noodzaak tot publicatie was die zwaarder weegt dan de privacy van de eiser (artikel 8 sub f Wbp).

Het beroep op de persexceptie (artikel 3 Wbp) wordt genegeerd. Dat doet er immers niet doe, merkt het Hof terecht op: de persexceptie zegt in feite alleen dat het College Bescherming Persoonsgegevens niets mag doen met klachten over privacyschendingen (art. 47 en 65 Wbp, lees maar na).

Op basis van zowel de Wbp als het algemene recht concludeert het Hof dat de artikelen niet onrechtmatig zijn. En datzelfde geldt dan ook voor het archief, waarover men nog opmerkt:

Bij de belangenafweging stelt het hof voorop dat een publicatie over een persoon op Internet waarvan de onrechtmatigheid niet aannemelijk is geworden of is komen vast te staan, in beginsel op Internet mag worden gearchiveerd. Degene die het artikel archiveert dient hierbij echter wel behoorlijk en zorgvuldig om te gaan met de belangen van de desbetreffende persoon, bijvoorbeeld door af te wegen voor welke doelgroep hij het archief openstelt en gedurende welke termijn.

Dat is dus in lijn met de vaste rechtspraak over archieven die zich de afgelopen jaren heeft ontwikkeld.

Een mooie uitspraak: de Wbp is géén apart kanaal om verwijdering te eisen als dat via de gewone regels van smaad en andere onrechtmatige publicaties niet lukt.

Update (8 april 2013) in een andere zaak wordt de Wbp erg makkelijk terzijde geschoven, grotendeels omdat de betrokkene dit niet goed onderbouwde. Maar de verwijzing naar de persexceptie rammelt gewoon.

Arnoud

Valt andermans kopie van een verboden filmpje ook onder dat verbod?

dit-is-niet-mijn-praeses-majesteit.jpgRechtenstudente mag Geenstijl niet stalken, kopte Nu.nl afgelopen donderdag. Een beetje rare kop: er was geen sprake van stelselmatige schending van de privacy van de shockbloggers, maar het ging juist om de privacyschendingen die deze studente leed door het nog steeds op internet staan van het “gênante en beschamende” Majesteitfilmpje waarin zij dronken lallend in beeld was.
De rechter had in 2009 GeenStijl verboden dit filmpje nog te tonen, en inderdaad is het in de Dumpert niet meer te vinden. Maar elders nog wel, en de studente claimde dan ook diverse dwangsommen van 5000 euro voor elke kopie elders. Een lastige vraag: kan GeenStijl aansprakelijk gehouden worden voor screencaps of mirrors van anderen? Moet zij actief die sites benaderen en eisen dat het daar weggehaald wordt, of is dat uiteindelijk bij elke site de taak van de geportretteerde?

In het executiegeschil (via) blijkt dat het met name ging om geenstijl.prevvy.com, een onofficiële (en inmiddels verwijderde) iPhone app voor GeenStijl. Er was ooit discussie geweest over het al of niet officieel erkennen van die app, maar dat is niet doorgegaan hoewel er ook nooit expliciet was verboden deze mirror/proxy offline te halen. De rechter vindt dat daarmee onvoldoende vaststaat dat GS aansprakelijk is voor de publicatie via die app.

Belangrijker is echter de vervolgoverweging van de rechtbank over de algemene vraag of GeenStijl aansprakelijk kán zijn voor kopieën elders. In theorie wel:

Ook als beelden op een website nog te zien zijn zonder dat daarvoor een actief handelen van GS Media is vereist, kan dat onder omstandigheden worden aangemerkt als “openbaarmaking, verveelvoudiging of verspreiding”.

Wel moet dan vaststaan dat de gewone internetter de beelden nog kan vinden. En dat was hier niet zo: alleen door het intypen van de directe URL waren de beelden nog op te roepen. GS-moderator JorisEen door GS ingehuurde externe deskundige had daarbij ook nog eens aannemelijk weten te maken dat er wellicht alleen naar gecachte kopieën was gekeken, zodat niet vaststond dat de gegevens daadwerkelijk bij de bron (servers van GS Media) zouden zijn opgevraagd.

Als enkele afbeeldingen na een zeer gerichte zoekactie op basis van specifieke niet voor het publiek toegankelijke gegevens, daarna toch nog ergens op een plek op internet te vinden zijn, mogelijkerwijs via gegevens afkomstig van een aan GS Media gelieerde server, kan het niet verwijderd hebben daarvan, onder de hiervoor geschetste omstandigheden, in redelijkheid niet als een overtreding van het vonnis worden aangemerkt.

GeenStijl moet doen wat “redelijkerwijs van haar verwacht konden worden”, en dat heeft ze gedaan. Dit doet denken aan een zaak uit april, waarbij de gedaagden te horen kregen dat de verboden artikelen “op geen enkele wijze meer via welke zoekopdracht dan ook op het internet zijn terug te vinden”. Ook dat werd vertaald naar “al hetgeen redelijkerwijs mogelijk” was – waarbij men onderuit ging omdat de Google cache redelijk eenvoudig te legen was en dat niet was aangevraagd.

De algemene vraag wat je moet doen tegen willekeurige mensen die je filmpjes overnemen is hiermee niet beantwoord, maar het lijkt me dat je redelijkerwijs niet verder kunt gaan dan deze mensen een hele boze brief sturen. Een procedure tegen ze aanspannen is onmogelijk, want je hebt de auteursrechten niet en je kunt dus formeel niets eisen.

Arnoud

Zweedse provider zet VPN in tegen bewaarplicht

vpn-private-network-tunnel-bewaarplicht.pngDe Zweedse isp Bahnhof gaat het internetverkeer van alle klanten leiden over een vpn-verbinding, meldde Tweakers afgelopen vrijdag. Door het netwerkverkeer over zo’n versleutelde verbinding te leiden kan de provider niet meer zien wat voor sites en diensten klanten gebruiken, zodat ze die informatie ook niet kan doorgeven aan de overheid in het kader van de Zweedse bewaarplicht (dataretentie).

In Zweden lopen ze kennelijk een beetje achter, want de Richtlijn dataretentie is uit 2006 en had dus volgens mij allang in de Zweedse wet moeten staan. (En in andere landen is hier en daar al geoordeeld dat de bewaarplicht ongrondwettig is.) In ieder geval, in Zweden geldt dus nu ook een Wet bewaarplicht op grond waarvan providers bepaalde informatie moeten bewaren over hun klanten, zoals de MAC- en IP-adressen van klanten, de logon- en logoff-tijden van elke internetsessie en de mailadressen van alle mails die via de provider worden verzonden of ontvangen. Niet verplicht is het bijhouden van elke website die wordt bezocht.

De Richtlijn bewaarplicht verplicht echter niet tot het actief genereren van die informatie. De eis is dat je bewaart wat je verzamelt, meer niet. Artikel 3 van de Richtlijn zegt expliciet:

[De wet bewaarplicht eist dat] gegevens, voorzover deze in het kader van de aanbieding van de bedoelde communicatiediensten worden gegenereerd of verwerkt … worden bewaard overeenkomstig de bepalingen van deze richtlijn

Wie dus die gegevens niet nodig meent te hebben als provider, logt die gegevens simpelweg niet en hoeft ze dan ook niet te bewaren.

Wat echter de meerwaarde is van zo’n VPN, ontgaat me volledig. Ten eerste omdat je dus niet hoeft bij te houden welke websites men bezoekt, dus waarom zou je dat dan afschermen? Ten tweede omdat ik gewoon niet snap hoe dat VPN gaat werken. Bij Torrentfreak lees ik:

“Technically, this is a stealth section, we will store all data up to this point of invisibility,” adds Karlung, referring to the first-hop connection the customer makes with the company’s servers when going online.
“What happens after that is not our responsibility and is outside Bahnhof. So the only thing we are going to store is very little information, which in practice will be irrelevant.”

Als ik dit goed begrijp, dan gaat de VPN-verbinding dus vanaf mijn thuisnetwerk naar de eerste hop bij Bahnhof. Vanaf daar gaat het onversleuteld verder. Maar dan kan de provider toch nog steeds zien welke klant (die is en blijft identificeerbaar via de inkomende poort) naar welke website gaat?

Volgens mij kan dit alleen werken als het VPN-eindpunt buiten het netwerk van Bahnhof staat. Zouden ze dat bedoelen met “outside Bahnhof”? Maar bij welke dienstverlener wordt dan het eindpunt van de verbinding gelegd?

Arnoud