Het mysterieuze geval van de gehackte productwebsite met iframe

hacker-iframeDe eerste keer dat een iframe in een vonnis staat, volgens mij. En een redelijk bizarre context ook: de website van een leverancier wordt gehackt om middels een stiekem iframe productbeschrijvingen toe te voegen die ze op grond van een recent vonnis nu net niet meer mochten verkopen. Wát is hier gebeurd?

Rapoo en Gembird verkopen onder meer toetsenborden. Rapoo had een Gemeenschapsmodelrecht op een aantal modellen, en in een eerder vonnis was geoordeeld dat Gembird daar inbreuk op maakte. (Een modelrecht is een soort van auteursrecht op industriële vormgeving en productuiterlijk.)

Die inbreukmakende toetsenborden mocht Gembird dus niet meer aanbieden. Toch doken er productvermeldingen van die toetsenborden op op de website van Gembird, waarop Rapoo naar de rechter stapte en de dwangsommen eiste die ze op grond van dat eerdere vonnis mocht opeisen.

Gembird was daar een tikje door verrast denk ik, want zij hadden keurig het vinkje “Publiceren op website” van die productinformatie weggehaald in hun CMS. Maar screenshots van Rapoo lieten duidelijk zien dat die informatie wel degelijk gewoon online stond. Buitengewoon raar dus.

Uit twee onafhankelijke onderzoeken bleek echter dat Gembird het slachtoffer is geworden van een hack. De betreffende productpagina’s waren voorzien van een Javascript (dat niet werkte) en een iframe die vanaf een externe locatie informatie ophaalde. En daarmee was precies de productinformatie online die van het eerdere vonnis niet getoond mocht worden.

Een hack door de wederpartij? Je zou het haast denken, maar in de iframes was nog de tekst “Hacked by Dark Knight Sparda – BD Black Hat” terug te vinden, en wie daarop googelt ziet diverse gehackte pagina’s van anderen. Dus kennelijk is er echt zo’n club actief.

In het vonnis wordt nog geruzied over al dan niet vervalste screenshots, omdat er twee verschillende URL’s werden getoond bij dezelfde webpagina. Maar de verrassend cluevolle rechter snapt hoe het zit:

Als de muis op de hoofdpagina van Gembird Europe staat bij het in beeld brengen van de bronweergave, wordt de website van Gembird Europe weergegeven als bron. Als de muis daarentegen in het frame staat waarvan de inhoud is gehackt, wordt een bron weergegeven die verwijst naar de server van de hacker. Het verschil kan volgens de deskundige van Gembird Europe dus verklaard worden door een andere positie van de muis op het moment dat de schermafbeeldingen werden gemaakt.

Op basis hiervan concludeert de rechter dan ook dat het duidelijk is dat Gembird gehackt is en niet zelf die productinformatie online heeft gezet. Maar had Gembird niet de gehele pagina offline moeten halen in plaats van ze slechts op concept te zetten in haar CMS? Dat is toch een stukje slordig, aldus Rapoo: er is dan een kans dat een hacker die pagina terugzet met al dan niet extra iframes. Maar dat overtuigt de rechter niet:

Toen Gembird Europe er na het Vonnis voor zorgde dat de informatie niet langer op haar website te zien was, hoefde zij er niet op bedacht te zijn dat de op de server nog aanwezige informatie door een hacker gebruikt zou worden op de wijze als geschied. Gembird Europe heeft ook gemotiveerd gesteld dat zij beschikt over een voldoende beveiligd automatiseringssysteem, hetgeen Rapoo Shenzen heeft betwist, doch zonder deugdelijke onderbouwing.

Ook de stelling dat Gembird heeft getreuzeld wordt niet gevolgd. Nadat Gembird de hack had ontdekt, heeft ze direct een forensisch onderzoeker ingeschakeld en die had nu eenmaal wat tijd nodig. Plus, het is vrij logisch dat Gembird geen bestellingen zou krijgen op basis van die hackframes. En aangezien het verbod gaat over verkoop, is hiermee dan ook niet het verbod overtreden.

Hoogst merkwaardig. Ik kan uit het vonnis maar half halen wat dat iframe nu precies deed. Ik durf eerlijk gezegd niet goed te zoeken naar andere gehackte pagina’s want ik heb geen zin in een Dark Knight Sparda in mijn blog. Wie helpt?

Arnoud
Hoe weerleg ik een bestelling onder identiteitsfraude?

anoniem-pseudoniem-nickname-bijnaam-naam.pngEen lezer vroeg me:

Een aantal weken geleden heb ik mijn werkcomputer aan laten staan, met mijn e-mail ingelogd. Vanaf mijn e-mail heeft iemand in mijn afwezigheid op internet een aankoop gedaan, en ik krijg daar nu een aanmaning van. Het afleveradres is mij onbekend en daar weten ze van geen pakketje. Wat kan ik nu het beste doen?

Het is buitengewoon eenvoudig een bestelling op andermans naam te plaatsen. Als je dan ook nog de factuur naar die ander kunt laten sturen en het pakketje naar iemand bij wie je het makkelijk kunt ophalen, dan is fraude wel heel makkelijk.

Sinds kort is identiteitsfraude strafbaar. Art. 231b Strafrecht bepaalt dat het opzettelijk en wederrechtelijk identificerende persoonsgegevens van een ander gebruiken strafbaar is als je daarmee je eigen identiteit ‘verheelt’ (oftewel verbergt) en die ander nadeel bezorgt. Daar lijkt me wel sprake van bij een bestelling op andermans naam. Je kunt dus aangifte doen.

Ook is hier sprake van oplichting. Er is sprake van wederrechtelijk bevoordelen met gebruikmaking van een valse naam, art. 326 Strafrecht. Echter, daar zit één lastig punt aan: het is de webwinkel die opgelicht is en niet de eigenaar van de werkcomputer. De winkel is immers een product kwijt. Aangifte doen als computereigenaar is dan eigenlijk niet mogelijk.

Zonder te weten wie deze actie heeft uitgehaald, is het lastig zelf juridische actie te ondernemen. Je kunt de winkel aanschrijven en ontkennen de bestelling ooit geplaatst te hebben. De winkel moet dan bewijzen van wel, en een IP-adres of e-mailadres is een tikje mager daarvoor. Waarschijnlijk zal men het gooien op het feit dat het pakket is aangenomen, maar ook dat is formeel natuurlijk geen echt bewijs. Alleen zal de discussie een lastige worden want de winkel zal waarschjnlijk gewoon het incassotraject opstarten. Dus hoe bewijs je dat dit geen smoesje van een wanbetaler is?

Arnoud

Wie is eigenaar van de data van je Tesla-auto?

tesla-app-data-eigendomElon, ik wil mijn data! Dat blogde ene Espen Andersen (via) naar aanleiding van zijn pogingen om inzage te krijgen in de data die het bedrijf Tesla centraal opslaat over het rij- en parkeergedrag van zijn auto. Je zou zeggen, zijn auto == zijn data, maar zo werkt het niet volgens Tesla: alleen met gerechtelijk bevel kan er inzage gekregen worden.

Data is op zich niets. Ook al verkrijgt een bedrijf data dankzij jouw input hulp, je kunt er niet zomaar een eigendomsrecht op claimen of een kopie van verlangen. (Heel misschien als de data jouw creatieve schepping is, dan zou je auteursrecht kunnen claimen.)

Hier gaat het echter om een specifiek soort data: persoonsgegevens. Data over waar je auto heen gereden is, zegt iets over jou. En wanneer data iets over een persoon zegt, is die data een persoonsgegeven. En dan zijn er meer mogelijkheden.

Iedereen die persoonsgegevens verwerkt, is verplicht daar inzage in te geven wanneer de betrokken persoon zich meldt. Dat staat in alle Europese privacywetten, waaronder onze Wbp in artikel 35:

1. … De verantwoordelijke deelt de betrokkene schriftelijk binnen vier weken mee of hem betreffende persoonsgegevens worden verwerkt.
2. Indien zodanige gegevens worden verwerkt, bevat de mededeling een volledig overzicht daarvan in begrijpelijke vorm, een omschrijving van het doel of de doeleinden van de verwerking, de categorieën van gegevens waarop de verwerking betrekking heeft en de ontvangers of categorieën van ontvangers, alsmede de beschikbare informatie over de herkomst van de gegevens.

Dat van dat ‘schriftelijk’ is wat vervelend, maar op grond van artikel 37 mag je ook in andere vorm (dus elektronisch bijvoorbeeld) het overzicht verstrekken mits een “gewichtig belang” dat eist.

Formeel is er dus geen discussie: als meneer Andersen dat wil weten, dan moet Tesla hem inzage geven in wat ze weten en dat “volledig overzicht daarvan in begrijpelijke vorm” geven. Alleen – welk Tesla? De Noorse vestiging of het Amerikaanse bedrijf dat de servers opereert waar de data naartoe gaat? Ik denk dat als je de wet letterlijk leest, je vrij snel in Amerika uitkomt en het valt niet mee Amerikaanse bedrijven aan Europese wetten te houden.

In de Google-vergeetrechtzaak bepaalde het Hof van Justitie dat Google Spanje verantwoordelijk is voor zoekresultaten door Google Inc met als motivatie dat die Inc uit Californië zo moeilijk aan te pakken is. Daar zit wel wat in maar het voelt wat geconstrueerd. Diezelfde redenering zou je dan hier toepassen om Tesla Noorwegen te dwingen met die data over de brug te komen. Ik hoop dat meneer Andersen hier een punt van gaat maken.

Arnoud

Nederland mag gegevens blijven uitwisselen met NSA

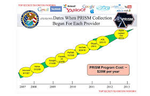
prismDe Nederlandse inlichtingendiensten AIVD en MIVD mogen gegevens blijven uitwisselen met de Amerikaanse NSA, las ik bij Nu.nl. In een loei van een vonnis bepaalt de rechtbank Den Haag dat de samenwerking met buitenlandse inlichtingendiensten een dringende noodzaak in de zin van het Europees Verdrag voor de Rechten van de Mens oplevert, op grond waarvan grondrechten geschonden mogen worden. Verschillende burgers en organisaties hadden de rechtszaak aangespannen tegen de Staat naar aanleiding van de Snowden-onthullingen over grootschalig gebruik van data door de Amerikaanse NSA.
Allereerst is er een stuk discussie over óf deze burgers en organisaties wel een rechtszaak mogen beginnen. Je kunt niet zomaar naar de rechter, je moet wel een “redelijk belang” hebben zoals de wet dat noemt. En dat belang moet wel over jou gaan. Als mijn buurmans auto bekrast wordt, kan ik niets eisen. Hier erkent de rechter dat dat het geval is: de burgers (waaronder Rop Gonggrijp, Brenno de Winter en Mathieu Paapst) hebben een meer dan gemiddelde kans

dat zij door hun activiteiten een gevaar voor de nationale veiligheid zouden kunnen opleveren en derhalve op grond van de Wiv 2002 onderwerp zouden kunnen zijn van onderzoek door de diensten.

Het zal je maar gezegd worden.

Afijn. De inhoudelijke discussie is een stuk lastiger. De grootschalige uitwisseling van persoonsgegevens levert juridisch gezien een schending van de privacy op, en die is beschermd in het Europees Verdrag voor de Rechten van de Mens (EVRM) en het Internationaal Verdrag inzake Burgerrechten en Politieke Rechten (IVBPR). Ook is dit te rekenen onder de informatievrijheid, het beschermen van je bronnen is daar voor journalisten deel van.

Het grootste probleem zit hem in het ‘witwassen’ van gegevens: de NSA verkrijgt gegevens langs illegale weg, en verstrekt ze dan via het uitwisselingsprogramma aan de Nederlandse AIVD die dan vrolijk kan zeggen ze legaal van een buitenlandse partner verkregen te hebben.

Hoewel de NSA in principe legaal handelt naar Amerikaans recht, en er uitgebreid imbedding en controle is binnen het Amerikaanse rechtssysteem, moet er rekening worden gehouden met de mogelijkheid dat de diensten in het kader van de internationale samenwerking gegevens ontvangen die zijn verzameld op een wijze die niet in overeenstemming is met het EVRM en IVBPR. Die verdragen eisen allereerst een duidelijke wettelijke basis, daarna een legitiem doel en vervolgens een noodzakelijkheidstoets – moet dat nou écht op deze manier, kan het niet een onsje minder.

In een uitspraak van het Europese Hof voor de Rechten van de Mens (de hoogste privacyhandhaver, niet te verwarren met het Europese Hof van Justitie) is bepaald dat voor legaal aftappen duidelijk moet zijn:

the nature of the offences which may give rise to an interception order; a definition of the categories of people liable to have their telephones tapped; a limit for the duration of telephone tapping; the procedure to be followed for examening, using and storing of the data obtained; the precautions to be taken when communicating the data to other parties; and the circumstances in which recordings may or must be erased or the tapes destroyed.

Dit geldt ook voor ongericht aftappen van personen. Maar het grootschalig in bulk vergaren van data zoals de NSA doet, is nóg een stapje verder en de rechtbank wil er niet aan dat ook dáár zulke specifieke grenzen moeten worden getrokken. Dat voelt minder erg, net zoals het minder erg is om iemands locatie via GPS ontvangers bij te houden dan zijn gesprekken consequent af te luisteren. De vraag is dan of de nationale wetgeving toereikende en effectieve waarborgen biedt tegen een willekeurige inbreuk op de persoonlijke levenssfeer.

Voor toepassing van deze laatste maatstaf, meer dan voor toepassing van de gestelde minimumwaarborgen, is naar het oordeel van de rechtbank ook aanleiding in het geval van de ontvangst van gegevens in bulk, waarbij immers ten tijde van de ontvangst niet bekend is wat de aard van de gegevens is en op welk(e) individu(en) deze gegevens betrekking hebben.

Volgens de rechter hoeven we ons geen zorgen te maken: De Wiv 2002 bevat voorts voldoende waarborgen voor de verdere verwerking (waaronder het gebruik) van die gegevens. Immers in de wet staat

In artikel 12 Wiv 2002 is immers geborgd dat de verwerking van gegevens slechts plaatsvindt voor een bepaald doel en slechts voor zover dat noodzakelijk is voor een goede uitvoering van de Wiv 2002 of de Wet veiligheidsonderzoeken, en ook dat dit in overeenstemming met de Wiv 2002 en op behoorlijke en zorgvuldige wijze geschiedt. In artikel 13 van de Wiv 2002 zijn de categorieën van personen genoemd ten aanzien van wie gegevens kunnen worden verwerkt.

En er is niet bewezen dat de Nederlandse veiligheidsdiensten deze artikelen overtreden. Verder kun je als burger individueel naar de rechter als blijkt dat de veiligheidsdiensten specifiek informatie over jou delven uit NSA-bulkdata. Een tikje formele opstelling, ahem.

Dan komt nog de algemene vraag: is het doel en de noodzaak duidelijk aanwezig? Dat is immers nodig onder het EVRM en het IVBPR. Daarvan is sprake omdat het gewoon zo is en het gewoon niet anders kan:

Het gaat om een dringende maatschappelijke behoefte dat met buitenlandse diensten wordt samengewerkt en dat in dat verband verzamelingen gegevens in bulk worden uitgewisseld. Zoals de Staat ter zitting naar voren heeft gebracht, kan wel naar de herkomst van informatie worden geïnformeerd, maar zal daarop in de regel geen antwoord worden gegeven. Dat, als een partner eenmaal aan de voor samenwerking geldende criteria voldoet, de aard en inhoud van die samenwerking, op voorhand niet zijn beperkt, is ook gerechtvaardigd gelet op de risico’s voor de nationale veiligheid die aan een andere benaderingswijze zouden kunnen zijn verbonden.

Wat nu specifiek met de bulkgegevens die men van de VS kan verkrijgen die in strijd met het EVRM of IVBPR zijn verkregen? Die zijn in beginsel ook legaal. Immers:

Daarbij gelden voor het onderscheppen van (ruwe) gegevens in bulk zonder dat deze op relevantie zijn beoordeeld – hetgeen in deze procedure centraal staat – minder strikte eisen dan voor het kennisnemen van de inhoud van de communicatie. Er is bovendien een relevant onderscheid tussen het ontvangen van gegevens en het vervolgens gebruikmaken van die gegevens in individuele gevallen.

Dus ga maar op individuele basis naar de rechter als specifiek jij aangepakt wordt op basis van informatie die uit bulkgegevens is verkregen. “Het zwaarwegende belang van de nationale veiligheid geeft hier de doorslag.”

Jammer. Het is een láng en uitgebreid vonnis maar toch valt de onderbouwing me bij eerste lezing wat tegen. Waaróm is het zo dringend nodig dat er wordt samengewerkt en bulkdata wordt uitgewisseld? Waarom accepteren we dat een partner niet zegt waar de data vandaan komt? En daarbij komt de ergerlijke houding van “je kunt individueel een zaak aanspannen hoor”. Nee. Grmbl.

Arnoud

Inbeslagname van criminele bitcoins

bitcoin-cc-by-sa-flickr-zach-copleyIn de jacht op crimineel verkregen vermogen heeft het Openbaar Ministerie (OM) er een nieuw wapen bij, meldde het AD onlangs. Men kan bitcoins in beslag nemen als deze door criminele activiteiten verkregen zijn. Er was altijd twijfel of dat wel mocht, maar het OM heeft ondertussen drie gerechtelijke uitspraken verkregen waarin dit werd toegestaan. Daarmee is je criminele geld verstoppen in bitcoins geen optie meer. Maar hee, data was toch “niets”, juridisch gezien?
Ik zeg regelmatig dat data niets is inderdaad. En elke keer zegt er dan iemand dat daar wel wat nuances aan zitten. Oké oké, dat is ook terecht. Helemaal als je het hebt over strafrecht versus civiel recht. Negentig procent van de blogs en discussies hier gaat over civiel recht – tussen burgers onderling. Strafrecht is echt een heel ander beest, Linux versus Windows zeg maar. Soms lijken dingen op elkaar of werken ze ongeveer hetzelfde maar dat is meer toeval dan design.

Eén van die dingen die in het strafrecht echt anders werken is wanneer iets een ‘voorwerp’ is, een item dat gestolen of door misdrijf verkregen kan worden. We weten uit het Runescape-arrest dat dit kan met virtuele goederen in online spellen en dergelijke. Dit zegt alleen niets over de status van dat iets in het civiele of burgerlijke recht. Het is dus niet zo dat virtuele goederen dankzij deze uitspraak in eigendom gehouden kunnen worden, civielrechtelijk. Ga je scheiden, dan hoef je dus niet je World of Warcraft-bezit in de boedelscheiding te betrekken.

Bij de Runescape-uitspraak was het kerncriterium dat de virtuele goederen ‘verplaatsbaar’ waren: slechts één persoon kon ze tegelijk bezitten, kopiëren is niet mogelijk. En ze vertegenwoordigden waarde. Die criteria gaan wat mij betreft net zo hard op voor bitcoins, dus bitcoins zijn te stelen. En in beslag te nemen, want daarbij geldt dezelfde eis – het moet een voorwerp zijn, een ding.

In het strafrecht dus – dit maakt bitcoins nog geen voorwerpen, geen zaken zoals het civiel recht dat noemt. De status van bitcoins in het civiel recht is nog onduidelijk. Het is geen geld in ieder geval. Zaken (fysieke dingen waar je eigenaar van kunt zijn) lijken het ook niet te zijn. Je moet er belasting over betalen maar dat is gebaseerd op de waarde van de bitcoins en niet op het eigendom/bezit daarvan.

Wie die bitcoinbeslagvonnissen heeft, ik hoor graag van je. Het is erg frustrerend dat dergelijke vonnissen niet standaard online komen.

Arnoud

Tom Kabinet mag voorlopig tweedehands ebooks blijven verkopen

scanbook.pngDe verkoop van tweedehands ebooks door de Nederlandse website TomKabinet.nl is niet evident illegaal. Dat vonniste de Amsterdamse rechter gisteren. De site had een rechtszaak aan de broek gekregen van het Nederlands Uitgeversverbond, dat meende dat bij tweedehandsebookhandel geen sprake van uitputting zou zijn.
Sinds het Usedsoft-arrest weten we dat gedownloade software tweedehands mag worden doorverkocht. Of dat ook voor andere werken geldt, is nu de grote vraag. Ik blijf erbij dat er geen verschil is tussen software en books, maar het NUV meende dat dat er wel degelijk is: twee kopieën van software zijn identiek, maar een papieren boek slijt veel harder dan een ebook. Bovendien verstoort de grootschalige piraterij van TomKabinet de broze opkomende markt voor e-books.

TomKabinet beroept zich verrassend genoeg (voor mij dan) niet op het Usedsoft arrest maar op het Nederlandse Beeldbrigade-arrest. Software kun je kopen, bepaalde de Hoge Raad toen: de regels over koop van fysieke zaken zijn van toepassing op software die je tegen eenmalige vergoeding krijgt. Ongeveer hetzelfde criterium als Usedsoft inderdaad, maar vanuit een andere benadering: dat is gewoon handig, dat alle regels over aankopen, betalen, herstel en vervanging op digitale goederen van toepassing zijn:

Deze toepasselijkheid is ook wenselijk omdat de kooptitel een uitgewerkte regeling geeft inzake conformiteit, klachtplicht en verjaring, en omdat met die toepasselijkheid de rechtspositie van de koper wordt versterkt (met name in het geval van consumentenkoop en koop op afstand). In al deze opzichten bestaat geen aanleiding de aanschaf van standaardsoftware te onderscheiden van de koop van zaken en vermogensrechten.

Bovendien had de site een controlemechanisme ingebouwd dat mensen niet twee keer hetzelfde e-boek konden verkopen, en werd een watermerk toegevoegd waarmee piraterij kon worden opgespoord. Er is dan eigenlijk geen reden meer om de handel bij TomKabinet te verbieden: men verkocht het ebook zonder kopieerbeveiliging, men kreeg een eenmalige vergoeding net als bij gewone boeken, dus wat is het probleem als dat boek 1-op-1 doorverkocht wordt net als bij gewone boeken?

De kortgedingrechter zit met de handen in het haar, zo lees ik tussen de regels door. Usedsoft en Beeldbrigade gaan beiden over software, maar het is geen zekerheid dat het Europese Hof voor andere werken anders zou redeneren. Men legt de nadruk op het maatschappelijk belang van uitputting (van software), en dat belang is er ook bij boeken. Bovendien is de prijs van e-books ongeveer hetzelfde als bij fysieke boeken, dus die redelijke vergoeding heb je al binnen als uitgever.

Verder heeft TomKabinet zeker haar best gedaan, aldus de rechter, om te zorgen dat er bij haar alleen legaal gehandeld kan worden. Ze reageert op klachten, hanteert notice en takedown net als Marktplaats en doet haar best in overleg te komen met de industrie. Die had daar alleen geen zin in (de rechtbank was al gebeld voor een zittingsdatum toen het overleg met TomKabinet nog moest plaatsvinden). En dat lijken ze nu indirect terug te krijgen: de eis wordt afgewezen.

Nou ja oké, de eigenlijke reden is dat het te complex is voor een kort geding. Daar moet snel een knoop worden doorgehakt om acute schade te voorkomen. Maar het is niet evident fout wat TomKabinet doet, en de knoop vereist waarschijnlijk de juridische hulplijn van het Europese Hof van Justitie. En dan is een kort geding niet de passende plek voor een tijdelijk verbod. Het NUV mag alvast € 23.469,56 aan proceskosten van de ebooksite vergoeden en moet nu een bodemprocedure starten om uit te zoeken hoe het écht zit. Ik ben héél benieuwd.

Arnoud

Hoe bewijs je nu dat een e-mail is aangekomen?

email-e-mail-elektronische-post-envelopBewijzen dat een e-mail is aangekomen, ga er maar aan staan. Het valt niet mee met voldoende zekerheid aan te tonen dat iemands mailserver een bericht heeft ontvangen, tenzij men natuurlijk een reactiemailtje heeft gestuurd. Maar in een recente rechtszaak was dit bewijs best belangrijk: per e-mail waren instructies gestuurd over het doorzetten van een octrooiaanvraag, en die instructies waren niet uitgevoerd. Zou de mail zijn aangekomen, dan zou dat nalatigheid (wanprestatie) van het octrooikantoor opleveren. Was de mail niet aangekomen, dan zou het verlies voor rekening van de octrooi-aanvrager moeten komen.

De octrooiaanvraag in kwestie bevond zich in de zogeheten PCT- of internationale procedure. Middels deze procedure krijg je tot 30 maanden uitstel om te beslissen in welke landen je precies octrooi wil hebben. De keuze voor een aantal landen werd in dit geval per e-mail doorgegeven aan het octrooikantoor, alleen had het octrooikantoor de instructie niet uitgevoerd. Mail niet aangekomen of instructie genegeerd? Dat was hier dus de centrale vraag.

Om die vraag te beantwoorden, had het bedrijf trackinginformatie opgevraagd bij haar hostingprovider. De provider had nog de beschikking over de “envelope and header information”, die wordt bijgehouden door mailservers. En daarin was te lezen:

Message delivery
February 28, 2008 15.54:08 +0100  Message successfully delivered to […]
                                  Message accepted 

February 28, 2008 15:54:08 +0100 Message successfully delivered to […] Message accepted

(Ik weet niet zeker of ik de regelafbrekingen et cetera goed teruggezet heb.) Deze logs laten zien, aldus de provider, dat het mailbericht is afgegeven aan de mailserver van het octrooikantoor. Althans, van Cleanport, zo te lezen een externe partij die onder meer spambestrijding doet. Daarom komt de vraag neer op: is de mail dáár aangekomen? Als de mail immers tussen Cleanport en het kantoor zou zijn kwijtgeraakt, dan is dat het probleem van het octrooikantoor. Cleanport is dan hun assistent en dus hun verantwoordelijkheid.

De rechter ziet in de trackinginformatie en de verklaring van de provider genoeg informatie om te concluderen dat de mail is aangekomen. Zonder aflevering zou die regel niet in de trackinglog komen te staan. Bovendien had het octrooikantoor samen met Cleanport niet meer daar tegenover kunnen stellen dan “het is niet zeker”, en dat is te weinig tegen deze informatie:

Het tracking document van Interconnect geeft geen informatie over de inhoud van het bericht. Het document kan kloppen, maar er is geen garantie dat de mail ook echt bij Cleanport is bezorgd. Daarvoor zijn de gegevens van Cleanport nodig. Dan is duidelijk dat er mail is ontvangen, en wat er vervolgens mee is gebeurd. In de log files die Cleanport maakt, is te zien wie de afzender is, van welke server het bericht wordt verstuurd en voor welke ontvanger de mail bestemd is.

Dit is te weinig als onderbouwing om te weerspreken dat het bericht werkelijk succesvol afgeleverd en geaccepteerd is op een mailserver van Cleanport. En ik moet zeggen, ik zou ook niet weten wat er wél tegen gezegd kan worden. Je hebt een onafhankelijke partij die met logs aantoont dat de mailserver van de ontvanger “message accepted” zei. Dan is er dus iets aangekomen. Natuurlijk kan in theorie een leeg of gecorrumpeerd bericht zijn aangekomen, maar dan zou je verwachten dat de ontvanger daar iets van kan aandragen.

Het blijft natuurlijk lastig zolang er geen expliciete ontvangstbevestiging is mét terugkoppeling over de inhoud. Maar hoe je het in de gegeven omstandigheden wel zou moeten bewijzen als dit niet genoeg is, ik weet het niet.

Arnoud

Franse moet schadevergoeding betalen om prominente negatieve recensie

restaurant-recensie-reviewEen Franse rechtbank heeft een blogger veroordeeld tot een schadevergoeding van 1500 euro omdat een negatieve recensie van een restaurant te hoog in de Google-zoekresultaten verscheen, meldde Tweakers gisteren. De recensie was nogal negatief, maar hoewel mijn Frans wat roestig is kan ik er niet echt smadelijke teksten in ontdekken. Helaas is het vonnis niet online beschikbaar maar het lijkt erop dat de uitspraak met name is gedaan om dat de hoge ranking op de restaurantnaam het bedrijf nogal schade bezorgde. En dat is toch wel een opmerkelijke redenering.
Natuurlijk mag je je mening geven over een etentje in een restaurant, en dat mag je best negatief doen ook. Vrijheid van meningsuiting is een grondrecht, ook in Frankrijk. Er zitten wel grenzen aan: je recensie moet een basis in de feiten hebben, voldoende ergens op gebaseerd zijn. Als je een haar in de soep vindt dan is dat natuurlijk iets om over te schrijven, maar om dan gelijk álles af te kraken met de grofst mogelijke bewoordingen (“en de eigenaar zal wel vreemd gaan want niemand van het personeel had die kleur haar”) zou wel iets te ver gaan.

Maar goed stel even dat de recensie op zich door de beugel kan en dat het puur is dat de recensieblog zó hoog in Google staat. Het restaurant heeft daar last van: mensen zien op link 1 een negatief verhaal, en zijn dan snel klaar met hun conclusie. Is dat dan dom van die mensen of gewoon een gevalletje jammer-dan? Of heb je als hoogingooglerankende blogger een grotere verantwoordelijkheid?

We weten dat als je een belangrijke positie inneemt, je meer moet uitkijken met wat je schrijft. Als de recensent van de Consumentenbond een apparaat ten onrechte afkraakt omdat ‘ie hoofdpijn heeft, dan mag dat de Bond best worden aangewreven. Maar dan gaat het volgens mij nog steeds om fouten in de recensie zelf. Iets dat niet klopt, dat onnodig overdreven is of uit zijn verband wordt gerukt.

Maar is dat wezenlijk anders dan de grond in geschreven worden door een ouderwetse bekende recensent in de krant zoals Johannes van Dam? Weinig restauranthouders zouden bij een dergelijke negatieve recensie naar de rechter zijn gestapt, volgens mij. En de krant rankte best wel hoog als het ging om meningen vormen. Pre-internet dan natuurlijk.

Arnoud

Amazon in VS aangeklaagd om beleid in-app aankopen

amazon-in-app-appstoreDe Amerikaanse Federal Trade Commission (FTC) klaagt internetbedrijf Amazon aan vanwege zijn beleid met betrekking tot in-app aankopen, las ik bij Nu.nl. Dit beleid zou het te makkelijk maken dingen te kopen, met name voor kinderen. Na klachten werd er een wachtwoord gevraagd bij aankopen van $20 of meer, en pas een jaar later ook voor kleinere aankopen. Maar ook daarna bleven de klachten komen.
De FTC, zeg maar de Amerikaanse Autoriteit Consument en Markt (ACM), noemt deze praktijken unfair practices. Wat wij oneerlijke handelspraktijken zouden noemen: niet conform de “professionele toewijding” en ervoor zorgend dat de gemiddelde consument niet goed meer in staat is om een geïnformeerd besluit te nemen. Dat is in de VS en bij ons een open norm, hoewel wij ook een zwarte lijst hebben waar dingen op staan als valselijk melden dat je erkend bent of dat je binnenkort je zaak sluit (de permanente opheffingsuitverkoop).

De FTC neemt een intrigerende insteek: Amazon maakt het té makkelijk voor kinderen om in-app aankopen te doen zonder dat er duidelijke toestemming is voor die aankopen door de accounteigenaar. Dat is dan in strijd met deze professionele toewijding, oftewel dat hoor je gewoon niet te doen als professionele aanbieder van diensten. Verzin maar iets om die klikkende kids buiten de deur te houden of zeker te weten dat papa en mama het akkoord vinden.

Een belangrijk aspect in die klacht is dat je weliswaar een wachtwoord in moet voeren, maar dat die dialog niet expliciet meldt voor welk bedrag je nu een aankoop autoriseert. Wij hebben daar geen expliciet equivalent van, alleen een verbod op dit agressief beding:

kinderen in reclame er rechtstreeks toe aanzetten om geadverteerde producten te kopen of om hun ouders of andere volwassenen ertoe over te halen die producten voor hen te kopen;

Je zou hiervan kunnen spreken wanneer het gaat om een spel dat primair verkocht wordt aan kinderen, zoals Smurf’s Village. Hoewel de tekst van dit verbod meer gaat over het uitlokken dat kinderen jengelend gaan eisen dat ze iets mogen kopen, niet om dat de geboden popup te onduidelijk is.

Wel hebben wij sinds 13 juni een expliciete eis dat je koopknop duidelijk moet maken dát je een betalingsverplichting aan gaat. De Amazon-knop vermeldt niet meer dan “Continue”. Bij ons zou dat denk ik toch te weinig zijn, hoewel de popup als titelbalk heeft “Confirm in-app purchase”.

Waarom Amazon en niet Apple, denkt u nu misschien. Nou, omdat Apple al geschikt had eerder dit jaar. Het bedrijf heeft zo’n 32 miljoen dollar aan refunds gegeven na een vergelijkbare klacht door de FTC. Het is me niet duidelijk welke aanpassingen het bedrijf heeft moeten doorvoeren aan hun inappaankoopfunctionaliteit.

In mijn inbox is het een van de meest voorkomende klachten: mijn kind heeft credits/smurfberries/etc gekocht, hoe maak ik dat ongedaan? En hoewel blijkt dat de appstoreaanbieders meestal wel coulant zijn, is en blijft het een hele toer dit voor elkaar te krijgen. Dus misschien wordt het ook maar eens tijd om onder dwang van stevige boetes hier een betere oplossing voor te verzinnen.

Arnoud

Incompatibel internet reden voor ontbinding koop smarttelevisie

samsung-smart-tv-televisieHoe een televisie incompatibel kan zijn met het Nederlandse internet ontgaat me, maar het was in dit vonnis reden om de aanschaf van die televisie te mogen ontbinden. Wel mooi om te zien dat het verwijzen naar de fabrikant ook hier eenvoudig naar de prullenbak verwezen wordt. De winkel die een televisie verkoopt, is verantwoordelijk voor een goede werking. Dat de fabrikant het beter kan onderzoeken, is leuk voor de fabrikant maar de winkel blijft aansprakelijk. Alleen: hoe is Duits internet anders dan Nederlands?

Een consument had bij het bedrijf Qplaza een smarttv merk Samsung gekocht. Een smart-tv heeft internettoegang, maar het gekochte exemplaar bleek soms vast te lopen als deze werd aangesloten op internet. Niet echt conform de verwachtingen.

Wie precies Samsung heeft gebeld is me niet duidelijk, maar de monteurs van de fabrikant slaagden er niet in het probleem op te lossen. Zelfs waar het precies aan lag, is onduidelijk: de gebrekkige internetaansluiting van meneer of een gebrek in de televisie zelf?

De rechter ziet in het onderzoek van Samsung bewijs dat de internetaansluiting goed is: monteurs van een bedrijf als Samsung kijken daar natuurlijk als eerste naar.

Ook had Samsung in een rapport vermeld:

Betreft een compatibiliteitsprobleem waar geen technische oplossing voorhanden is. Bovendien is dit een buitenlands model wat niet in aanmerking kan komen voor ECF.

Wat ECF precies is, weet ik niet. Electronic Content nogwat? Of European Conformity iets? Hoe dan ook, om deze reden haakt de fabrikant af. Kennelijk iets met Duits internet dat anders is dan het onze?

Nee nee, dit is niet ons pakkie an, aldus het verweer van Qplaza. Men heeft twee jaar fabrieksgarantie van Samsung. Qplaza verleent zelf geen garantie aan de koper van een product.

Sorry jongens, maar dát verweer is al een jaar of vijftien niet meer juridisch relevant. Als een tv niet goed werkt, moet deze worden hersteld of vervangen en als dat niet gebeurt dan mag de consument de koop ontbinden: televisie terug en geld terug.

Oh ja er was wel aangeboden te vervangen maar alleen tegen bijbetaling van €750. Eh, nee.

De kantonrechter is er snel klaar mee: televisie terug en geld terug. Wel krijgt de consument nog €326 aan buitengerechtelijke kosten en wettelijke rente als het geld niet snel genoeg is terugbetaald.

Mooi vonnis. Alleen: hoe krijgen we nu ándere winkels zo ver dat die hiervan schrikken en het wel netjes gaan doen?

Arnoud