Blaffende uitgeversgroep gemuilkorfd

blue-to-blond-uitgeverij.pngZeggen dat een bedrijf frauduleus handelt, is bij lange na niet genoeg voor dat bedrijf om te eisen dat je blogbericht offline gaat. Ook niet als je goed bent in SEO waardoor jouw berichten over dat bedrijf goed te vinden zijn. Dat bepaalde de kortgedingrechter in Assen gisteren in een zaak tussen De Uitgeversgroep en website Blue 2 Blond. Op deze site werd verslag gedaan van een telefonische acquisitie waarbij de beller meldde dat er “eerder gemaakte afspraken” bevestigd moesten worden. Daar wist site-eigenaar Hofman niets vanaf, en hij schreef zijn frustraties van zich af (een goede gewoonte) in een blogpost.

De Uitgeversgroep liet vervolgens een advocaat los, die begon te blaffen maar weinig concreet werd over wat er nu onrechtmatig was aan de berichten. Dan kun je natuurlijk weinig doen als blogger: gewoon berichten weghalen omdat iemand dat eist, zonder nadere onderbouwing, kan niet zomaar geëist worden. Ook na aandringen hoorde Hofman niets. Hij anonimiseerde voor de zekerheid de berichten, hoewel de gecachte versies bij o.a. Google nog wel gekoppeld bleven aan de bedrijfsnaam.

Daarop stapte het bedrijf naar de rechter, die in een kort vonnis echter gehakt maakt van de stellingen van De Uitgeversgroep.

zonder nadere toelichting die De Uitgeversgroep niet geeft, [is] niet te begrijpen wat onrechtmatig is aan de door De Uitgeversgroep in de inleidende dagvaarding aan [gedaagde] verweten gedragingen.

Met andere woorden: waar gáát dit over.

Ook het argument dat de gedaagde “een zodanig genie zou zijn dat hij in staat is met allerlei “zegmaar- onderhuidse toevoegingen een zoekmachine als Google te manipuleren”, wat overigens niet meer betekent dan “ze staan op pagina 1 als je onze naam intikt”, gaat niet op:

het optimaliseren van een website op een zodanige manier dat iemand die de naam De Uitgeversgroep in Google als zoekterm invult, wordt verwezen naar teksten van [gedaagde], op zichzelf genomen evenmin onrechtmatig is. Dat zou alleen anders kunnen zijn als die optimalisatie heeft plaatsgevonden met het doel het daarheen te leiden dat derden kennis nemen van uitlatingen op een website die op zichzelf genomen onrechtmatig zijn.

Dat laatste was bijvoorbeeld het geval bij de boze blogs van Frontaal Naakt over een Vodafone-medewerkster, die met naam en toenaam werd genoemd met als zelfverklaard doel dat zij zo negatief in Google zou komen dat niemand haar meer in dienst zou willen nemen.

Arnoud
Discussiemiddag: Is een persbericht eigenlijk spam?

pers-middag.pngGisteren was ik bij een door De Perslijst georganiseerde discussie tussen de OPTA, journalistiek en advocatuur over het zakelijke spamverbod en wat dat betekent voor de pers. Met vertegenwoordigers van de OPTA, Logeion (de beroepsvereniging voor communicatie), de hoofdredacteur van journalistenvakblad Villamedia en telecomadvocaat Gerrit-Jan Zwenne beloofde dat wat.

Vorig jaar oktober is het spamverbod uitgebreid: ook ongevraagde commerciële, charitatieve of ideële mail naar zakelijke ontvangers was verboden. Dat gaf aardig wat paniek in de tent, maar nog steeds is er veel onduidelijkheid. Mag je bijvoorbeeld persberichten rondsturen naar iedereen die eruit ziet als een journalist? Of is dat ook spam? Hangt het er vanaf of het persbericht echt nieuws is of alleen maar een commercieel verhaal? En is “Mercedes lanceert nieuw model S300” dan echt nieuws?

Het panel opende met de mooie constatering dat “wat mag er nu” een simpele vraag is met een heel wat moeilijker antwoord. De veelgestelde vragen op de site van de OPTA vermelden bijvoorbeeld “Het is mogelijk dat een persbericht onder het spamverbod valt.” Wat moet je daarmee als ondernemer? Betekent dit “het kan, in theorie” of “dit is 99% zeker”? De OPTA kan dan wel geruststellend zeggen dat men niet handhavend optreedt tenzij er schade en overlast van komt, maar dat is natuurlijk geen juridische zekerheid.

En dat was waar de zaal toch naar op zoek was. De consensus leek te zijn: moeten we nu werkelijk zo moeilijk doen over persberichten in de spamwet, want welke journalist gaat dit als spam zien? Journalisten hebben meningen van belanghebbenden nodig en moeten dus veel mail krijgen met persberichten. Communicatiebureaus zullen echt niet zomaar iedereen hun persbericht sturen, want iemand een persbericht opdringen werkt alleen maar contraproductief. En mocht een journalist toch eens van werkgebied veranderen, dan kan hij via de contactgegevens bij het persbericht zich afmelden. Journalisten klikken liever drie keer iets weg dan de kans te lopen nieuws te missen.

De OPTA ziet het toch anders: wat nu als een politieke partij of Goed Doel besluit elk Nederlands bedrijf een mail te sturen omdat er NU actie voor Haïti nodig is. Daarop werd gereageerd met verwijzing naar een radiospotje van Wakker Dier, dat in het spotje mensen oproept om zich op de nieuwsbrief te abonneren. Een extreme vorm van opt-in. De zaal keurt af dat dit nodig is, maar ik zie werkelijk niet waarom. Het alternatief is dat iedere ontvanger zich maar moet gaan afmelden en dat lijkt mij ook niet werkbaar.

Dan komen we op de Hyveskrabbelzaak, waarin een berichtje op een socialenetwerkpagina ook als spam gezien werd. (Er is bezwaar gemaakt tegen de boete, dus misschien krijgen we nog wel een beroep bij de rechtbank ook.) Zwenne had zich goed ingelezen en vroeg zich af waarom Google-advertenties dan niet onder het spamverbod zouden vallen. De reactie van OPTA was opmerkelijk: inderdaad, behavioral targeting verdient aandacht en daar gaan we volgend jaar samen met Consumentenautoriteit en CBP naar kijken.

Er werden nog diverse pogingen gedaan om het met definities op te lossen. Als we bijvoorbeeld kunnen vastleggen wat ‘journalistiek’ is, dan kunnen we zeggen dat je journalisten mag spammen met persberichten. Of we definiëren “persbericht” en zeggen dat die altijd mogen. Maar het nadeel van die route is dat er dan direct misbruik gemaakt gaat worden van de definitie. Want dan heten morgen alle Viagramails ineens “PERSBERICHT”.

Als uitsmijter nog een doordenkertje: als je een dienstverlener bent die als dienst het aanleveren van nieuws en commerciële berichten heeft, moet je dan per mailing toch opt-out hebben?

Arnoud

Ik wil niet worden gerecenseerd!

briefpapier-recensie-notitie.jpgNou ja, ik wel, maar een lezer niet, want die schreef:
Ik ben zelfstandig ondernemer in de klussenbranche. Nu zie ik dat er op allerlei sites over mijn bedrijf geschreven wordt, helaas niet altijd positief hoewel ik altijd kwaliteit aflever. Ik weet dat er veel beunhazen in dit vak zitten, maar ik ben absoluut geen beunhaas en heb totaal geen behoefte aan al die recensies. Want ik moet er dan maar steeds op reageren anders denken mensen dat het waar is. Hoe kan ik afdwingen dat ik niet wordt genoemd op die sites, of in ieder geval dat ik niet word gerecenseerd?

Het is toegestaan recensies over bedrijven/ondernemers te verzamelen of te (laten) plaatsen, ongeacht het soort dienstverlening. Of je nu zzp’er bent of een BV met 800 medewerkers, men mag over je praten. Ik zie dan ook niet hoe je kunt afdwingen dat je niet wordt gerecenseerd.

Zolang die recensies maar voldoende basis in de feiten hebben, kun je niet optreden tegen recensies. De strekking van de recensie moet juist zijn, en meningen mogen niet nodeloos grievend zijn. Een boze klant mag dus zijn hart luchten en misschien zelfs wat dingen overdrijven om zijn punt te maken, maar liegen over wezenlijke feiten mag niet.

Bij een zelfstandig ondernemer wordt vaak ook de naam van die ondernemer genoemd. Je zou dan in theorie op grond van je privacy kunnen optreden, maar ik denk dat dat niet snel zou lukken. Je bent als persoon immers onlosmakelijk verbonden met je onderneming, en het is dan onvermijdelijk dat mensen je naam noemen als ze praten over je bedrijf. Als men nu over jou als persoon ging schrijven (“hij mag wel wat meer deo gebruiken”), dan wordt het twijfelachtiger want dan is het privacybelang groter – en de nieuwswaarde kleiner, zou ik zeggen.

Wat ik me nu afvraag: hoe zou dat gaan met prostituees? Daar spelen heel wat meer privacyaspecten dan alleen een naam. Maar die zaken zijn tegelijkertijd de kern van hun werk. Mag je die recenseren of is dat per definitie een privacyschending?

Arnoud

Bewijs van overname uit databank

adresboek-gids-lijst-databank.pngWie stelt dat zijn databank is overgenomen, zal daarvoor bewijs op tafel moeten leggen. Je kunt niet eisen dat het bewijs geheim moet blijven, ook niet als het gaat om ‘sleepers’ die je speciaal tegen inbreukmakers hebt opgenomen. Dat blijkt uit een vonnis van de rechtbank Rotterdam. In deze zaak had de eiser, Ad Hoc Data, een CD-ROM met een bedrijfsgids verkocht aan de gedaagde. Deze had vervolgens een cafégids op internet opgezet, maar volgens Ad Hoc was daarbij haar CD-ROM gebruikt en dat was niet toegestaan onder de licentie. Ad Hoc eiste een contractuele boete van 25.000 euro per overtreding.

De cafégids vocht dit aan met als eerste argument dat de algemene voorwaarden (waar die boete in stond) nooit waren overhandigd. Ad Hoc meldde daarop

dat de bestelprocedure al sinds jaar en dag zo is ingericht, dat de bestelprocedure voor het online afsluiten van een abonnement niet kan worden afgerond indien niet wordt aangevinkt ‘ik ga akkoord met de Algemene Voorwaarden voor een doorlopend jaarabonnement tot schriftelijke wederopzegging’ (zie productie 10). De woorden ‘algemene voorwaarden’ zijn clickable, door hierop te klikken krijgt men de voorwaarden in html-format op het scherm en kunnen deze voorwaarden desgewenst tevens in pdf-format worden gedownload.

Klinkt goed, zou je zeggen. Alleen had Ad Hoc niets overlegd waaruit daadwerkelijk bleek dat die procedure ook zo bestond toen de cafégids het product bestelde. De overlegde producties lieten niet zien hoe de bestelprocedure van specifiek deze bedrijvengids verliep, laat staan dat daaruit bleek dat inderdaad dat aanvinkvakje moest worden aangevinkt.

Het tweede verweer van de cafégids was dat er in de huidige gids geen gegevens van Ad Hoc opgenomen waren. Ad Hoc reageerde daarop met de mededeling dat “ten aanzien van de ‘cafégids’ en ‘cafetariagids’ geldt dat nog in oktober 2008 is gebleken van de aanwezigheid van tenminste één sleeper“. Een sleeper of copyright trap is een item dat niet werkelijk bestaat en dus alleen in een database kan belanden door overname uit andermans database.

Op zich is dat een goede manier om te bewijzen dat er inderdaad is overgenomen, maar je zult dan wel die sleeper aan moeten wijzen. Maar dat weigerde Ad Hoc: men wilde alleen een verklaring overleggen van een getuige die dit had geconstateerd. De sleeper zelf moest strikt geheim blijven, en alleen de advocaten plus de rechtbank mochten daarnaar kijken (artikel 27 Rechtsvordering). De reden was -neem ik aan- dat als Ad Hoc die sleepers onthult, de cafégids die er gauw uit verwijdert en dan kan claimen dat er nu echt niets meer overgenomen is.

De rechter accepteert deze gang van zaken echter niet.

[Ad Hoc] wordt niet in haar belangen geschaad als zij in de databank van gedaagde aangetroffen sleepers openbaart: er zullen in haar databank nog genoeg andere sleepers blijven staan en zij kan in volgende edities van haar databank nieuwe creëren en tussenvoegen, aldus gedaagde. Een gang van zaken als door [Ad Hoc] verlangd, een besloten zitting, zou het de advocaat van gedaagde onmogelijk maken namens deze verweer te voeren tegen aangevoerde bewijsmiddelen . Het zou onaanvaardbaar zijn als gedaagde wordt veroordeeld op basis van geheime bewijsmiddelen.

Op zich terecht: je moet je inderdaad kunnen verweren tegen zulk bewijs, bijvoorbeeld door te controleren of die sleepers wel echt nep (echt nep, ahem) zijn en of die ook in de CD van Ad Hoc stonden. Maar het is wel lastig nu voor Ad Hoc als die sleepers bekend worden. Want je kunt wel zeggen ‘stop maar nieuwe in je volgende editie’ maar daarmee is de huidige versie alsnog kwetsbaar voor onbewijsbare overname. Het is dus maar te hopen voor Ad Hoc dat ze inderdaad genoeg andere sleepers in die database heeft.

Arnoud

Thuiskopiëren van e-books

Digitale boeken blijken in groten getale illegaal te downloaden via downloadsites, meldde NRC vorige week. En dat vinden de uitgevers niet leuk, want “de onvermijdelijk aan digitalisering gekoppelde piraterij de economische basis onder het boekenbedrijf zal wegslaan.” Nee, men heeft niets geleerd van de muziekindustrie. Opmerkelijk, want er zijn toch genoeg boeken verschenen over dit onderwerp.
De juridische discussie ligt hier iets anders dan bij het downloaden van muziek en films. boeken zijn namelijk uitgesloten van het recht om een thuiskopie -en dus ook een download- te maken. Je mag alleen een “klein gedeelte” van een boek kopiëren, tenzij “redelijkerwijs mag worden aangenomen [dat] geen nieuwe exemplaren tegen betaling, in welke vorm ook, aan derden ter beschikking zullen worden gesteld”. Vandaar dus dat het standaardwerk over auteursrechten van De Beaufort gewoon gedownload mag worden, ook al zit er nog auteursrecht op. (Mag ik ernaar linken? Jazeker, want de bron is legaal omdat de auteursrechten in de VS verlopen zijn.)

De eigenlijke discussie moet niet juridisch zijn maar economisch: hoe stimuleren we het maken en verkopen van boeken, en welke rol kunnen uitgevers daarbij spelen? Het antwoord “downloaden van e-books moet keihard aangepakt worden” lijkt me in ieder geval fout, want dat zet geen zoden aan de dijk. Dat illegale aanbod blijft bestaan, de uitdaging is dus (net als bij muziek, films en games) zorgen voor een legaal alternatief dat voor makers, tussenpersonen en afnemers van werk bruikbaar is.

Arnoud

Hoe snel verouderen geheugenmodules?

Vanwege de carnaval ben ik ondergedoken, dus geen uitgebreide blogpost vandaag. Maar deze opmerking uit het retourbeleid van Central point wilde ik u niet onthouden:

De afkoelingsperiode geldt niet in de volgende gevallen:…
* Aankopen die snel kunnen verouderen (zoals geheugenmodules en inktcardtridges)

Ok, een geheugenstripje daalt snel in waarde maar dat is toch echt wat anders dan “verouderen”. En de wet spreekt trouwens van “bederven”, je moet wel hard je best doen om een geheugenmodule te laten bederven.

Arnoud

Google Streetview is volgens mij toch echt commercieel

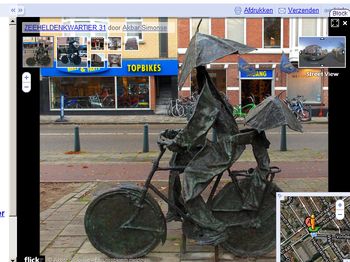
Sinds kort heeft Google Streetview een nieuwe feature: als je op een plek komt waarbij gegeotaggede Flickr-foto’s beschikbaar zijn, dan kun je die bekijken. Handig, maar er gaat wel iets fout want er komen ook gewoon Creative Commonsfoto’s in beeld die niet commercieel gebruikt mogen worden (bedankt, Marco).

Bij bijvoorbeeld het Zeeheldenkwartier in Den Haag staan linksboven een viertal kleine thumbnails waaronder één van Akbar Simonse. Nu zijn die thumbnails op zich te verexcuseren onder citaatrecht, maar als je erop klikt dan krijg je echt de foto zelf in groot formaat te zien en dat is geen citaatrecht meer:

den-haag-foto-google-streetview-creativecommons.jpg

Op de Flickr-pagina staat duidelijk dat deze foto Creative Commons is maar wel met de “nietcommercieel” optie. En een Streetviewpagina met advertenties erop lijkt mij commercieel.

Nu dacht ik even dat er in de algemene voorwaarden van Flickr iets zou staan als “oh ja wij mogen je foto’s verkopen aan iedereen” maar dat staat er dus niet in. En een andere manier waarop dit zou mogen, zou ik zo niet weten.

En een incidenteel foutje is het niet: ik vond ook een Eindhovense foto van ene Noud (nee, iemand anders) met ook wederom de commerciële rechten voorbehouden.

Ik vermoed dus dat Google gewoon de hele CreativeCommons-stream van Flickr gebruikt en niet kijkt naar de specifieke labeltjes zoals “geen afgeleide werken” of “niet voor commercieel gebruik”. Jammer, want bij Creative Commons zijn dat soort checks juist heel eenvoudig omdat die informatie ook machineleesbaar aangeleverd wordt.

Arnoud

Mogen wij illegale-Windowsgebruikers wel helpen?

genuine-microsoft.jpgEen lezer vroeg me:

Op ons forum helpen we computergebruikers met het verwijderen van virussen, spyware en dergelijke. Nu zegt een van onze leden dat wij mensen niet toe mogen laten die een illegale versie van Windows gebruiken, omdat we dan medeplichtig zijn aan het schenden van auteursrechten van Microsoft. Is dat zo?

Juridisch zie ik geen redenen om iemand hulp te weigeren omdat diens Windows-versie illegaal zou zijn. Nog afgezien van de vraag of die vaststelling terecht is: het is een bekend probleem dat Windows niet altijd correct zichzelf ‘genuine’ verklaart.

Formeel is opzettelijke inbreuk op het auteursrecht een misdrijf (art. 31 Auteurswet). Echter, niet elke nongevalideerde Windows-installatie is inbreukmakend. Een licentieschending is niet automatisch een inbreuk op het auteursrecht.

Maar zelfs als de inbreuk vast zou staan, bv. omdat de poster meldt dat hij een gekraakte Windows gebruikt, dan zie ik nog niet in hoe een forumparticipant strafbaar zou handelen door deze poster te helpen. De inbreuk is al gepleegd, en je kunt daar niet achteraf nog eens medeplichtig aan zijn. Van medeplichtigheid kan alleen sprake zijn als je betrokken bent bij de inbreuk zelf, het kraken en installeren van de software dus.

Natuurlijk mag je als forumlid beslissen dat jij mensen niet wilt helpen, ongeacht de reden. Maar dat is dan een eigen keuze en niet een wettelijke plicht of zo.

Arnoud

Samenwerken en auteursrecht

Begin deze maand stelde nl-x de vraag:

Wie heeft nu eigenlijk de auteursrechten? De fotograaf, omdat hij een camera meenam en op een knopje drukte? De opdrachtgever die de compositie, kleding en model bepaalde? De persoon die uiteindelijk de foto’s bijknipte? Iedereen afzonderlijk? En zo ja, heeft iedereen dan ook veto-recht?

Hoofdregel is dat wie het werk maakt, de auteursrechten heeft. Niet degene met het idee, niet degene die betaalt, niet degene wiens producten op de foto staan en niet degene die de foto’s zal gaan publiceren. (Een uitzondering is wanneer de maker in dienst is bij een ander; die ander is dan auteursrechthebbende.)

Veel opdrachtgevers denken dat omdat zij betalen of omdat zij aangeven wat er op de foto moet, zij de rechten daarop hebben. Dat is niet zo. Pas als ze zich inhoudelijk gaan bemoeien met de compositie kan dat anders worden. Je moet dus kortweg de regisseur van de scene zijn en aan kunnen tonen welke creatieve aspecten die op de foto te zien zijn, aan jouw brein zijn ontsproten.

In de situatie uit de vraag zouden de fotograaf en de opdrachtgever waarschijnlijk een gezamenlijk auteursrecht hebben, omdat ze allebei creatieve inbreng in de foto’s leverden die niet te scheiden is. In dat geval moeten ze samen afspraken maken over exploitatie, omdat ze los van elkaar tegen inbreuk mogen optreden (art. 26 Auteurswet) en dus niet zonder elkaar toestemming kunnen geven voor bepaald gebruik. (Dit is anders in bv. de VS, waar iedere rechthebbende los van de anderen toestemming kan geven voor elk gebruik van het werk.)

Voor software geldt dezelfde regel; maak je samen een programma dan moet je dus samen afspreken onder welke licentie je dat op de markt wil brengen. Doe je dat niet, dan kan je mede-auteur iedere licentie die jij geeft, ernstig frustreren.

Arnoud

Snuffelen in mailboxen: het mag

Het is één van de meest gestelde vragen die ik krijg: mag mijn baas snuffelen in mijn mailbox? Hoofdregel is dat dat niet zomaar mag, tenzij er een zeer zwaarwegende reden is om het wel te doen. En zo’n reden leek er te zijn in de zaak uit dit arrest van de Centrale Raad van Beroep, de hoogste bestuursrechter in (o.a.) ambtenarenzaken. In deze zaak was een ambtenaar ontslagen, en de inhoud van haar mailbox stond daarbij centraal.

Het bestuur van de KVK Midden Nederland had een anonieme brief ontvangen in een interne envelop, waar de nodige zwartmakerij en ander moddergooien in stond. Daar werd een recherchebureau op gezet (waarom is dat altijd Hoffman). Dat had het originele idee om de mailboxen van medewerkers te doorzoeken om na te gaan van welke computer die brief afkomstig was. Inderdaad, mailboxen doorzoeken om de oorsprong van een papieren brief na te gaan.

Niet zo gek als het lijkt, want de brief bevatte een aantal zeer specifieke termen, en die werden ook teruggevonden in een aantal e-mails van de betrokken ambtenaar. De anonieme brief zelf werd niet aangetroffen, maar uit de mails en de rest van het onderzoek bleek dat zij “uiterst denigrerende uitlatingen had gedaan over collega’s, leidinggevenden en de organisatie, alsmede … frequent het internet voor privédoeleinden raadpleegde.” Op grond van deze bevindingen werd zij uiteindelijk ontslagen.

Bij het beroep tegen haar ontslag voerde de ambtenaar aan dat de KVK niet zomaar haar mailboxen mocht doorzoeken. De Raad verwerpt dit beroep:

Het bestuur had voldoende grond om één van zijn mede-werkers te verdenken van het schrijven van de anonieme brief en heeft in redelijkheid kunnen besluiten hiernaar een onderzoek in te stellen. De wijze waarop dit onderzoek heeft plaatsgevonden acht de Raad niet disproportioneel, nu dit werd uitgevoerd door een extern bureau en zich in eerste instantie uitstrekte tot het anoniem doorzoeken van alle e-mailboxen op de aanwezigheid van (twee) zoektermen, ontleend aan de inhoud van de anonieme brief.

Het bestuur had daarmee een gerechtvaardigd belang had om de e-mailbox van de betrokkene in te zien. En op grond van dat belang mocht zij optreden tegen de in die mails gedane uitlatingen. Dat de mails niet direct met de anonieme brief te maken hadden, was daarbij niet relevant:

Dat daarbij ook berichten zijn aangetroffen, die niet onmiddellijk zijn te herleiden tot de aan Hoffmann gegeven onderzoeksopdracht, betekent niet dat het bestuur die berichten niet ook bij zijn oordeelsvorming mocht betrekken.

Echter, het Hof vindt de sanctie van ontslag uiteindelijk te zwaar. De mails waren niet aan de hele afdeling gericht, maar alleen aan een beperkt aantal (oud-)collega’s. Ook op andere wijze had zij niet de sfeer op de afdeling negatief beïnvloed. En daarnaast zat zij al in een ‘verbetertraject’ vanwege haar eerder functioneren. Om daar nu ineens vanaf te wijken en tot ontslag over te gaan, was voor het Hof niet gepast.

Ik vind het wel een beetje merkwaardig hoe men van een brief naar mailboxen naar ontslag vanwege roddelmails naar ex-collega’s gaat, maar eerlijk gezegd zie ik niet waarom dit niet zou moeten kunnen.

Arnoud