Je bent aansprakelijk voor je affiliates

Het inschakelen van affiliates ontslaat je niet van je eigen verantwoordelijkheid voor naleving van de wet. Dat blijkt uit een vonnis van eind februari in een beroepszaak tussen de Consumentenautoriteit en een postorderbedrijf. Aan de site waar proefpakketten konden worden aangevraagd (met inderdaad een stilzwijgend abonnement) mankeerde het een en ander. Het bedrijf stelde echter dat zij niet direct zaken deed met consumenten maar dat haar affiliates dat deden, zodat die ervoor verantwoordelijk zijn dat alles juridisch klopte. De Consumentenautoriteit vond dat onzin, en de rechter geeft haar nu gelijk.

Het bedrijf bood een breed scala aan producten aan, van afslankproducten tot tandverzorging tot erotische producten (geen grappen over vibrerende tandenborstels graag). Allerlei banners daarvoor werden aan de markt gebracht via affiliates zoals Net Direct, Ad Pepper en De Heus. Achter de banner zat een landingpagina met een aanbieding voor een gratis proefverpakking, proefpakket of welkomstpakket dat meteen besteld kon worden. De informatie van het bedrijf daarachter was nogal karig: veel meer dan een handelsnaam en/of een KVK-nummer was er niet te vinden (duidelijk onze factsheet niet gelezen).

De wet eist echter dat je “gemakkelijk, rechtstreeks en permanent” je vestigingsadres en contactgegevens vermeldt bij zo’n webpagina. Het argument van het bedrijf dat je dit bij de Kamer van Koophandel kon opvragen, ging dus niet op. Die gegevens moeten echt op de landingpagina zelf staan, omdat daar het bestelformulier staat.

Ook ontbraken de verplichte contactgegevens. Vaak werd niet eens een e-mailadres genoemd, terwijl dat letterlijk in de wet (art. 3:15d BW) staat als verplichte informatie. Ook een telefoon- of faxnummer ontbrak. Opmerkelijk genoeg oordeelt de rechtbank dat dat niet hoeft als je een postadres neerzet, omdat “ook via de post kan immers een snelle, rechtstreekse en effectieve communicatie tot stand gebracht [kan] worden.” Dit lijkt me onjuist: het Europese Hof oordeelde in 2008 dat de bedoeling van dat lid over “snelle, rechtstreekse en effectieve communicatie” niet per se een telefoonnummer vereist maar wel iets dat min of meer hetzelfde bereikt als e-mail of telefoon. Ik zie werkelijk niet hoe een postadres daaraan voldoet.

Daarnaast waren de voorwaarden niet duidelijk gemeld: de tekst “Als u nu reageert kunt u als beloning uw eerste verpakking Pet’s Energy t.w.v. ” 45,–, GRATIS* krijgen” maakt niet duidelijk dat je hiermee een abonnement afsluit. (Het sterretje stond voor “U betaalt slechts ” 4,95 administratie- en verzendkosten”). Ook de elders genoemde zin “Na ontvangst van de eerste zending beslis ik of ikklant blijf. Zo niet, dan laat ik hetweten.” was daarvoor niet genoeg. Door deze onduidelijke en onvolledige informatie is er geen abonnement tot stand gekomen, maar alleen een overeenkomst om gratis (plus 4,95) een proefpakket te krijgen. De rechter oordeelt dan ook dat de vervolgzendingen in het geheel niet besteld zijn en dat de consument ze daarom gratis mag houden (art. 7:7 lid 2 BW).

En voor dit alles is en blijft het bedrijf zelf aansprakelijk. De Wet Handhaving Consumentenbescherming vermeldt in artikel 8.2 dat

Indien commerciële communicatie … deel uitmaakt van een dienst van de informatiemaatschappij of een dergelijke dienst vormt, zorgt degene in wiens opdracht de commerciële communicatie geschiedt, dat artikel 15e, eerste lid, van Boek 3 van het Burgerlijk Wetboek in acht wordt genomen.

en dat is dus de opdrachtgever en niet de affiliate. Ik zou zeggen: zo hoort het ook. Je kunt contractueel met zo’n affiliate regelen dat zij zich aan de juiste wet- en regelgeving houden, maar uiteindelijk doet de consument zaken met jou en niet met je affiliates.

Arnoud
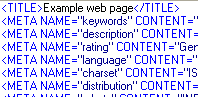
Blast from the past: merkinbreuk door metatags

meta-keywords.pngNee, het vonnis is echt in 2010 gewezen: gebruik van een merk in een META-tag is merkinbreuk. Ja, ze worden echt nog gebruikt, de verborgen codes om zo extra trefwoorden aan zoekmachines te voeren. Maar geen enkele serieus te nemen zoekmachine ondersteunt u, zult u misschien denken nu. Nou, dan bent u in goed gezelschap want dat riep de gedaagde in dat vonnis ook. Helaas hielp het hem weinig.

Het vonnis is een vervolg op een ex parte beschikking waarin de gedaagde zijn site moest sluiten omdat sprake zou zijn van merk- en auteursrechteninbreuk. Het gaat grotendeels over de vraag of je daar in een kort geding nog op terug mag komen: nee, want het gaat om dezelfde feiten als die eerdere zaak. Maar het stuk over de metatags is nieuw en wordt daarom wel inhoudelijk behandeld.

In theorie kun je met metatags zoekmachines extra trefwoorden geven, zodat je hoger in de zoekresultaten terechtkomt als iemand die opgeeft als zoekopdracht. Als je op die manier andermans merk gebruikt, kan dat merkinbreuk zijn. In de praktijk kijkt geen zoekmachine daar meer na, omdat deze truc veel te vaak misbruikt wordt. Is het desondanks merkinbreuk? Nee, aldus de gedaagde: als zoekmachines er niet naar kijken, worden de metatags niet ‘gebruikt’ in de zin van de merkenwet.

De rechter prikt daar echter meteen doorheen:

Bij gebrek aan onderbouwing van het tegendeel, acht de voorzieningenrechter voorshands voldoende aannemelijk dat keyword metatags op zijn minst enige invloed hebben op de vindbaarheid van een website. Die invloed zou alleen ontbreken als alle relevante zoekmachines de keyword metatags volledig zouden negeren. Dat is voorshands niet aannemelijk, gelet op het feit dat die sturing juist de functie van de keyword metatags is. Dat het gebruik daadwerkelijk geen enkel effect meer heeft, valt bovendien moeilijk te rijmen met het feit dat [X] er wel voor heeft gekozen het teken BODUM op te nemen in de keyword metatags.

Daar zit wat in: waarom gebruik je die metatag als geen zoekmachine zich erdoor laat leiden?

Het verbod om het merk van eiser nog als metatag te gebruiken wordt dan ook toegewezen. Immers:

[N]iet valt in te zien welk legitiem belang [gedaagde] heeft bij voortzetting van het gebruik van de betreffende metatag. Als de metatag geen effect heeft, wordt [gedaagde] immers niet benadeeld door een verbod. Als de metatag wel effect, maakt [gedaagde] inbreuk en maakt [eiser] aanspraak op een verbod.

Iemand enig idee waarom mensen nog metatags gebruiken voor trefwoorden? Conservatisme, onwetendheid, staat leuk, extra uurtje voor ’t factuurtje?

Arnoud

Wederom inbreuk op domeinnaam

“Inbreuk op een domeinnaam”, een rare zin vind ik. Het klinkt als “inbreuk op een auto”. Inbreuk pleeg je op rechten, bijvoorbeeld het eigendomsrecht op die auto of een merkrecht op die domeinnaam. Vorig jaar bleek in de Thuisbezorgd/Just-Eat-zaak echter dat je ook zonder handelsnaam of merk kunt optreden wanneer de domeinnaam nodeloos veel verwarring sticht ten opzichte van de jouwe. Deze zelfde redenering kwam in januari terug in de Pintaxi-zaak en nu is er weer een vonnis waarin deze lijn wordt voortgezet.
Eiser en gedaagde opereerden in dezelfde branche (opleidingen en cursussen). De gedaagde had diverse domeinnamen geregistreerd waarin een onderdelen van de naam van de eiser waren verwerkt. (Sorry dat ik zo vaag ben maar alles is geanonimiseerd.)

Net als in de Just-Eat-zaak is de claim gebaseerd op handelsnaamrecht, en net als in die zaak wordt die eis afgewezen. De gedaagde trad niet naar buiten onder die domeinnaam, maar gebruikte deze alleen om door te linken naar haar eigen site waar ze haar eigen naam hanteerde. Dat is geen handelsnaaminbreuk.

Vervolgens wordt het algemene artikel over onrechtmatige daad (art. 6:162 BW) van stal gehaald – het juridisch equivalent van “Ok ze maken nergens inbreuk op maar dit moet toch niet mogen?”. En daar gaat de rechter in mee.

Uitgangspunt bij beantwoording van de vraag of dit het geval is, is dat het profiteren van andermans product, inspanning, kennis of inzicht op zichzelf niet onrechtmatig is, ook niet als dit nadeel aan die ander toebrengt. In het onderhavige geval is de voorzieningenrechter echter voorshands van oordeel dat het publiek in verwarring wordt gebracht omtrent de identiteit van de aanbieder van de online dienst (het aanbieden van cursussen en opleidingen).

En het is dat verwarring zaaien dat onrechtmatig is. Dit doet vagelijk denken aan het criterium van slaafse nabootsing: je mag wel andermans product namaken maar je moet dan wel je best doen om nodeloze gelijkenis te voorkomen als daardoor verwarring kan ontstaan.

Hoewel ik de redenering wel snap, heb ik moeite met deze uitkomst. Het gaat hier namelijk stiekem toch om een merkenclaim: verwarring tussen twee woorden of namen. En het Benelux-merkenverdrag is daar duidelijk in: zo’n claim mag alleen als er een merk is gedeponeerd voor de naam of het woord waar het om gaat. Artikel 2.19 BVIE:

(…) niemand [kan], welke vordering hij ook instelt, in rechte bescherming inroepen voor een teken, dat als merk wordt beschouwd (…) tenzij hij zich kan beroepen op een inschrijving van het door hem gedeponeerde merk.

“Verwarring stichten” tussen een teken en een merk is expliciet genoemd in dit verdrag als iets dat je met een gedeponeerd merk kunt voorkomen. Ik zie daarom geen ruimte om via de gewone onrechtmatige daad alsnog hetzelfde te bereiken.

De reden voor deze uitzondering is dat je in het merkenregister kunt nazoeken of een teken dat jij wilt gebruiken, al als merk is gedeponeerd. Die rechtszekerheid is belangrijk. Bij domeinnamen is zo’n register er niet – WHOIS is alleen geschikt om letterlijk dezelfde naam op te kunnen zoeken, maar variaties daarvan zoeken, of op klasse zoeken is volstrekt onmogelijk. Hoe moet je dan controleren of jouw domeinnaam niet per ongeluk lijkt op die van een ander?

Arnoud

Hoe verboden is omgekeerd zoeken in telefoongidsen eigenlijk?

telefoongids-telefoonboek-gouden-gids-zoeken.jpgEen lezer vroeg me:

Op diverse sites kun je “omgekeerd zoeken” in telefoongidsen, dus op basis van een nummer de naam- en adresgegevens van een abonnee achterhalen. Als je dat wil aanbieden, moet je wel een CD-foongids kraken of iets anders illegaal doen. Maar stel nu dat je legaal bij die gegevens zou kunnen, mag het dan wel? Of is omgekeerd zoeken per definitie in strijd met de privacy?

Ik zou niet meteen durven zeggen dat het “kraken” van een CD-foongids illegaal is. Het is nog maar zeer de vraag of ereen databankrecht zit op een telefoongids. Je hebt namelijk alleen een databankrecht als je substantieel geïnvesteerd hebt in het telefoonboek zelf. Het lijkt me goed verdedigbaar dat een telefoongids een bijproduct is van het onderhouden van een telecommunicatiedienst.

Alleen geldt er hier de complicatie dat de telefoongids van KPN ondergebracht is in een aparte BV (De Telefoongids BV, inderdaad) wiens hoofdactiviteit is het onderhouden van de telefoongids. Het argument is dan dat de investeringen van DTG puur gericht zijn op de gids en daarmee geen bijproduct zijn. Ik kan het argument niet meteen weerleggen, maar ik heb er wel grote moeite mee dat een niet-beschermde databank alsnog beschermd wordt als je deze maar in een aparte BV stopt.

Maar goed, laten we eens aannemen dat er inderdaad geen databankrecht zit op een telefoongids. Kun je dan een omgekeerd-zoekendienst aanbieden?

Telefoongidsen vallen onder de Telecommunicatiewet, artikel 11.6. Dit artikel vereist toestemming voor opname in de gids, en ook nog eens aparte toestemming voor omgekeerd zoeken in lid 3. Bij mijn weten vragen telecomaanbieders alleen maar om toestemming om je “in de gids” op te nemen, en dat is dus nog geen toestemming voor omgekeerd zoeken. Een omgekeerd-zoekendienst kan dus niet legaal worden aangeboden, tenzij de aanbieder daarvan apart toestemming vraagt aan de betrokken abonnees.

In 2007 heeft DTG geprobeerd de OPTA los te laten op deze diensten, met precies dat argument. De OPTA vond dat echter niet opportuun:

Het college is van oordeel, dat het verschijnsel “omgekeerd zoeken” op zichzelf genomen niet als een inbreuk op de persoonlijke levenssfeer wordt ervaren, voor zover dit belang wordt beschermd door artikel 11.6, derde lid, van de Tw. De Richtlijn verbiedt omgekeerd zoeken niet en er zijn landen waarin “omgekeerd zoeken” wettelijk is toegestaan. Bovendien zijn bij het college in de afgelopen twee jaar geen klachten binnengekomen van natuurlijke personen (lees: particulieren of consumenten) over het zonder hun toestemming aanbieden van mogelijkheden tot omgekeerd zoeken.

Opmerkelijk: op grond van de privacy is het vereiste van aparte toestemming ingevoerd, maar omgekeerd zoeken is geen schending van de privacy. Maar als er geen klachten van consumenten zijn binnengekomen, dan hoeft de OPTA inderdaad niet op te treden. Het achterliggende idee lijkt te zijn dat mensen die geven om hun privacy, toch al niet in de gids staan (of een anonieme prepaid nemen). Dat DTG het vervelend vindt, is geen argument, want artikel 11.6 is er voor de eindgebruiker en niet voor de aanbieder.

Ik kan daaruit alleen maar de conclusie trekken “het mag niet, maar totdat er mensen grootschalig gaan klagen, zal de OPTA niet optreden”. Dus zolang die omgekeerd-zoekendiensten maar klein en onopvallend genoeg blijven, kunnen ze in de marge blijven opereren.

In juni vorig jaar meldde de staatssecretaris nog dat een “aantal marktpartijen” overwoog deze dienst aan te gaan bieden. Ik neem aan dat dat de telecomaanbieders zelf zijn, die dan via het inschrijfformulier die toestemming gaan regelen. Ik ben heel benieuwd wat er dan gebeurt.

Arnoud

Een website kun je niet oplichten

Intrigerend arrest dat ik vond via de RSS-dienst van Jure.nl:

Verdachte wordt ter zake van poging tot oplichting vrijgesproken, nu Lenen.nl niet kan worden aangemerkt als “iemand” als bedoeld in artikel 326 van het Wetboek van het Strafrecht.

De verdachte stond terecht voor oplichting (inderdaad, art. 326 Strafrecht). Hij had namelijk op die site (opgezet door DSB Bank) een aanvraagformulier voor een lening ingevuld met daarbij de naam- en adresgegevens plus sofinummer van zijn huisgenoot maar wel zijn eigen bankrekeningnummer. (Team Identiteitsdiefstal kom er maar in). Toen men nabelde voor een afspraak, haakte hij af. Kennelijk rook men toch toen zodanig veel lont dat er aangifte werd gedaan, maar de politierechter sprak hem vrij, waarop het OM in hoger beroep ging.

Punt was echter dat in de tenlastelegging werd gezegd dat hij had geprobeerd “Lenen.nl” te bewegen tot afgifte van een geldbedrag. Dat is onmogelijk: “Lenen.nl” is geen persoon en ook geen bedrijf, maar alleen een website. Er had dus moeten staan dat hij had geprobeerd “DSB Bank NV, handelend onder de naam lenen.nl althans enige handelsnaam” op te lichten. Tsja.

Ook nog opmerkelijk: het Hof heeft in Wikipedia gekeken wie er achter lenen.nl zat als ik het goed lees.

Uit een openbare bron (www.wikipedia.nl) blijkt bovendien dat [naam].nl slechts één van de vele handelsnamen van [bedrijf] is.

Ik zou persoonlijk bij het handelsregister kijken, maar goed het is mooi dat rechters wat meer op internet kijken. Alleen volgende keer graag wel http://nl.wikipedia.org/ hanteren.

Arnoud

Three strikes via de ACTA-deur

Gisteren op Tweakers:

Uit een gelekt concept-artikel van het Acta-verdrag, waarover in het geheim wordt onderhandeld, blijkt dat isp’s moeten optreden tegen klanten die auteursrechten schenden. Ook wordt het omzeilen van kopieerbeveiligingen strafbaar.

Over het ACTA-verdrag is veel te doen, met name vanwege de geheimhouding er omheen maar natuurlijk ook de vele draconische verbodsmaatregelen die worden voorgesteld. Overigens valt het voor Nederland wel “mee” wat dat betreft, 80% van wat in ACTA staat is stiekem allang wet hier: online distributie moet onder het auteursrecht, providers worden beperkt aansprakelijk, technische kopieerbeveiligingen mogen niet worden doorbroken en rechteninformatie mag niet worden verwijderd. Tweakers dacht in eerste instantie dat dit nieuw was, maar in een update met quotes van ict-jurist (sic) Christiaan Alberdingk Thijm wordt duidelijk dat daar het venijn niet zit.

Nee, dat zit verstopt in voetnoot 6 uit het vermoedelijke hoofdstuk over digitale maatregelen. In dat hoofdstuk staat een artikel over de beperkte aansprakelijkheid van internetproviders. Die regeling lijkt sterk op wat we sinds 2000 hebben: geen aansprakelijkheid mits men een effectieve notice-en-takedownprocedure implementeert.

Ik haal de tekst en voetnoot even aan:

an online service provider adopting and reasonably implementing a policy to address the unauthorized storage or transmission of materials protected by copyright or related rights

An example of such a policy is providing for the termination in appropriate circumstances of subscriptions and accounts in the service provider’s system or network of repeat infringers.

“Termination of repeat infringers” is natuurlijk precies waar het bij three strikes over gaat. De voetnoot maakt duidelijk dat dit een voorbeeld is, zodat je in theorie ook andere opties kunt aanwijzen als wetgever (boze brieven, blokkeren van P2P of een Brein-hotline) maar het ligt voor de hand dat deze optie het zal worden.

Kan dat zomaar in Europa? Goeie vraag. Eerder deze maand verklaarde de Europese Commissie:

ACTA should not contain measures restricting end-users” access to the Internet that would not be appropriate, proportionate and necessary within a democratic society and without a prior, fair and impartial procedure

wat op zich hartstikke mooi klinkt maar niet uitsluit dat er wel degelijk restricties kunnen worden ingevoerd. Het is nog wat vroeg om te zeggen hoe ver dat precies kan gaan, maar zorgelijk is het wel.

Arnoud

Discussiemiddag: Is een persbericht eigenlijk spam?

pers-middag.pngGisteren was ik bij een door De Perslijst georganiseerde discussie tussen de OPTA, journalistiek en advocatuur over het zakelijke spamverbod en wat dat betekent voor de pers. Met vertegenwoordigers van de OPTA, Logeion (de beroepsvereniging voor communicatie), de hoofdredacteur van journalistenvakblad Villamedia en telecomadvocaat Gerrit-Jan Zwenne beloofde dat wat.

Vorig jaar oktober is het spamverbod uitgebreid: ook ongevraagde commerciële, charitatieve of ideële mail naar zakelijke ontvangers was verboden. Dat gaf aardig wat paniek in de tent, maar nog steeds is er veel onduidelijkheid. Mag je bijvoorbeeld persberichten rondsturen naar iedereen die eruit ziet als een journalist? Of is dat ook spam? Hangt het er vanaf of het persbericht echt nieuws is of alleen maar een commercieel verhaal? En is “Mercedes lanceert nieuw model S300” dan echt nieuws?

Het panel opende met de mooie constatering dat “wat mag er nu” een simpele vraag is met een heel wat moeilijker antwoord. De veelgestelde vragen op de site van de OPTA vermelden bijvoorbeeld “Het is mogelijk dat een persbericht onder het spamverbod valt.” Wat moet je daarmee als ondernemer? Betekent dit “het kan, in theorie” of “dit is 99% zeker”? De OPTA kan dan wel geruststellend zeggen dat men niet handhavend optreedt tenzij er schade en overlast van komt, maar dat is natuurlijk geen juridische zekerheid.

En dat was waar de zaal toch naar op zoek was. De consensus leek te zijn: moeten we nu werkelijk zo moeilijk doen over persberichten in de spamwet, want welke journalist gaat dit als spam zien? Journalisten hebben meningen van belanghebbenden nodig en moeten dus veel mail krijgen met persberichten. Communicatiebureaus zullen echt niet zomaar iedereen hun persbericht sturen, want iemand een persbericht opdringen werkt alleen maar contraproductief. En mocht een journalist toch eens van werkgebied veranderen, dan kan hij via de contactgegevens bij het persbericht zich afmelden. Journalisten klikken liever drie keer iets weg dan de kans te lopen nieuws te missen.

De OPTA ziet het toch anders: wat nu als een politieke partij of Goed Doel besluit elk Nederlands bedrijf een mail te sturen omdat er NU actie voor Haïti nodig is. Daarop werd gereageerd met verwijzing naar een radiospotje van Wakker Dier, dat in het spotje mensen oproept om zich op de nieuwsbrief te abonneren. Een extreme vorm van opt-in. De zaal keurt af dat dit nodig is, maar ik zie werkelijk niet waarom. Het alternatief is dat iedere ontvanger zich maar moet gaan afmelden en dat lijkt mij ook niet werkbaar.

Dan komen we op de Hyveskrabbelzaak, waarin een berichtje op een socialenetwerkpagina ook als spam gezien werd. (Er is bezwaar gemaakt tegen de boete, dus misschien krijgen we nog wel een beroep bij de rechtbank ook.) Zwenne had zich goed ingelezen en vroeg zich af waarom Google-advertenties dan niet onder het spamverbod zouden vallen. De reactie van OPTA was opmerkelijk: inderdaad, behavioral targeting verdient aandacht en daar gaan we volgend jaar samen met Consumentenautoriteit en CBP naar kijken.

Er werden nog diverse pogingen gedaan om het met definities op te lossen. Als we bijvoorbeeld kunnen vastleggen wat ‘journalistiek’ is, dan kunnen we zeggen dat je journalisten mag spammen met persberichten. Of we definiëren “persbericht” en zeggen dat die altijd mogen. Maar het nadeel van die route is dat er dan direct misbruik gemaakt gaat worden van de definitie. Want dan heten morgen alle Viagramails ineens “PERSBERICHT”.

Als uitsmijter nog een doordenkertje: als je een dienstverlener bent die als dienst het aanleveren van nieuws en commerciële berichten heeft, moet je dan per mailing toch opt-out hebben?

Arnoud

Bewijs van overname uit databank

adresboek-gids-lijst-databank.pngWie stelt dat zijn databank is overgenomen, zal daarvoor bewijs op tafel moeten leggen. Je kunt niet eisen dat het bewijs geheim moet blijven, ook niet als het gaat om ‘sleepers’ die je speciaal tegen inbreukmakers hebt opgenomen. Dat blijkt uit een vonnis van de rechtbank Rotterdam. In deze zaak had de eiser, Ad Hoc Data, een CD-ROM met een bedrijfsgids verkocht aan de gedaagde. Deze had vervolgens een cafégids op internet opgezet, maar volgens Ad Hoc was daarbij haar CD-ROM gebruikt en dat was niet toegestaan onder de licentie. Ad Hoc eiste een contractuele boete van 25.000 euro per overtreding.
De cafégids vocht dit aan met als eerste argument dat de algemene voorwaarden (waar die boete in stond) nooit waren overhandigd. Ad Hoc meldde daarop

dat de bestelprocedure al sinds jaar en dag zo is ingericht, dat de bestelprocedure voor het online afsluiten van een abonnement niet kan worden afgerond indien niet wordt aangevinkt ‘ik ga akkoord met de Algemene Voorwaarden voor een doorlopend jaarabonnement tot schriftelijke wederopzegging’ (zie productie 10). De woorden ‘algemene voorwaarden’ zijn clickable, door hierop te klikken krijgt men de voorwaarden in html-format op het scherm en kunnen deze voorwaarden desgewenst tevens in pdf-format worden gedownload.

Klinkt goed, zou je zeggen. Alleen had Ad Hoc niets overlegd waaruit daadwerkelijk bleek dat die procedure ook zo bestond toen de cafégids het product bestelde. De overlegde producties lieten niet zien hoe de bestelprocedure van specifiek deze bedrijvengids verliep, laat staan dat daaruit bleek dat inderdaad dat aanvinkvakje moest worden aangevinkt.

Het tweede verweer van de cafégids was dat er in de huidige gids geen gegevens van Ad Hoc opgenomen waren. Ad Hoc reageerde daarop met de mededeling dat “ten aanzien van de ‘cafégids’ en ‘cafetariagids’ geldt dat nog in oktober 2008 is gebleken van de aanwezigheid van tenminste één sleeper“. Een sleeper of copyright trap is een item dat niet werkelijk bestaat en dus alleen in een database kan belanden door overname uit andermans database.

Op zich is dat een goede manier om te bewijzen dat er inderdaad is overgenomen, maar je zult dan wel die sleeper aan moeten wijzen. Maar dat weigerde Ad Hoc: men wilde alleen een verklaring overleggen van een getuige die dit had geconstateerd. De sleeper zelf moest strikt geheim blijven, en alleen de advocaten plus de rechtbank mochten daarnaar kijken (artikel 27 Rechtsvordering). De reden was -neem ik aan- dat als Ad Hoc die sleepers onthult, de cafégids die er gauw uit verwijdert en dan kan claimen dat er nu echt niets meer overgenomen is.

De rechter accepteert deze gang van zaken echter niet.

[Ad Hoc] wordt niet in haar belangen geschaad als zij in de databank van gedaagde aangetroffen sleepers openbaart: er zullen in haar databank nog genoeg andere sleepers blijven staan en zij kan in volgende edities van haar databank nieuwe creëren en tussenvoegen, aldus gedaagde. Een gang van zaken als door [Ad Hoc] verlangd, een besloten zitting, zou het de advocaat van gedaagde onmogelijk maken namens deze verweer te voeren tegen aangevoerde bewijsmiddelen . Het zou onaanvaardbaar zijn als gedaagde wordt veroordeeld op basis van geheime bewijsmiddelen.

Op zich terecht: je moet je inderdaad kunnen verweren tegen zulk bewijs, bijvoorbeeld door te controleren of die sleepers wel echt nep (echt nep, ahem) zijn en of die ook in de CD van Ad Hoc stonden. Maar het is wel lastig nu voor Ad Hoc als die sleepers bekend worden. Want je kunt wel zeggen ‘stop maar nieuwe in je volgende editie’ maar daarmee is de huidige versie alsnog kwetsbaar voor onbewijsbare overname. Het is dus maar te hopen voor Ad Hoc dat ze inderdaad genoeg andere sleepers in die database heeft.

Arnoud

Hoe snel verouderen geheugenmodules?

Vanwege de carnaval ben ik ondergedoken, dus geen uitgebreide blogpost vandaag. Maar deze opmerking uit het retourbeleid van Central point wilde ik u niet onthouden:

De afkoelingsperiode geldt niet in de volgende gevallen:…
* Aankopen die snel kunnen verouderen (zoals geheugenmodules en inktcardtridges)

Ok, een geheugenstripje daalt snel in waarde maar dat is toch echt wat anders dan “verouderen”. En de wet spreekt trouwens van “bederven”, je moet wel hard je best doen om een geheugenmodule te laten bederven.

Arnoud

Google Streetview is volgens mij toch echt commercieel

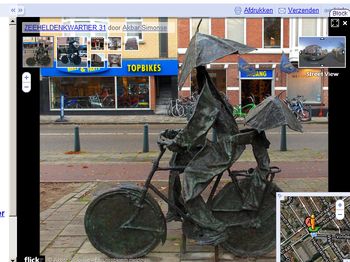
Sinds kort heeft Google Streetview een nieuwe feature: als je op een plek komt waarbij gegeotaggede Flickr-foto’s beschikbaar zijn, dan kun je die bekijken. Handig, maar er gaat wel iets fout want er komen ook gewoon Creative Commonsfoto’s in beeld die niet commercieel gebruikt mogen worden (bedankt, Marco).

Bij bijvoorbeeld het Zeeheldenkwartier in Den Haag staan linksboven een viertal kleine thumbnails waaronder één van Akbar Simonse. Nu zijn die thumbnails op zich te verexcuseren onder citaatrecht, maar als je erop klikt dan krijg je echt de foto zelf in groot formaat te zien en dat is geen citaatrecht meer:

den-haag-foto-google-streetview-creativecommons.jpg

Op de Flickr-pagina staat duidelijk dat deze foto Creative Commons is maar wel met de “nietcommercieel” optie. En een Streetviewpagina met advertenties erop lijkt mij commercieel.

Nu dacht ik even dat er in de algemene voorwaarden van Flickr iets zou staan als “oh ja wij mogen je foto’s verkopen aan iedereen” maar dat staat er dus niet in. En een andere manier waarop dit zou mogen, zou ik zo niet weten.

En een incidenteel foutje is het niet: ik vond ook een Eindhovense foto van ene Noud (nee, iemand anders) met ook wederom de commerciële rechten voorbehouden.

Ik vermoed dus dat Google gewoon de hele CreativeCommons-stream van Flickr gebruikt en niet kijkt naar de specifieke labeltjes zoals “geen afgeleide werken” of “niet voor commercieel gebruik”. Jammer, want bij Creative Commons zijn dat soort checks juist heel eenvoudig omdat die informatie ook machineleesbaar aangeleverd wordt.

Arnoud