Mag een spamfilterdienst de beveiliging van e-mail afslopen?

spam-verboden.pngEen lezer vroeg me:

Sommige bedrijven bieden een service om alle uitgaande email transparant te scannen op spam/virussen via een soort SMTP netwerk proxy. Als onderdeel van dat proces schakelen ze de TLS encryptie uit, waardoor alle email plain-text wordt afgeleverd naar het internet. Is dat juridisch wel toegestaan?

Er is geen wettelijke regel die expliciet zegt dat e-mail te allen tijde versleuteld moet worden getransporteerd. Je bent als bedrijf dus vrij om te kiezen of en welke beveiliging je hanteert.

Maar wacht. Per 1 januari krijgen we een aanscherping van de privacywet (Wet bescherming persoonsgegevens), die stelt dat persoonsgegevens te allen tijde “adequaat” moeten zijn beveiligd tegen misbruik en ongeautoriseerde toegang. Die norm bestaat al jaren, de aanscherping komt erop neer dat je in theorie acht ton boete kunt krijgen vanaf januari als je hem schendt.

Wat is nu “adequaat” bij e-mail? Helaas zijn daar geen harde regels voor. Het hangt er namelijk vanaf wat voor gegevens er in die e-mail staan. Gaat het alleen om afzender en ontvanger (relatief weinig gevoelig) of worden er in de bijlage medische dossiers verstuurd (nogal gevoelig)? Dat bepaalt voor een groot deel de vereiste beveiligingsmaatregelen om “adequaat” te mogen heten.

E-mail over SSL/TLS transporteren is een simpele maatregel die eigenlijk altijd wel kan. Dus de factor is dat wel het minimum, net zoals SSL op een bestelformulier van een webwinkel de facto vereist is. Als je dat weglaat, dan heb je dus wat uit te leggen.

De logica achter dit proces begrijp ik niet helemaal. Natuurlijk, je kunt geen mails scannen als ze door een beveiligde verbinding lopen, maar waarom zet je dan niet een beveiligde verbinding op naar de virusscannersite?

Arnoud

Is een mondelinge afspraak ook rechtsgeldig als papier afgesproken was?

pen-contract-ondertekenen-algemene-voorwaardenEen lezer vroeg me:

Onlangs wilde ik geld lenen van een kennis. Hij stond erop dat dat dit op papier gezet moest worden, dus hij zou een contract opstellen. Maar uiteindelijk voelde het niet goed, dus ik heb nee gezegd. Hij zegt nu dat ik er tóch aan vast zit. Maar ik heb niets getekend, hoe zit dat nu?

Hoofdregel in het Nederlands recht is dat je ergens aan vast zit zodra een concreet aanbod is gedaan dat je hebt aanvaard. Hoe je die aanvaarding aangeeft, doet er niet toe. Mondeling ‘ja’ zeggen, een e-mailtje met “ik ben akkoord” of een circus met handtekeningen op papier is dus juridisch allemaal hetzelfde.

De eis om dingen op papier te zetten is slechts zelden echt nodig. Een geldlening tussen particulieren mag van de wet gerust mondeling, per e-mail, chat of ander kanaal worden afgesloten.

Op zich zit de vraagsteller dus vast aan de lening. Hij heeft gevraagd om een lening en de kennis heeft gezegd dat hij dat wil doen. Dat is al genoeg: de overeenkomst van geldlening is nu rechtsgeldig tot stand gekomen. (Uiteraard kun je er dan onderuit door het geleende meteen terug te betalen, er is vast geen verbod afgesproken op vervroegd aflossen. Maar dat even terzijde.)

Echter, in dit geval misschien toch niet: de kennis wilde perse een en ander op papier. In dat geval heeft de kennis een vormvoorschrift ingevoerd bij zijn aanvaarding. De overeenkomst wordt dan pas rechtsgeldig nadat aan dat voorschrift is voldaan. En dat betekent dat de vraagsteller nog nergens aan vast zit zolang hij niet tekent. Papier is dan dus verplicht omdat partijen zelf bedacht hebben dat zij dat als verplichting willen.

Arnoud

Mag T-Mobile haar Flex en Relax-abonnementen zomaar opzeggen?

t-mobile-akkoor.pngT-Mobile gaat klanten die nog een Flex- of Relax-abonnement hebben, waarbij het beltegoed ‘onbeperkt en voor altijd’ houdbaar blijft, overzetten naar een ander abonnement, las ik bij Tweakers. Het gaat in totaal om meer dan 80.000 abonnees, die hun opgebouwde beltegoed kwijtraken. Volgens T-Mobile wil men van deze abonnementen af omdat de achterliggende techniek verouderd is, en bieden ze een passend alternatief door een goedkoper abonnement aan te bieden dat ook onbeperkt lijkt te zijn. Maar mag dat zomaar?

Nee, niets in het recht mag zomaar. Er mag veel, maar dat is altijd met belangenafwegingen en redelijkheid omgeven. Het komt dus altijd neer op een afweging: hoe hard was de afspraak, waar zitten we ondertussen en hoe redelijk is het nog om het bedrijf aan dit contract te houden?

Ik kan flauw doen en zeggen, een telecomboer mag altijd de contracten wijzigen mits ze je met een maand vooraankondiging laten gaan als je dat wilt (art. 7.2a Telecomwet) maar daar is tegenin te brengen dat dat artikel niet bedoeld is voor het opzeggen van contracten. Het volledig herschrijven van een contract is trouwens een onredelijk bezwarende algemene voorwaarde (art. 6:236 sub a BW) dus T-Mobile kan niet zeggen, wij mogen de contracten herzien dus we herzien ze bij deze tot “u heeft geen contract meer”.

We moeten dus terug naar algemene principes uit het recht. Oké, dat kan. In het algemeen heeft de Hoge Raad al diverse malen bepaald dat duurovereenkomsten (contracten voor onbepaalde tijd) in principe altijd mogen worden opgezegd. Ik citeer even de juridische mond vol:

Of, en zo ja onder welke voorwaarden, een dergelijke overeenkomst opzegbaar is, wordt bepaald door de inhoud daarvan en door de van toepassing zijnde wettelijke bepalingen. Indien, zoals hier, wet en overeenkomst niet voorzien in een regeling van de opzegging, geldt dat de overeenkomst in beginsel opzegbaar is. De eisen van redelijkheid en billijkheid kunnen in verband met de aard en inhoud van de overeenkomst en de omstandigheden van het geval meebrengen dat opzegging slechts mogelijk is indien een voldoende zwaarwegende grond voor de opzegging bestaat. Uit diezelfde eisen kan, eveneens in verband met de aard en inhoud van de overeenkomst en de omstandigheden van het geval, voortvloeien dat een bepaalde opzegtermijn in acht moet worden genomen of dat de opzegging gepaard moet gaan met het aanbod tot betaling van een (schade)vergoeding.

In iets behapbaarder formaat:

  1. Als de overeenkomst bepaalt hoe er mag worden opgezegd, dan is dat leidend.
  2. Als de overeenkomst niets zegt over opzeggen, dan mag er worden opgezegd.
  3. In beide gevallen kan het zijn dat opzeggen alleen redelijk is wanneer
    1. men een voldoende zwaarwegende grond heeft, en/of*
    2. men een voldoende lange opzegtermijn hanteert, en/of
    3. men een schadevergoeding aan de wederpartij moet betalen.

(* Ik zeg en/of hoewel in het Nederlands ‘of’ altijd ‘en/of’ betekent – Ruud corrigeer me als ik het fout heb alsjeblieft. Het is een ICT-blog hier dus voor de zekerheid toch maar en/of.)

Goed. Wat zegt de overeenkomst? De algemene voorwaarden (PDF) van de telecomboer zeggen niets over zomaar opzeggen door T-Mobile. Het enige dat er staat, is dat het abonnement onbepaalde tijd wordt na de eerste periode en dat T-Mobile mag ontbinden bij wanprestaties door de klant. Voor T-Mobile is er dus geen opzegregeling. Daarom mag T-Mobile opzeggen.

De redelijkheidstoets dan. T-Mobile komt met een redelijke grond (verouderd systeem ter administratie, abonnementsvorm die in 2011 uit de markt gehaald is). Is dat zwaarwegend? Na 4 à 5 jaar denk ik van wel. Het houdt een keer op met oude abonnementen. Ja, ik weet dat ze “beltegoed ‘onbeperkt en voor altijd’ houdbaar” hebben gezegd maar het lijkt me niet redelijk om daaruit af te leiden dat ze dus maar eeuwig een legacy systeem in de lucht moeten houden.

Is er een voldoende lange opzegtermijn? Ik kan niet ontdekken wanneer je over móet zijn, het lijkt vooralsnog een “goh het zou leuk zijn als je eens overstapte”-actie te zijn. Een half jaar tot een jaar lijkt me redelijk.

Moet er een schadevergoeding worden betaald? Niet perse. De HR bedoelde met die eis niet dat je áltijd de schade moet vergoeden, alleen dat dat een grond kan zijn om een opzegging legaal te verklaren. De vraag bij deze eis is of er schade is door het voortijdig opzeggen. Daarbij moet je rekening houden met de aard en inhoud van het contract en de omstandigheden van het geval, wat zo veel betekent als “bedenk zelf wat leuks, succes”. Maar het punt is dat niet elk nadeel schade is.

Het beltegoed, zeggen veel mensen dan. Genoeg die er honderden euro’s aan ongebruikt beltegoed hadden staan. Dat ben je kwijt als je overstapt naar een nieuw abonnement. En dat klopt, maar in de algemene voorwaarden van T-Mobile staat dat opgebouwd beltegoed komt te vervallen. En ik zou niet weten waarom dat tegen de wet is. Beltegoed is geen zaak, geen bezit. Het is gestolde dienstverlening, een teller die zegt hoe veel je nog mag. Die teller kun je niet laten uitbetalen enkel omdat hij toevallig in Euro’s wordt uitgedrukt.

Dus nee, ik zie niet waarom T-Mobile dit niet mag, mits ruim van tevoren aangekondigd natuurlijk, en mits het verhaal over de infrastructuur natuurlijk klopt. Hoewel ik geen reden heb om aan dat laatste te twijfelen.

Arnoud
Waarom wordt mijn embedded Android niet geupdate?

android-open-source.pngEen lezer vroeg me:

Steeds meer apparatuur bevat Android als operating system, en daarvan is bekend dat er van tijd tot tijd gaten in worden ontdekt. Maar die software wordt eigenlijk nooit geupdate. Is dat niet tegen de wet? Hoe kan ik afdwingen dat deze software bijgewerkt wordt?

De wet zegt niets over security of het bijwerken van software. Een gemiste kans bij de wetsupdate van 2014, wat mij betreft. Je moet dus terugvallen op algemene regels en daaruit proberen te beredeneren dat het anno 2015 impliceert dat embedded software moet worden geupdate.

Een hoofdregel uit de wet is dat een product moet voldoen aan de redelijkerwijs gewekte verwachtingen (art. 7:17 BW). Als dat niet zo is, moet de winkelier dat herstellen of een vervangend product verschaffen. Wil je het hiermee rondkrijgen, dan moet je dus aantonen dat je redelijkerwijs mag verwachten dat een product veilig is en/of dat ontdekte gaten

Dat een product veilig is, is helaas nog steeds geen gebruikelijke situatie. (Ik erger me daar al tijden aan.) Bovendien worden gaten ook tijdens de levensduur van het product ontdekt, dus is het denk ik ook niet realistisch te verwachten dat producten binnenkort veilig worden en blijven. Updaten is de enige manier om daaraan tegemoet te komen.

Zijn updates an sich dan een redelijke verwachting? Nou, bij Android wel. Iedereen weet dat Android regelmatig met security- en andere updates komt, dus je mag verwachten dat dat ook bij jouw apparaat gaat gebeuren als gemeld is dat er Android in zit. Die verwachting komt dan mee.

De per 1 januari in werking tredende meldplicht datalekken + beveiligingsplicht gaat daar niets aan veranderen. Die geldt namelijk voor zakelijke partijen die persoonsgegevens van anderen opslaan. Een consument met een Androidapparaat voldoet niet aan die omschrijving en heeft dus niets te maken met die wet. Ook niet als door een gat in zijn OS zijn telefoonboek of ander bestand met persoonsgegevens lekt.

Een praktisch punt is nog wel, kúnnen die apparaten wel eenvoudig geupdate worden? Bij een telefoon lukt dat nog wel, maar bij een simpele dvd-speler zonder netwerkmogelijkheid is dat al wat ingewikkelder. Eisen dat je de firmware moet kunnen flashen is denk ik niet redelijk. Bovendien, als het apparaat geen netwerkmogelijkheid heeft, hoe wordt het dan gehackt van buitenaf?

Arnoud

Schadeclaim Linkedin wegens ongewenste e-mails geldt ook voor Nederlanders

linkedin-connecties-contacten.pngDoor een rechtszaak moet zakelijk sociaal netwerk Linkedin geld betalen wegens het versturen van ongewenste e-mails, las ik bij Nu.nl. En: ook Nederlanders kunnen aanspraak maken op de schadevergoeding. Dat is interessant, want volgens het claimformulier kan dit tot 1500 dollar oplopen. Tot. Dus valt er wat te claimen, praktisch gezien?
Met de Add Connection-functionaliteit kon je LinkedIn je adressenboek laten doorzoeken op potentiële nieuwe leden. Die kregen dan een mailtje om te connecten. En als ze nog geen Linkedin hadden, kregen ze een “word nu snel lid”-mailtje.

Dit was in de VS niet verboden. Het idee is dat jij plechtig verklaart dat iedereen in je adresboek heel hard zit te wachten op deze mails. En tsja dat jij de voorwaarden niet leest, is jouw probleem. Ook bij ons, wij zouden dit onder de tell-a-friend regeling gooien en dan wordt er geen spamboete opgelegd (nee, BNR).

Het pijnpunt zat hem in het feit dat de uitnodiging werd verstuurd met naam en foto van de adresboekuploader. Dat is commercieel gebruik van iemands identiteit en afbeelding, zeg maar schending van het portretrecht. En dáár stond dan geen duidelijk zinnetje over in de privacyverklaring.

LinkedIn kreeg naar goed Amerikaans gebruik een massaclaim aan de broek, en schikte deze eveneens naar goed Amerikaans gebruik voor een totaalbedrag van zo’n 13 miljoen dollar. Het bureau dat de schikking onderhandelde, heeft nu gemeld tot 1500 doller per claimant uit te keren.

Een claimant is iemand die LinkedIn-gebruiker was tussen 17 september 2011 en 31 oktober 2014 en die in die periode de “Add Connections”-feature heeft gebruikt, mits er daardoor minstens één mail werd verstuurd naar een niet-LinkedInner. Ik denk dat de meeste mensen nog wel weten of ze een LinkedIn-account hadden toen, maar wie weet er nog of hij die feature heeft gebruikt?

Afijn. Reken je sowieso niet rijk; het gaat om maximaal 1500 dollar en het totale bedrag moet verdeeld worden over iedereen die op die knop drukte in die periode.

Arnoud

Aankoop en verkoop van bitcoins is vrij van btw

bitcoin-cc-by-sa-flickr-zach-copleyBitcoin en andere virtuele valuta mogen zonder btw worden omgewisseld van en naar echt geld, las ik bij Bloomberg. Het Hof van Justitie bepaalde dat dit omwisselen telt als dienstverlening onder het EU-verdrag, en wel in de categorie “vrijgesteld van btw’. Daarmee komt de virtuele valuta weer een stapje dichter bij “geld zijn”.
De zaak was aangespannen door de Zweedse belastingdienst, die stelde dat een bitcoinhandelaar aldaar btw moest afdragen over zijn diensten waarbij hij Euro’s accepteerde en een bedrag in bitcoins uitkeerde. De Belastingdienst zag dit dus als gewoon dienstverlening, maar de handelaar stelde dat dit geldwisselen betreft, en over dat laatste hoef je geen btw te betalen.

Het Hof begint met vast te stellen dat virtuele valuta zoals bitcoins geen ‘lichamelijke zaken’ zijn, omdat het enige doel ervan is ze als betaalmiddel te gebruiken. Dat betekent overigens niet dat ze dus niet steelbaar zijn, dit gaat om de vraag in welke btw-categorie ze horen. Voor de btw gaat het dus om diensten.

Sommige diensten zijn vrijgesteld van btw. Eén zo’n vrijstelling is voor handelen met “deviezen, bankbiljetten en munten die wettig betaalmiddel zijn”. En het Hof komt tot de conclusie dat bitcoins voldoen aan die omschrijving. Je wisselt immers wettige betaalmiddelen voor alternatief geld, en dat valt er dan onder. (Denk ik. Het Hof zegt zelf al dat de wet niet helemaal duidelijk is over wat wordt bedoeld met “handelen met” in deze context, maar men vindt het in ieder geval een goed idee dat bitcoin eronder valt – en daarom valt het eronder. Rechters zijn DWIM compilers van het recht.)

Hoe zit dat nu met in-game credits en andere virtuele valuta die aan één aanbieder zijn gebonden? Daarover kreeg ik van diverse lezers vragen. Ik denk dat dát er buiten valt. Een essentieel kenmerk van bitcoins is dat ze twee kanten op kunnen worden omgewisseld voor gewoon geld, en dat is bij in-game credits en dergelijke eigenlijk nooit het geval. Verder zegt het Hof dat belangrijk is dat de dienstverlener betaald moet worden uit de marge in de wisselkoersverschillen. Ook dat zie je niet bij creditaanschaf.

Voor bitcoin exchanges is dit een prettige uitspraak, want ze weten nu waar ze aan toe zijn met hun btw. En bitcoin is weer een stapje dichterbij een positie als gewoon betaalmiddel.

Arnoud

De legaliteit van WhatsApp voor je klantenservice

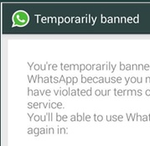
whatsapp-banVoor wie het nog niet wist: WhatsApp is de next big thing in klantcontact, las ik bij Klantcontact.nl. De chatapplicatie staat bij 90% van de Nederlanders op de telefoon, en het ligt dan ook voor de hand om met je klanten te gaan appen in plaats van ze te verplichten te bellen. Maar ik lees op diverse plekken (ook bij Klantcontact in de comments) dat dat niet zou mogen, omdat WhatsApp commercieel gebruik van haar dienst zou verbieden. Eh, nee.
De voorwaarden van WhatsApp verbieden commercieel gebruik van de dienst niet. Ze verbieden wel ‘commercial solicitation’ ofwel cold calling en acquisitie. De voorwaarden zijn daar duidelijk over:

You agree not to collect or harvest any personally identifiable information, including phone number, from the Service, nor to use the communication systems provided by the Service for any commercial solicitation or spam purposes. You agree not to spam, or solicit for commercial purposes, any users of the Service.

Met andere woorden, het is dus prima om met je klanten te appen, zelfs als dat voor een direct commercieel doel is, denk aan verlengen of upsells. Wat niet mag, is mensen ongevraagd appen en ze commerciële aanbiedingen doen. Zelfs niet als je hun 06-nummer legaal verkregen hebt. Maar dit mag sowieso al niet vanwege onze antispamwet. Voor de wet zijn ongevraagde chatberichten gelijk aan ongevraagde e-mails. Ongevraagde, koude acquisitie per e-mail is verboden.

Iets lastiger wordt het als je chatlogs in je CRM-systeem wil opslaan. WhatsApp verbiedt namelijk de ontwikkeling van spiders en tools om automatisch berichten over te brengen in een ander systeem. Diverse partijen die API’s bouwden om WhatsApp-data op te vragen, hebben ook al een advocaat op hun dak gehad. Heel strikt gezien moet je dus handmatig het log van elk gesprek exporteren en dan in je CRM-systeem plakken.

Ook krijg je dan te maken met de Wet bescherming persoonsgegevens. Die zegt namelijk dat je klanten moet informeren wat er met hun logs gebeurt en voor welke doelen je die informatie gebruikt. Je zou dan bij de WhatsApp-chat als opening moeten zeggen: “Deze chat wordt gelogd voor kwaliteitsdoeleinden – zie onze privacy policy [link] voor details”. Erg vriendelijk komt dat niet over, maar een andere optie zie ik zo niet.

Alles bij elkaar lijkt me de juridische zorg om WhatsApp voor een bedrijf een storm in een glas water. Maar ja, dit is internetrecht en dan is automatisch alles juridisch een noviteit hè 😉

Arnoud

Alice, of het einde van het Amerikaanse softwarepatent

In de VS is alles octrooieerbaar, zo luidt een veelgehoorde opvatting. Waar onder het Europese octrooirecht strenge eisen gelden ten aanzien van het technisch karakter en de inventiviteit van een uitvinding, is in de VS overdwars schommelen al patenteerbaar. Deze opvatting is echter achterhaald sinds de Alice-uitspraak van het Supreme Court van vorig jaar. Alleen uitvindingen die “significant” verder gaan dan enkel abstracte ideeën of algoritmes, kunnen nog voor octrooi in aanmerking komen. Deze uitspraak heeft geleid tot een forse kaalslag bij verlening en handhaving van Amerikaanse softwareoctrooien: meer dan 70% van deze octrooien is ondertussen van tafel.
Vorig jaar deed de hoogste Amerikaanse rechter eindelijk uitspraak over de vraag wanneer een software-uitvinding nu voor octrooi in aanmerking komt. Men trok een lijn door die in 2012 ingezet was met de Mayo-uitspraak: een natuurwet of abstract principe kan niet geoctrooieerd worden, de uitvinding moet significant meer zijn dan enkel dat principe. Enkel de toevoeging van een generieke computerimplementatie is niet genoeg, net zo min als een beperking tot een specifiek toepassingsgebied. De uitspraak benoemt echter niet in detail wat dan wél genoeg is, afgezien van een generieke verwijzing naar “improving the computer itself” en “an improvement in any other technology or technical field.”

De uitspraak kwam zo te zien als een grote opluchting voor het USPTO, dat vol enthousiasme zaken ging afwijzen met dit nieuwe criterium. Een recent onderzoek van Robert Sachs laat zien dat Alice een fundamentele breuk vormt met de praktijk van de afgelopen vijftien jaar: het aantal dossiers met afwijzingen (office actions) op grond van statutory subject matter is van gemiddeld zo’n 30 procent naar meer dan 85 procent gestegen. Het aantal verleende octrooien (notices of allowance) in deze vakgebieden is overeenkomstig gekelderd, naar minder dan tien procent sinds Alice tegen 20 tot 30 procent in de drie jaren daarvoor. In sommige deelgebieden worden zelfs vrijwel geen octrooien (<2%) meer verleend.

Specifiek waar het gaat om business methods is de situatie nog dramatischer. In dit vakgebied komen 58% van de octrooi-onderzoekers tot een afwijzing van alle octrooiaanvragen die op hun bureau belanden. Nog eens 20% wijst in meer dan 90% van de zaken de aanvraag af. Oftewel: meer dan 70% van alle business method-octrooiaanvragen wordt op grond van de Alice-uitspraak afgewezen bij het USPTOin de verleningsprocedure. En wie meent in de interne bezwaarprocedure een kans te maken, komt helemaal bedrogen uit: de volle honderd procent van alle (27) bezwaarprocedures waarin statutory subject matter aan de orde was, wijst de aanvraag op die grond af. Auw.

Sachs onderzocht eveneens 106 gerechtelijke uitspraken (eerste instantie en hoger beroep). Uit deze analyse blijkt een zeer sterke tendens om octrooien ongeldig te verklaren omdat zij niet statutory zijn. In meer dan 70% van alle octrooirechtszaken waarin op deze grond een octrooi werd aangevochten, werd het octrooi ook daadwerkelijk als non-statutory ongeldig verklaard. In hoger beroep gaat het zelfs om 92%.

Een inhoudelijke reden voor al deze afwijzingen is het feit dat veel softwareoctrooien in de praktijk niet veel meer zijn dan een abstract idee waarbij niet nader gespecificeerde software een generieke implementatie daarvan vormt. Deze praktijk is verklaarbaar door de eerdere jurisprudentie van het USPTO en rechtbanken, die immers niet veel meer eiste dan een koppeling met hardware (“een computer voorzien van een opslagmedium met instructies voor het uitvoeren van algoritme X”) en zelden tot nooit ter discussie stelde of het resultaat wel useful, concrete and tangible was – dat was onder de oude regels van State Street Bank immers vrijwel altijd wel het geval. Maar wie zijn aanvraag opstelde conform deze ervaringsregels, zag zijn octrooi (of aanvraag) reddeloos verloren gaan onder de Alice-criteria.

Onder Alice moet een uitvinding worden onderzocht op de aanwezigheid van een abstract idee in de claims. Bij software zal hier al heel snel sprake van zijn. De vraag wordt dan of men méér dan dit idee claimt, hetgeen in de praktijk vereist dat het functioneren van de onderliggende hardware wordt verbeterd of het idee wordt toegepast op een manier die een technische vooruitgang oplevert. Enkel opmerken dát een en ander per computer wordt uitgevoerd, is niet meer genoeg.

Het nieuwe Amerikaanse criterium van “significant meer dan het abstracte idee” komt in de praktijk neer op dezelfde afweging als de Europese probleem/oplossing-analyse. In beide gevallen wordt het abstracte idee als een gegeven genomen vanaf waar de vakman tot zijn inventieve activiteit moet komen. De Europese praktijk vereist dan een technische oplossing, waar de Amerikaanse praktijk een significante vooruitgang wil zien. Dus we hebben nu hooguit nog softwarepatenten Europese-stijl over, maar de bekende voorbeelden van het overdwars schommelen of one-click shopping kunnen we nu eindelijk in de vuilnisbak van de geschiedenis deponeren.

Arnoud

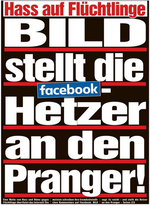
Bild nagelt ‘vluchtelinghatende’ Facebookers aan schandpaal, mag dat?

bild-haat-schandpaalDe Duitse krant Bild heeft dinsdag een selectie haatdragende teksten van Facebookgebruikers gepubliceerd – inclusief namen en profielfoto’s. Dat las ik in de Volkskrant. Bild wil zo de -aldus de Volkskrant- welig tierende vluchtelingenhaat op sociale media aan de kaak stellen en de gebruikers ‘aan de schandpaal nagelen’.

De term ‘schandpaal’ suggereert natuurlijk nogal sterk dat dat niet mag, die is immers in 1854 afgeschaft. Maar dat is een kwestie van framing: als je het “een bijdrage aan een actueel maatschappelijk debat” noemt, dan klinkt het ineens heel redelijk.

En daar zit hem de kneep, juridisch gezien. We hebben hier te maken met een klassiek voorbeeld van twee botsende grondrechten: het recht op vrijheid van meningsuiting van Bild om te melden wat er in de maatschappij gebeurt versus het recht op privacy van deze mensen om niet zomaar in de spotlight te worden getrokken als privépersoon.

Hebben die mensen privacy dan? Ja, privacy geldt namelijk altijd, ook op Facebook. In principe is het een privacyschending om een Facebookbericht uit zijn context te trekken en elders te herpubliceren, als de plaatser dat niet voor ogen had toen hij het plaatste. (Dat staat dus los van welke instellingen men koos. Hooguit kun je uit die instellingen betogen wat mensen redelijkerwijs voor ogen moeten hebben gehad, maar dan moet je wel ook betogen dat Facebook zo eenvoudig is dat de gemiddelde gebruiker precies weet wat er kan gebeuren, inclusief meelezende kranten.)

In principe dus, want dit is geen harde regel. Als het nieuwswaardig is om te melden dat Pieter de Vries die uiting deed, dan mag dat worden gemeld ondanks Pieters privacy. En ja daar zit een soort van cirkelredenering in. Grondrechten winnen het niet automatisch van elkaar. Ze zijn gelijkwaardig, en het is dus per definitie een afweging per geval waarbij je de argumenten voor de een tegenover die voor de ander zet, om zo tot een slotsom te komen welke het hier wint.

Eens even kijken. Pro meningsuiting: actueel issue, uitingen in openbaarheid gedaan (niet afgeschermd of uit privéberichten gelift), schokkende uitingen, ze kozen er zelf voor deze te plaatsen. Pro privacy: dit zijn gewone burgers (geen Bekende Duitsers) dus waarom is hun mening nieuws, het punt “kijk wat mensen op Facebook zeggen, schandalig” had ook zonder naam en foto gemaakt kunnen worden, uitingen zijn in hitte van het moment geplaatst en niemand voorziet dat ‘ie dan met naam en foto in de krant komt onder de kop “Schandpaal”.

Mijn gevoel zegt me dat hier dan de vrijheid van meningsuiting zou moeten winnen. Nee, niet iedereen snapt Facebook en er zullen er bij zitten die oprecht niet beseften dat het wereldwijd te lezen was en ook nog eens in de krant zou komen. En ja, het had ook zonder naam gekund. Maar het punt van Bild is volgens mij óók dat je ziet dat het gewone mensen zijn in plaats van rare pseudoniemen van professionele trollen. Het enige echte tegenargument is voor mij dat Bild het zelf een schandpaal nóemt, en dus daarmee ieder hoger motief over bijdrage aan debatten al meteen van tafel veegt.

En kunnen we nog wat met de Wbp? Het zijn tenslotte persoonsgegevens en die worden langs elektronische weg verwerkt. De Wbp geldt ook voor journalisten en kranten (afgezien van een paar randvoorwaarden zoals de informatieplicht). Echter, die afweging komt op hetzelfde neer als de algemene vraag hoe meningsuiting versus privacy uitpakt. Het kan dus niet gebeuren dat je met die grondrechten-afweging concludeert “het mag” en vervolgens “van de Wbp mag het niet”.

Ben benieuwd naar jullie afwegingen!

Arnoud

Amazon klaagt ruim duizend mensen aan voor plaatsen nepreviews

yelp-een-ster-reviewAmazon klaagt 1.114 mensen aan voor het verkopen van nepreviews en het misleiden van zijn klanten, las ik bij Nu.nl. Op de website Fiverr.com bieden mensen de dienst aan om vijfsterrenrecensies achter te laten bij Amazon, zodat webwinkeliers daar er beter uit springen. Amazon claimt reputatieschade, merkinbreuk, cybersquatting en contractbreuk.

Het hebben van een goede reputatie (vijf sterren) op Amazon is van levensbelang voor handelaren. Logisch dus dat er partijen zijn die in dat ‘gat’ in de markt springen en zichzelf verhuren om goede recensies te geven. Bij voorkeur met een “verified purchase”, oftewel een recensie gedaan na een aankoop, want dat geeft meer vertrouwen. Dergelijke recensies zijn te koop via allerlei sites, van het vrij expliciete buyamazonreviews punt com tot algemene sites als Fiverr waar je allerlei diensten aan kunt bieden.

Amazons hoofdargument is dat dit in strijd is met de Terms of Service (TOS) oftewel de huisregels. Logisch, als je zegt “X mag niet” dan is een juridische claim “boehoe hij deed X en nu heb ik schade” vrij eenvoudig. Merkinbreuk, samenzwering en dergelijke wordt er in de VS altijd bijgehaald om de zaak wat stoerder te doen klinken. Net als driehonderd keer met “wilfully caused actual malice through unfair means” gooien.

In Nederland zou er nog een ander mooi argument zijn: het is een misleidende handelspraktijk om jezelf voor te doen als bona fide consument met een recensie van een product. Ook op die grond kun je dus je schade claimen als bedrijf.

Moet je ze wel kunnen vinden natuurlijk. In de VS is dat dan iets makkelijker: je start een John Doe-rechtszaak tegen de plaatsers én de site, waarna de site er tussenuit valt als ze zeggen welke IP-adressen werden gebruikt. Vervolgens kun je bij de internetproviders de NAW-gegevens van de heren en dames Doe opeisen. Die procedure kennen wij niet, hooguit indirect via het Lycos/Pessers-arrest alleen moet het dan “voldoende aannemelijk” zijn dat de recensies nep of misleidend zijn, en dat zal niet meevallen.

Verder is de vraag wat de schade is. Reputatieschade is natuurlijk notoir moeilijk te kwantificeren. Amazon doet daar vooralsnog ook geen poging toe, maar eist winstafdracht en een nader te bepalen bedrag aan schade. Die kan in de VS nog hoog oplopen: als blijkt dat opzet en kwade trouw bewezen kan worden, kan de jury punitive damages opleggen, oftewel een uit de dikke duim gezogen bedrag dat als gepaste boete voelt voor de overtreding.

Hoe herkennen jullie neprecensies eigenlijk?

Arnoud