Schend je met een thuiskopie in het buitenland het auteursrecht?

Een lezer vroeg me:

Als je op reis gaat met een gedownloade thuiskopie van je favoriete muziek/film/etc. op je laptop/mp3-speler/smartphone, kun je dan in de problemen komen als je naar een land reist dat geen thuiskopieregeling heeft?

De thuiskopie-regeling is ooit ingevoerd met het idee dat je mensen thuis niet moet lastigvallen met auteursrechtclaims. Iets overtypen met een carbonnetje eronder of een cassette-opname van de radio, nou ja vooruit laten we dat gewoon toestaan. En we doen een heffing op de drager, dan krijgt de maker nog niets.

Bij ons is in de jurisprudentie bepaald dat een thuiskopie ook uit illegale bron mag worden gemaakt, maar dat is lang niet in elk Europees land zo. De vraag ligt nu bij het Europese Hof van Justitie hoe dit precies zit: mag je de Europese auteursrechtregels zo uitleggen, of mag een thuiskopie alleen vanuit legale bron.

In een land waar men de thuiskopie uit illegale bron niet erkent, zou men dus in theorie de toerist-met-illegale-thuiskopie kunnen aanklagen voor auteursrechtinbreuk. De vraag is dan natuurlijk hoe men erachter komt. Een rechthebbende heeft geen enkele mogelijkheid om even snel op je laptop of mp3-speler te kijken immers.

Soms hoor je wel dat de douane iemands laptop of telefoon wil doorzoeken. Die zou dan bij aantreffen van een mp3-collectie kunnen vragen wat daar de bron van is, en bij een onbevredigend antwoord in theorie het voorwerp als auteursrechtschendend in beslag kunnen nemen.

Maar dat kan ik me moeilijk voorstellen. Hoe bewijst die douane dat de collectie illegaal is? “Dat is gekopieerd van mijn cd-collectie thuis” lijkt me niet te weerleggen voor de beste petmans. Nou ja, heel misschien als de bestandsnaam heel expliciet naar torrentsites of releasegroepen verwijst. Aangenomen dat die douanier weet wat “kickass.to” en “2hd.eztv” betekent natuurlijk.

Dus nee, ik zou me hier geen zorgen over maken. En je kunt natuurlijk altijd nog al je bestanden even in de cloud zetten, de douane passeren met een keurige zakelijke telefoon en vanuit een internetcafé de boel terug downloaden.

Arnoud
Dedicated metazoekmachines mogen niet zomaar beschermde databanken doorzoeken

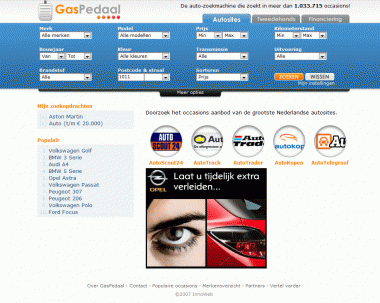
gaspedaal-nl.gifMet je eigen zoekmachine op de achtergrond andermans beschermde databanken doorzoeken en dan de resultaten als je eigen presenteren is inbreuk op het databankrecht. Dat is het oordeel van het Hof van Justitie in de Gaspedaal/Autotrack-saga die al sinds 2007 of daaromtrent loopt. Gaspedaal bood een metazoekmachine voor auto-advertenties: wie bij haar zocht op bepaalde auto’s, kreeg resultaten die even snel bij AutoTrack werden opgehaald en omgefrommeld werden naar de eigen huisstijl. Omdat AutoTrack een beschermde databank heeft, is het niet de bedoeling dat een ander zo meelift op die databank, en dus is hier sprake van inbreuk.
Metazoekmachines zijn handig voor gebruikers, maar de exploitanten van de achtergelegen databanken zijn er vaak minder blij mee. Ik vermoed omdat hun aanbod dan makkelijker te vergelijken is met dat van de concurrent, maar bij inbreuk op absolute rechten zoals auteursrecht of databankrecht doet die reden er eigenlijk niet toe. Als een databank beschermd is, mag je die niet overnemen, ook niet als dat alleen maar meer omzet of bezoekers voor de databankeigenaar zou opleveren (en ook niet als jij er geen cent mee zou verdienen).

In dit geval gaat het Hof er vanuit dat de databank beschermd is. Iets waar ik nog wel een boom over zou willen opzettten, de meeste advertentiesites laten immers de adverteerders het werk doen (intypen gegevens, uploaden foto’s) en beperken hun redactionele werk tot een minimum. En voor databankrecht moet je toch echt zélf substantieel aan de bak. Maar goed, het Nederlandse Gerechtshof dat de vragen had gesteld, had erbij gezegd dat we mogen aannemen dat de databank beschermd is.

Inbreuk op een databankrecht doe je normaal door deze (vrijwel) integraal over te nemen, maar daarvan is hier geen sprake. Elke zoekopdracht wordt opnieuw uitgevoerd, en data wordt niet gekopieerd of bewaard. Maar ook het systematisch opvragen en hergebruiken van kleine stukjes databank kan inbreuk zijn.

Wat vooral bijzonder is, is dat het Hof hier zo nadrukkelijk uitgaat van het eindresultaat: dit opvragen doet de exploitant van de databank (AutoTrack dus) economisch pijn, en dús valt het onder de definitie van ‘hergebruiken’. Een doelredenering dus, maar dat kan legaal zijn in het recht.

Het doet er eveneens niet toe dat Gaspedaal bij het zoekresultaat doorlinkte naar AutoTrack. De schade is al geleden, omdat de bezoeker niet de hoofdpagina van AutoTrack is gaan bezoeken. Plus, Gaspedaal detecteerde doublures (zelfde auto bij meerdere sites) dus een bezoeker kon worden weggeleid naar een concurrent van AutoTrack na het zoeken bij Gaspedaal. En als die bezoeker nou naar Autotrack zelf was gegaan, dan had ie bij AutoTrack de auto gekocht. Tsja. Het voelt nogal speculatief.

Maar nee, dit arrest gaat niet Google onmogelijk maken: het is beperkt tot dedicated zoekmachines die “in wezen dezelfde functionaliteiten” bieden als hun bronnen, realtime opvragen bij diezelfde bronnen, resultaten ontdubbelen en de bevindingen vervolgens in een eigen layout presenteren.

Wel gek eigenlijk: als ik tienduizend bronnen doorzoekbaar maak dan ben ik een maatschappelijk nuttig iets, maak ik drie bronnen doorzoekbaar dan ben ik een parasiet.

Arnoud

Kun je annuleringskosten aan een Facebookfeestje koppelen?

create-event-facebookEen lezer vroeg me:

Wij organiseerden een bowlingavond voor de collega’s bij ons bedrijf. De uitnodiging is via Facebook gedaan, en op de evenementpagina hadden wij vermeld dat het evenement geld kost i.v.m. reserveren van de banen. Tevens hadden wij vermeld dat wie zich niet uiterlijk een week van tevoren afmeldt (na aangemeld te hebben uiteraard), zijn deel van de kosten moet vergoeden. Maar nu wil een collega niet vergoeden omdat hij zegt die melding nooit te hebben gezien en er niet mee akkoord is. We komen er samen wel uit maar hoe zit dat formeel juridisch?

Annuleringsvoorwaarden bij een evenement zijn op zich legaal, maar dan moeten ze wel afgesproken zijn. En iets spreek je af door dat voor of bij het sluiten van de overeenkomst te melden, zodat de wederpartij er al of niet mee akkoord kan gaan.

Akkoord gaan kan met een creatieve inktkrabbel op papier maar ook langs iedere andere weg. Zolang maar duidelijk is dát je akkoord wilde gaan en waarméé je akkoord wilde gaan. Op de knop “Ik ben erbij” klikken bij een feestuitnodiging op Facebook lijkt me een prima manier om akkoord te gaan met het aanbod een (betaald) feestje bij te wonen.

De vraag wordt dan, was duidelijk dát het betaald was dan wel dat er annuleringskosten aan vast zouden zitten. Dat je dat op de evenementpagina vermeldt is leuk, maar het gros van de mensen zal de uitnodiging accepteren via de timeline van Facebook, oftewel zónder door te klikken naar die pagina. En dan wordt de kostenmelding dus over het hoofd gezien.

Met dat ‘gebruik’ op Facebook in het achterhoofd zul je dus zelf iets moeten doen om mensen te wijzen op de voorwaarde. Want wat gebruikelijk is in een bepaalde kring of situatie, telt óók mee bij wetsuitleg.

Je kunt bijvoorbeeld in de details van het feestje een opmerking maken. “Let op: annuleringskosten, zie de pagina voor info” bijvoorbeeld. Dat is dan iets waar men op bedacht zou moeten zijn, en wie dan niet doorklikt zit er toch aan vast. Want je mag er vanuit gaan dat wie zoiets ziet, even doorklikt. En als je dat mag, dan mag je concluderen dat hij instemt met de kosten (art. 3:35 BW).

Alleen maar op de evenementpagina over kosten reppen lijkt me niet genoeg. Je hoeft niet te verwachten dat mensen uit zichelf op die pagina gaan kijken alvorens te rsvp’en op de uitnodiging. Dus dan mag je er niet op vertrouwen dat ze instemmen met de annuleringskosten.

Natuurlijk kun je altijd nog zeggen dat het algemeen bekend is dat bij een bowlingavond er reserveringskosten gemaakt zijn, en dat het dus redelijk is dat deze moeten worden vergoed. Want “de redelijkheid vult de overeenkomst aan”, aldus de wet (art. 6:248 BW). Alleen is dan dus de vraag, wat is er redelijk op dit gebied. Hoe veel dagen van tevoren mag je dan annuleren, en welk deel van de kosten moet je dragen?

Arnoud

Wanneer is rondkijken op iemands pc (mét toestemming) alsnog strafbaar?

teamviewerEen lezer vroeg me:

Een kennis vroeg me laatst om op afstand op zijn PC in te loggen om hem zo te helpen met een probleempje. Tijdens het oplossen daarvan klikte ik ook een paar mapjes aan die misschien niet direct relevant waren, waarop hij me direct beschuldigde van computervredebreuk. Klopt dat? Hij heeft me toch toestemming gegeven om zijn pc binnen te gaan?

Toestemming is geen binair begrip maar moet je in een context zien. Die toestemming wordt verleend voor een bepaald doel, een bepaalde context, en daar moet je dan binnen blijven. In dit geval was het doel dus “het probleempje oplossen”, en het gebruik van die computer moet dus binnen dat doel gerechtvaardigd zijn.

Het is goed mogelijk dat je bij het zoeken naar de oplossing dingen tegenkomt die niet relevant zijn. Je wilt een configuratiebestand aanpassen en je ziet in de Verkenner een mapje met expliciete titel. Of je draait een backup en je ziet bestandsnamen langskomen die iets onthullen dat niet van belang is. Dat kan, en dat is natuurlijk niet strafbaar om te zien. Daar kon je niets aan doen.

Ga je echter zelf op zoek naar zulke dingen, dan treed je buiten de grenzen van de verleende toestemming. En bij deze vraagsteller blijft zó zorgvuldig in het midden waarom hij die mapjes aanklikte (een muis die uitschoot, of nieuwsgierigheid?) dat ik daar toch héél ernstig opgetrokken wenkbrauwen van krijg.

Dan is goed verdedigbaar dat je strafbaar bent: je bent dan ‘wederrechtelijk’ (want zonder recht) ergens gegaan waar je niet mocht zijn. Hooguit kun je je afvragen of er sprake was van ‘binnendringen’, wat het eigenlijk vereiste is bij computervredebreuk. Je bént al binnen in die pc immers, dus wat ‘dring’ je dan nog? In ieder geval voelt het nogal zwaar om gelijk met het strafrecht aan te komen.

Is het eigenlijk mogelijk om met zulke remote access tools beperkte toegang te geven? Dus wél bij de configuratie van Firefox maar niet bij Mijn Documenten of andere plekken waar ik iemand niet wil hebben?

Arnoud

Is het idee van een slechte-sloganverkiezing juridisch beschermd?

veronica-deukIk kan niet eens meer naar de radio luisteren zonder aan werk te moeten denken. Gisterochtend op radio Veronica een telefonische fittie met de organisatie van de Verkiezing Slechtste slogan 2013: het Veronicaprogramma Rick in de Morgen had immers dat idee bedacht, en dat werd hier dus even keihard gestolen.

Dat gaat hem niet worden, juridisch dan. Een idee is niet te beschermen, dat mág worden ‘gestolen’ en nagedaan, geïmiteerd of gekopieerd.

Een idee kun je eigenlijk alleen in abstracto beschermen door het geheim te houden. Deel het met zo min mogelijk mensen en áls je het al deelt, doe dat dan onder geheimhouding (NDA). Dat werkt maar is voor een publieksverkiezing natuurlijk niet echt werkbaar.

Een uitwerking van een idee kan beschermd zijn. “Een boek over een jongen die naar toverschool gaat” is niet beschermd, maar de boeken van Harry Potter wel. Die uitwerking is creatief en origineel en krijgt daarom auteursrechtelijke bescherming. “Een telefoon die het gesprek aanneemt als je hem openklapt” is een niet te beschermen idee, maar een constructie met sensors en een koppeling naar de firmware is dat wel, met een octrooi. (Helaas is Star Trek dan waarschijnlijk prior art maar dat terzijde.)

De naam of het logo van een idee kan als merk worden vastgelegd. Wel moet het dan een creatieve naam zijn, en de naam “De Slechtste Slogan van 2013” voor de verkiezing van eh, de slechtste slogan van 2013 is niet bepaald creatief te noemen. De standaardtruc is dan die naam in een creatief logo opnemen, en vervolgens alsnog iedereen gaan dreigen met merkinbreuk omdat ze de tekst uit je logo overnemen. Juridisch dubieus.

Dus nee, dit gaat hem niet worden. Meer dan die ander bellen en zeggen dat je het niet leuk vindt, zit er juridisch niet in. En dat is dan ook precies wat er gebeurde op de ochtendshow.

Persoonlijk vond ik Veronica’s “Een deuk van heb ik Joustra” (zie foto rechtsboven, bron Veronica) inderdaad een heel stuk slechter, eh beter, dan “We do our business in your mouth” wat uit die tweede verkiezing kwam. Maar dat terzijde.

De verkiezing van de slechtste slogan voor een ict-advocatenkantoor of juridisch adviesbureau is bij deze geopend.

Arnoud

Mag de politie een nepvuurwerkwinkel opzetten of is dat uitlokking?

taskforce-vuurwerkbommenWeet u nog, de Taskforce Opsporing Vuurwerkbommenmakers? Vuurwerkkopers dachten dat ze online vuurwerk bestelden in Polen. Maar in werkelijkheid hadden ze te maken met websites van de Taskforce Opsporing Vuurwerkbommenmakers, zo geeft de Taskforce nu toe aan de NOS. Ik zat me al af te vragen hoe men in vredesnaam die gegevens te pakken kon krijgen (e-mail onderscheppen? banken vorderen?) maar het was dus een nepshop (goeie, Bram!). Dus dan pak ik gelijk door: mag dat wel, zo’n nepvuurwerkwinkel? Of is dat uitlokking?

Van uitlokking is in ons strafrecht sprake als je iemand op andere gedachten brengt, hem overhaalt het strafbare feit te plegen terwijl hij dat zelf niet van plan was. In het lokfiets-arrest bepaalde de Hoge Raad dat je iemand niet uitlokt door een onafgesloten fiets neer te zetten op een plek waar vaak fietsen steelt. Een fiets is een fiets, en de dief kiest er nog altijd zelf voor om die te stelen. Zou een agent na het plaatsen naar een stel junks toegaan en zeggen “hee daar staat me een mooie fiets, en onafgesloten ook nog”, dan wordt het al twijfelachtiger. En is het de duurste racefiets met gouden kettingen en ingebouwde radio die je kunt vinden, dan lijkt het me ook niet te kunnen.

In deze situatie is dus een lokwebwinkel opgezet, die te koop staand vuurwerk adverteerde maar in werkelijkheid persoonsgegevens verzamelde. Kopers werden vervolgens aangeschreven en gewaarschuwd. In de politiereactie bij het NOS-bericht wordt zorgvuldig om de vraag heen gedanst of dit privacytechnisch wel mag, qua Wbp en Wet politiegegevens zeg maar. Want het verzamelen is gedaan door een stichting (en die mag meer dan de politie) maar wel in sámenwerking met de politie (en dan val je ook als burger toch al snel onder de politieverantwoordelijkheid). Maar dat even terzijde, want ik vind de uitlokvraag veel interessanter.

Je kunt natuurlijk zeggen, winkel is winkel net als fiets is fiets. Je kiest er zelf voor om ergens illegaal vuurwerk te gaan kopen. Maar: is dat wel zo? Een winkel moet, om gevonden te worden, wel reclame maken. En de definitie van reclame, “iemand overhalen iets te kopen bij jou”, past best wel bij “iemand overhalen een strafbaar feit te begaan”.

Natuurlijk, hij was al van plan om vuurwerk te kopen dus écht andere gedachten zijn het niet. Als ze nu hadden geadverteerd op trefwoord ‘furby’ en dan “Vergeet dat stomme beest, koop een Megahyperknaller van 180 decibel en verras uw buren”, ja dan had ik het wel uitlokking genoemd.

Maar was deze koper ook van plan om illegaal vuurwerk te kopen? Daarvoor zou je de advertenties en de webshop moeten weten, en die blijken niet meer te achterhalen. (Wie heeft ze nog?) Dat kan best eens subtiel zijn. Als ik zoek naar sterretjes of simpele pijlen en ik zie allemaal advertenties voor die Megahyperknaller, word ik dan uitgelokt dat illegaal stuk vuurwerk te kopen?

Arnoud

Als werknemer op persoonlijke titel een geheimhoudingsovereenkomst tekenen, kan dat?

attachment-bijlage-mail-email-doorsturen-geheim.jpgEen lezer vroeg me:

Ik ben gedetacheerd bij een opdrachtgever (A) die me een geheimhoudingsverklaring liet tekenen. Mijn formele werkgever (B) heeft sinds kort een algemene back-upoplossing, waarmee ook data van opdrachtgever A wordt geback-upt omdat die nu eenmaal op mijn laptop staat. Ben ik nu in overtreding van die geheimhoudingsverklaring?

Het gebeurt vaak dat wanneer men iemand inleent of gedetacheerd krijgt, die persoon een geheimhoudingsverklaring (non-disclosure agreement, NDA) onder de neus schuift. In deze context is dit echter juridisch zinloos.

Een werknemer kán niet op persoonlijke titel dingen tekenen als die dingen werkgerelateerd zijn. Hij handelt dan als werknemer, en daarmee is per definitie de werkgever aansprakelijk en verantwoordelijk voor zijn handelen. De NDA wordt daarmee juridisch gezien geaccordeerd door de werkgever, en voor schendingen is deze dus aansprakelijk en niet de werknemer zelf.

Natuurlijk mag de inlener/opdrachtgever best een waarschuwing geven aan de werknemer over de waarde van bedrijfsgeheimen. Die waarschuwing mag schriftelijk, en hem dit laten tekenen bij wijze van bewijs dat hij het gelezen heeft, is prima. Maar het geeft géén juridische basis om de werknemer persoonlijk aansprakelijk te stellen voor eventueel lekken van vertrouwelijke informatie.

Persoonlijk aansprakelijk stellen van werknemers is buitengewoon moeilijk. De wet eist opzet of grove nalatigheid, en de lat ligt daarbij zo hoog dat je er vrijwel nooit aan komt. Enkel waarschuwen of verbieden is bij lange na niet genoeg. Er moet echt een zeer ernstige beroepsfout zijn gepleegd.

Je kunt dus als werknemer best zo’n NDA tekenen, met in je achterhoofd dat je dat doet namens je werkgever. Maar beter is je werkgever te bellen: mag ik dit tekenen, en zo niet wil jij dan nu even de opdrachtgever uitleggen waarom niet?

Arnoud

Is een stiekeme geluidsopname bruikbaar als bewijs?

Een lezer vroeg me:

Mag je telefoongesprekken (of gewone gesprekken) opnemen zonder de wederpartij dat te zeggen? En zijn zulke opnames dan bruikbaar als bewijs?

Ja en ja.

Het Wetboek van strafrecht verbiedt het opnemen van gesprekken (telefonisch of mondeling gevoerd) als je daar geen deelnemer aan bent. Dat betekent dus dat wie wél deelnemer is, niet in strijd met dit verbod handelt. Publiceren van die opname zal vaak wel een schending van de privacy van de wederpartij opleveren, dus daar zul je een fors nieuwsbelang voor moeten hebben.

Een bedrijf dat structureel telefoongesprekken opneemt en opslaat, verwerkt daarmee persoonsgegevens van zijn klanten. Dergelijke verwerkingen kunnen gerechtvaardigd zijn: bewijs vergaren van contractsluiting is een legitiem doel, net als zorgen dat je klantenservice goed gaat. Maar men moet dat dan wél melden op grond van de Wbp, vandaar al die “dit gesprek kan worden opgenomen” meldingen bij grote callcenters. Hoewel het dan overigens weer niet de bedoeling is dat een opname met een klant nog jarenlang op de opleidingsafdeling rondzwerft als voorbeeld hoe het wel of niet moet.

Een privépersoon die voor zichzelf structureel gesprekken opneemt, verwerkt ook persoonsgegevens maar er is een uitzondering in de privacywet voor “uitsluitend persoonlijke en huishoudelijke doeleinden”, en ik meen dat je zulke privéopnames daar wel onder kunt rekenen. Dus ook onder de Wbp hoef je je privéopnames niet te melden.

Gebruik als bewijs naar de wederpartij is natuurlijk toegestaan. Maar gebruik bij de rechter, daar voelen mensen nog wel eens wat aarzeling. Uit de rechtspraak die ik ken, kan ik daarvoor geen rechtvaardiging halen. Bewijs in rechtszaken tussen burgers onderling is eigenlijk zelden tot nooit onrechtmatig. Ook niet bij privacyschendingen. De Hoge Raad oordeelde al in 1987 dat voor uitsluiting van bewijs sprake moet zijn van een “rechtens ontoelaatbare inbreuk op de privacy, zulks op basis van bijkomende omstandigheden die deze conclusie rechtvaardigen”. Oftewel: een inbreuk op zich is niet genoeg, het moet wel een hele erge zijn.

Veelal zal het gaan om zakelijke gesprekken, daarbij kunnen immers conflicten ontstaan waarbij je wilt bewijzen dat er iets wel of niet is gezegd. En in zulke gesprekken is het privacybelang toch een stuk kleiner. In deze zaak ging het om gesprekken tussen een werkgever en werknemer die bij deze rechter stonden toen de werknemer ontslagen werd. De werknemer had de gesprekken stiekem opgenomen en zelfs ontkend toen de manager in kwestie vroeg of er iets werd opgenomen. Geen probleem:

De gesprekken met [werknemer] heeft [naam 1] gevoerd in zijn hoedanigheid als directeur van NAM, als werkgever van [verweerder], waarbij deze gesprekken in overwegende mate een zakelijk karaker hadden. Het enkele feit dat [naam 1] er niet bedacht op hoefde te zijn dat zijn gesprekken met [werknemer] zouden worden opgenomen – zeker niet nadat hij [werknemer] daarnaar had gevraagd en deze dit ontkende – leidt niet tot de conclusie dat sprake is van een rechtens ontoelaatbare inbreuk op de privacy. Wel acht de kantonrechter dit een omstandigheid die bij de beoordeling van het goed werknemerschap in het kader van toepassing van de kantonrechtersformule aan de orde kan komen.

Het kan dus wel “niet goed werknemerschap” zijn, oftewel in die specifieke verhouding kan het tegen je werken als je stiekeme dingen doet. Dit omdat je als werknemer en werkgever goed – netjes – naar elkaar moet zijn. In de relatie klant/leverancier moet je redelijk naar elkaar zijn, maar ik vind niet dat dat hetzelfde is als de eis van goed werknemer/-geverschap. Dus in die relatie lijkt het me veel lastiger om te zeggen, misschien mag het dan wel maar ik ga het tóch tegen je laten werken.

Ik neem eigenlijk standaard mijn gesprekken op, en snap eigenlijk niet waarom anderen dat nou niet doen. Het scheelt zó veel discussie als je gewoon de opname kunt terugluisteren. Of mis ik iets?

Arnoud

De nieuwe veiligheidsregels van de banken

bank-inloggen.pngEen lezer vroeg me:

De banken hebben nieuwe regels voor internetbankieren opgesteld waar klanten aan moeten voldoen als ze in het geval van fraude hun geld terug willen krijgen. Zo mag er geen illegale software zijn geïnstalleerd, moet de computer up-to-date zijn en moet de rekening regelmatig worden gecontroleerd. Als ik het goed begrijp, dan ben ik aansprakelijk voor fraude als ik die regels overtreed. Mag dat zomaar?

Deze nieuwe veiligheidsregels zijn door de banken opgesteld (in overleg met de Consumentenbond) maar ze kunnen natuurlijk de wet niet wijzigen. Hoofdregel bij fraude met betaalmiddelen is dat de bank het risico draagt (art. 7:529 BW). De bank heeft het beste overzicht op wat er gebeurt, zij kunnen beveiligingsmaatregelen invoeren en zij kunnen typische fraudezaken vaak volautomatisch detecteren. De bank mag de klant een eigen risico geven van €150 bij bij verlies en diefstal (tot het moment van melding) en bij ongeautoriseerd gebruik wanneer de klant de veiligheidsmaatregelen heeft verwaarloosd.

Lid 2 van art. 7:529 BW bepaalt dat bij fraude, opzet en grove nalatigheid van de klant deze zelf het risico moet dragen. Bij fraude en opzet is dat logisch: wie dat soort dingen doet, kan toch niet verwachten dat de gevolgen vergoed gaan worden. Maar bij “grove nalatigheid” is dat toch moeilijker. Wanneer is iemand nalatig? Wanneer is dat grof?

Uit de (schaarse) rechtspraak blijkt dat grove nalatigheid bepaald moet worden aan de hand van alle omstandigheden van het geval. Er zijn geen algemene regels zoals “als je dagelijks controleert of je je pas nog hebt, is het nooit nalatig” of juist “stop je je creditcard in je tas dan is dat altijd nalatig”. Zo achtte het Gerechtshof Arnhem het niet grof nalatig dat een klant na een vermoeden van zakkenrollen wél naging of zij haar portemonnee nog had, maar niet of de pinpas daar nog in zat. Dit maakt het moeilijk om op voorhand te zeggen of in een concrete situatie sprake is van grove nalatigheid.

De bewijslast dat sprake is van grove nalatigheid (of opzet/fraude) ligt bij de bank. En die bewijslast houdt meer in dan zeggen “er is gepind met de pas van klant dùs is sprake van grove nalatigheid.” Er moeten feiten of omstandigheden worden aangedragen door de bank waaruit blijkt dat de klant meer dan normaal slordig was.

Veiligheidsvoorwaarden staan apart in de wet genoemd. Er staat expliciet dat je verplicht bent als klant deze voorwaarden op te volgen (art. 7:524 BW). Doe je dat niet, dan kan de rechter (art. 7:529 lid 3 BW) besluiten dat je een groter eigen risico draagt dan de normaal geldende 150 euro bij frauduleuze transacties. Hij kan ook besluiten dat het eigen risico toch gewoon geldt, of zelfs het eigen risico omlaag doen, afhankelijk van de aard van het misbruikte beveiligingsprobleem. Bij een zeer geavanceerde Trojan helpt zelfs de beste virusscanner niet, dus om dan te zeggen “u had géén enkele virusscanner en daarom bent u volledig zelf aansprakelijk voor het verlies” gaat wat ver. De bankvoorwaarden moeten natuurlijk wel redelijk zijn (art. 6:233 BW).

Wat de banken met deze nieuwe regels proberen te doen, is allereerst de regels gelijktrekken, wat op zich prima is. Maar het lijkt óók een poging om eerder te kunnen zeggen “u overtrad de veiligheidsvoorwaarden dús u bent grof nalatig”. Bij de rechter is dat echter geen automatisme, hoewel je met deze nieuwe regels denk ik wel meer uit te leggen hebt.

Een punt hierbij is in ieder geval wel dat er een link moet zijn tussen de overtreding en de fraude. Zo is er een regel die installeren van illegale software verbiedt. Maar het enkele feit dat ik een gekraakte Photoshop op mijn Windowslaptop heb, betekent niet dat schade door een Android-trojan automatisch voor mijn rekening moet komen. Echter, kwam een Windowstrojan mee met die gekraakte Photoshop, dan ga ik wél voor de bijl. De discussie wordt leuk bij een geplunderd Windows-systeem mét illegale software. Wie moet nu bewijzen dat die illegale software wel of niet een trojan meegeleverd heeft? En trouwens, hoe gaat men überhaupt bewijzen dat er iets illegaals op mijn laptop stond?

Omgekeerd staat er echter ook dat als je je aan alle gestelde regels houdt, je per definitie niet grof nalatig was. Dat is immers wat men bedoelt met “weten [consumenten] dan zeker dat de bank de schade vergoedt.”

Arnoud

In strijd met het goed fatsoen – maar wiens fatsoen?

cartoon-new-yorker-mick-stevensVandaag weer even een filosofisch iets, en dat mag want ik ben jarig. Ik las een intrigerend artikel in de NY Times:

Impermium, a Silicon Valley company that helps Web sites deal with unwanted reader comments, has begun marketing technology that identifies “all kinds of harmful content — such as violence, racism, flagrant profanity, and hate speech — and allows site owners to act on it in real-time, before it reaches readers.” Impermium will police the readers — but who will police Impermium?

Steeds meer handhaving van regels en normen gebeurt automatisch. En wanneer je dat wilt doen, moet je harde regels invoeren anders kan de computer er niks mee. Voor IT-ers is het dus doodnormaal dat je normen vertaalt naar criteria en die vervolgens inprogrammeert en handhaaft.

Maar juristerij werkt niet zo. Neem bijvoorbeeld het citaatrecht: je mag “niet meer dan nodig” overnemen. Hoe veel tekens dat is, hangt dus af van wat je overneemt en waarom. Dat is niet te programmeren. Vragen “hoe veel tekens mag je overnemen” is dus een juridisch niet te beantwoorden vraag. Toch komt ‘ie bij mij bijna wekelijks langs, en mensen willen dan graag gewoon horen dat het 200×150 is mits met bronvermelding. Want dan kunnen ze hun botje en plaatjesverkleinscript afronden en de site live zetten.

Een ander voorbeeld dat men noemt is de autocomplete/autosuggest functie van Google. Woorden die rieken naar seks of onwelvoeglijkheid of ongepastheid naar Amerikaanse normen en waarden, worden niet aangevuld. Wie “amateu” intypt, krijgt er geen r bij want dat kan wel eens tot porno leiden. En nou ja dat is vast meestal ook wel zo, maar hoe wéét je dat als algoritme?

Een vergelijkbaar probleem doet zich voor bij de breinbotjes – ik bedoel de auteursrechthandhavingsagents die het internet afschuimen en sites een notice & takedown sturen op basis van automatisch getrokken conclusies. Dat gaat niet per se goed, zie dit artikel waarin een volledig legale livestream van de Hugo awards offline werd gehaald door zo’n automatische actie.

Gaat dat ooit werken, met algoritmes normen handhaven? Ik zie het niet gebeuren.

En zelfs wanneer je het aan mensen overlaat, loopt het niet per se lekker. Neem het plaatje rechtsboven (tekening van Mick Stevens). Gewoon een cartoon zou je zeggen, maar deze cartoon mocht niet op Facebook vanwege aanstootgevend. Hoezo? Nou ja, het afbeelden van ontblote vrouwenborsten is tegen de normen op Facebook. En ja die zwarte stipjes dat zijn blote borsten. (Mannenborsten mogen dan weer wél bloot, kennelijk.)

Hier wringt natuurlijk ook een stuk Amerikaans versus Europees fatsoen. Waar geweld geen enkel probleem is maar naakt des te meer. Bij ons lijkt dat eerder andersom te zijn. Dus wiens normen gebruik je dan als wereldwijde dienstverlener? De grootste gemene deler van alle normen ter wereld is nogal beperkt zeg maar.

Arnoud