Rechters mogen niet zomaar googelen voor hun vonnis

waarom-smartfms-software.pngAls een rechtbank haar vonnis baseert op gegevens die het heeft ontleend aan een eigen zoektocht op een internetsite, schendt zij het principe van hoor en wederhoor. Dat bepaalde de Hoge Raad afgelopen vrijdag. De HR vernietigt daarmee een arrest van het gerechtshof dat mede gebaseerd was op gegoogelde informatie over een softwarepakket. De gevonden informatie was doorslaggevend voor het hof, maar zij had deze informatie eerst moeten presenteren aan de partijen, aldus de hoogste rechtbank.

Het geschil draaide om de goedkeuring van de rekening en verantwoording van een bewindvoerder. Deze had een licentie gekocht voor een softwarepakket (Smart FMS), een administratiesysteem waarmee de persoon onder zijn bewind direct online inzage had in zijn eigen financiën. Volgens de bewindvoerder was deze licentie een “gewone beheersdaad”, zodat geen toestemming van de rechthebbende of kantonrechter nodig zou zijn.

Het Hof had echter op internet nagekeken wat het doel was van dit softwarepakket, en had geconstateerd

dat het toch in de eerste plaats een systeem ten behoeve van de administratie van de budgetbeheerder is en dat het slechts als neveneffect de financiële mutaties op de eigen rekening voor de cliënten inzichtelijk maakt. Verder is het niet een systeem waarbij de cliënt de keuze heeft daar al of niet gebruik van te maken, zo hij al bereid is de kosten daarvan te dragen en hij de capaciteiten heeft daarvan gebruik te maken.

Daarmee was dit geen systeem voor de cliënt maar voor de bewindvoerder. En die posten mogen niet uit het budget voor de onder bewind gestelde cliënt gehaald worden. De kosten van het Smart FMS systeem moesten derhalve voor rekening van de bewindvoerder blijven, aldus het Hof.

De bewindvoerder was een tikje verbaasd door deze uitspraak, vooral omdat hij pas in het arrest kon nalezen dat het Hof dit onderzoek had gedaan (“De bewindvoerder heeft geen informatie overgelegd over de werking van het Smart FMS systeem, maar het internet (www.smartfms.nl) biedt wel enige informatie.”). Hij had dus geen enkele kans gehad te protesteren tegen deze conclusie of te proberen te bewijzen dat dit wél een nuttig systeem voor zijn cliënt was.

Omdat de internetzoektocht van het Hof tot voor de beslissing zeer relevante gegevens heeft geleid, had het Hof deze moeten voorleggen aan de partijen, aldus de Hoge Raad. En dat is vaste rechtspraak: eerder had de HR al eens geoordeeld dat een rechtbank

[geen] eigener beweging verkregen feitelijke gegevens aan zijn beslissing ten grondslag mag leggen zonder partijen in de gelegenheid te stellen daarvan kennis te nemen en zich daarover desgewenst uit te laten

En specifiek over googelen hebben we natuurlijk de zaak over googelen op “A.C.A.B.”, waarbij het aantal Googletreffers geen bewijs was dat een bepaalde term “algemeen bekend” zou zijn.

Dit lijkt me volstrekt juist. Googelen en zelf informatie aandragen is prima. Maar je moet wel gelegenheid bieden om weerwoord te geven. Hoewel het mij als rechter wel uitermate zou frustreren dat ik de resultaten van elke query ter zitting moet bespreken, hoe onschuldig de informatie me ook lijkt.

Update (23 april) in een andere context bepaalt het Hof Arnhem dat de rechtbank de website van de ANWB mag raadplegen om na te gaan in hoeverre het door de fabrikant opgegeven brandstofverbruik afwijkt van het verbruik in de praktijk. De ANWB is voldoende betrouwbaar kennelijk.

Arnoud
Mag een stiekem gemaakte geluidsopname gebruikt worden als bewijs?

Regelmatig krijg ik in diverse varianten de vraag of een stiekem gemaakte geluidsopname van een gesprek gebruikt mag worden als bewijs. Dit meestal naar aanleiding van mijn artikel Opnemen van gesprekken, waarin dat met zoveel woorden staat:
Een telefoongesprek opnemen dat je zelf voert, mag je dus opnemen – ook wanneer je dat niet meldt aan de tegenpartij. Alleen het heimelijk opnemen van zo’n gesprek zonder deelnemer te zijn is dus strafbaar (tenzij je toestemming hebt van één van de deelnemers).

Dit artikel gaat over de context van het strafrecht: het is verboden gesprekken af te luisteren met een technisch hulpmiddel als je geen deelnemer bent. Dat betekent dus dat als je wél deelnemer bent (of namens een deelnemer handelt) je wél het gesprek mag afluisteren en opnemen. Publiceren van die opname zal vaak wel een schending van de privacy van de wederpartij opleveren, dus daar zul je een fors nieuwsbelang voor moeten hebben.

Gebruik als bewijs is eigenlijk altijd toegestaan. In het gewone (civiele) recht gelden namelijk geen specifieke eisen voor hoe het bewijs verkregen mag zijn. De rechter mag zelf alles beoordelen op de merites. Hij hoeft bewijs niet uit te sluiten omdat het een stiekeme opname is. Wel zou hij het bewijs anders kunnen waarderen: een informeel gesprekje op de vrijmibo zal minder bewijskracht hebben over de intenties van een bedrijf dan een formele verklaring van de directie bij een persconferentie. Maar dat gaat dan over de inhoud, niet over de vorm.

Er zijn diverse rechtszaken waarbij partijen hebben geprobeerd een geluidsopname van tafel te krijgen met het argument dat deze onrechtmatig is verkregen. Dat wordt echter niet geaccepteerd. De Hoge Raad oordeelde in 1987 dat voor uitsluiting van bewijs sprake moet zijn van een “rechtens ontoelaatbare inbreuk op de privacy, zulks op basis van bijkomende omstandigheden die deze conclusie rechtvaardigen”. Oftewel: een inbreuk op zich is niet genoeg, het moet wel een hele erge zijn.

Op grond van deze uitspraak vond de Amsterdamse rechter dat een gespreksopname tussen een werkgever en werknemer best beluisterd mocht worden. De werkgever zat in een zakelijk gesprek, en een beroep op de privacy is dan niet doorslaggevend.

De rechtbank Groningen formuleerde in 2010 het als volgt:

Of het opnemen van een gesprek zonder dat de wederpartij hiervan op de hoogte is onrechtmatig is, hangt volgens de jurisprudentie af van de omstandigheden van het geval. Dat de opname is gemaakt met het doel deze als bewijs te kunnen gebruiken en het gesprek daarop gericht is geweest maakt het opnemen van dat gesprek, anders dan [de wederpartij] meent, op zich nog niet onrechtmatig. Met betrekking tot het onderhavige gesprek is van belang dat het in een zakelijke setting plaatsvond en “voor zover daaruit in de dagvaarding is geciteerd- niet over zaken ging die de persoonlijke levenssfeer betreffen.

Deze uitspraken laten ruimte open voor uitsluiting van het bewijs wanneer het gesprek zeer persoonlijk is. Ik kan me echter geen situatie voorstellen waarin je zo’n gesprek aan zou willen voeren in een rechtszaak. Wat voor zaak zou dat dan zijn? Héél misschien een rechtszaak over een echtscheiding. Als daar een van de partners in een intiem moment een bekentenis doet, en de andere partner heeft dat opgenomen en speelt dat dan af in de zitting over wie de kinderen krijgt, dan kan ik me voorstellen dat dat niet goed valt bij de rechter. Maar dat lijkt me wel een erg hoge uitzondering.

Arnoud

Geldt de privacywet ook voor overleden personen?

wanted-poster-persoonsgegeven.pngEen lezer vroeg me:

Ons gemeentearchief beschikt over een zeer grote hoeveelheid bronmateriaal over oud-inwoners. Nu wil ik graag een verhaal schrijven over een moordzaak uit 1920 die destijds de gemeente nogal bezighield. Mag ik dat doen en daarbij de naam van de moordenaar en slachtoffers noemen? En kan ik dan ook een foto uit het archief daarbij publiceren? Of geldt de privacywet nog steeds?

Het gebruik van iemands naam in een publicatie valt in principe onder de privacywet, de Wet bescherming persoonsgegevens. Deze eist eigenlijk altijd toestemming van de betrokken persoon. Een naam publiceren zonder toestemming mag alleen in zeer uitzonderlijke gevallen, zo bepaalt de Wbp. De persvrijheid is zo’n uitzondering: als de nieuwswaarde groter is dan het privacybelang van de betrokkene, dan mag je deze publiceren.

Bij een overleden persoon geldt de Wbp echter niet meer. Je mag dus namen en informatie publiceren over deze personen zonder nadere toestemming of een belangenafweging. Alleen als de publicatie óók de privacy raakt van nog levende personen (bijvoorbeeld de kinderen of kleinkinderen), kan alsnog toestemming nodig zijn. Als je bijvoorbeeld vermeldt waar de moordenaar woonde en diens kleinkinderen wonen daar nog, dan zou de privacy in het gedrang kunnen komen.

Voor foto’s geldt het portretrecht. Dit geldt tot 10 jaar na overlijden. Dit is dus een ietwat merkwaardige kronkel: wil je publiceren over iemand die pas 5 jaar dood is, dan mag je wél zijn naam zomaar noemen maar niet zijn foto publiceren.

Bij het portretrecht geldt normaal een afweging van het “redelijk belang tegen publicatie”. Dit is in essentie hetzelfde als bij de uitzondering in de Wbp: als de nieuwswaarde groter is dan het privacybelang van de betrokkene, dan mag je deze publiceren. Echter, als de foto in opdracht van de geportretteerde is gemaakt, dan is toestemming nodig en kom je er niet met “er is geen redelijk belang”.

Een detail is nog dat het hebben van de foto in het archief niet impliceert dat je de foto mag publiceren. Een in 1920 gemaakte foto kan nog prima auteursrechtelijk zijn beschermd, want het auteursrecht loopt tot 70 jaar na de dood van de fotograaf. Als deze laten we zeggen 30 jaar oud was in 1920 en op tachtigjarige leeftijd overleed, dan is de foto pas op 1 januari 2041 rechtenvrij. Ja, 2041.

Het zou kunnen dat de foto door de politie is gemaakt. Dan is publicatie toegestaan mits je de bron noemt (“Foto: Politie Amsterdam, circa 1920”). Bij particuliere fotografen zul je op zoek moeten naar de fotograaf en diens toestemming vragen als je zijn foto’s wilt kopiëren of publiceren. Kun je die niet vinden, dan mag je de foto niet gebruiken. Eventueel kun je bij Foto Anoniem een vrijwaring kopen, maar die is niet goedkoop.

Arnoud

Nee, als webwinkel mag je géén vooruitbetaling eisen

Bij consumentenzaken is het zoeken naar jurisprudentie, want wie gaat er nou procederen over een relatief laag bedrag? Maar dankzij een zekere online fietsenwinkel die het wel vaker op procedures aan laat komen, hebben we er weer eentje bij: een winkel mag niet eisen dat de consument 100% vooruitbetaalt wanneer deze iets wil laten bezorgen.
Een consument had bij deze winkel via internet een Redy freestyler X-ray Booster 20 (dat is een fiets) gekocht voor 159 euro, op zich een gebruikelijke prijs. Na het plaatsen van de bestelling ging er iets mis in de communicatie, want het eerstvolgende ontvangen bericht was een aanmaning tot betaling van het volledige bedrag. De koper reageerde dat hij éérst de fiets wilde, en dan het geld. De winkel wilde eerst het geld en dan de fiets.

De voorwaarden van het bedrijf bepalen:

Betaling dient … of vooraf voor verzending te geschieden, op een door Gebruiker aan te geven wijze in de valuta waarin is gefactureerd, tenzij schriftelijk anders door Gebruiker aangegeven.

en op die grond stapte het bedrijf naar de rechter. Ok, moest dat nu echt, denkt u misschien, maar ik vind het wel handig: nu krijgen we een rechterlijke uitspraak over of dat wel mag, eisen dat mensen vooruit betalen.

Nee, dat mag niet.

De rechter verwijst droogjes naar de wet, artikel 7:26 BW, dat met zoveel woorden bepaalt dat vooruitbetaling van het gehele bedrag niet mag worden geëist. Althans, niet in algemene voorwaarden. Wie expliciet met de winkel afspreekt dat vooruitbetaling ok is, zit daaraan vast. Maar wie alleen in de kleine lettertjes terugvindt dat hij alles vooruit moet betalen, kan met de toverformule “Bij deze vernietig ik uw artikel 6 wegens strijd met dwingend recht” daar van afkomen.

Oh, even voor de duidelijkheid: het is natuurlijk wél legaal om een vooruitbetaaloptie te bieden voor mensen die dat prettig vinden. Zo lang er maar minstens één manier is om achteraf te kunnen betalen.

Natuurlijk is er wel nog steeds een koopcontract, dus de koper zal moeten betalen. Maar dat hoeft hij pas nadat de fiets geleverd is. Wel mag de koper tot en met zeven werkdagen na ontvangst de koop annuleren, zodat hij zijn betaling terug kan krijgen. Hoe dit gaat uitspelen, mag u zelf invullen. En waarom dit bedrijf met zo’n duidelijke wetstekst toch een procedure is gestart, is me een raadsel. Maar dat dacht ik na de TROS Radar-uitzending over het bedrijf ook.

Arnoud

Het Nieuwe Rijden met je iPhone: merkinbreuk?

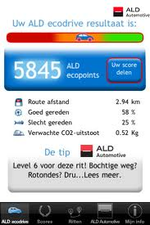
app-ald-ecodrive.pngVolgens mij het eerste vonnis over iPhone apps (via) versus het merkenrecht. Het bedrijf Pardoel had een snelheidsbegrenzer ontwikkeld en deze in de markt gezet onder de naam Ecodrive. Deze naam is ook als woordmerk gedeponeerd. Doel van de begrenzer is te zorgen dat de automobilist milieuvriendelijker (“groener”) gaat rijden.

Het bedrijf Axus had een iPhone applicatie ontwikkeld die “ALD Ecodrive” heette, waarmee je je rijgedrag kunt analyseren en zo milieuvriendelijker kunt gaan rijden. De app was gratis via de Apple Appstore te krijgen, en via www.aldecodrive.nl kun je meedoen aan de “ALD Ecodrive Challenge”, een competitie tegen andere gebruikers.

Pardoel stapte naar de rechter omdat de app hun merk gebruikte, en wel voor sterk gelijkende diensten: een app op een smartphone om milieuvriendelijk te rijden komt immers erg in de buurt van een hardwareapparaat om milieuvriendelijk te rijden.

De rechter oordeelt echter dat geen sprake is van inbreuk, omdat het merk “Ecodrive” naar alle waarschijnlijkheid nietig is. Het is beschrijvend voor snelheidsbegrenzers en -controleapparaten. Axus had namelijk allerlei stukken in het geding gebracht waaruit blijkt dat “ecodrive” een gebruikelijke Engelstalige term is voor milieuvriendelijk rijden, zoals opleidingsinstituut Ecodrive of dit rapport van SenterNovum:

The Dutch Ecodrive programme “Het Nieuwe Rijden” (from hereon “Ecodrive-programme” or “Ecodrive”) is an instrument with the objective of stimulating more energy-efficient purchase- and driving behaviour.

En tsja, als het zó breed gebruikt wordt als algemene term dan heb je geen recht op merkbescherming.

Eerder verloor Pardoel ook een procedure bij de SIDN over de opeising van Ecodrivenederland.nl. De arbiter zei toen:

De termen ‘ecodrive’ en ‘ecodriving’ wordt al sinds vele jaren als beschrijvende aanduiding gebruikt door onder meer de Nederlandse overheid voor activiteiten met betrekking tot zuinig rijden. Ook is de term beschrijvend voor de diensten die de verweerder daadwerkelijk aanbiedt onder de domeinnaam.

In dit vonnis merkt de rechter nog op dat Axus de naam ‘Ecodrive’ niet als handelsnaam gebruikt, ook niet bij de Challenge-site: daar staat die naam alleen als aanduiding van de applicatie, niet als aanduiding van hun bedrijf. En dat is maar goed ook, want als ze wél hun site Ecodrive hadden genoemd, hadden ze het op het handelsnaamrecht waarschijnlijk verloren. Een handelsnaam hoeft namelijk niet onderscheidend of creatief te zijn.

De eis over slaafse nabootsing wordt ook afgewezen, omdat “een software applicatie niet een nabootsing kan vormen van een fysiek product”. In dit geval billijk, maar in zijn algemeenheid lijkt het me wel degelijk mogelijk dat een iPhone app een slaafse nabootsing is van een dedicated hardware kastje. Slaafse nabootsing kán ook tussen websites spelen, zo bleek al eerder. (Kent iemand zulke apps?)

Arnoud

Heise’s alternatieve Facebookknopje

heise-oplossing-facebook-tracking.pngVorige week schreef ik over het Facebook-‘Like’-knopje dat iedereen blijkt te tracken, ook als je niet ingelogd bent of zelfs als je geen lid bent van het sociale netwerk. Deze aanpak is juridisch dubieus, zeker nu er een cookiewet aankomt die dit expliciet gaat verbieden.

In Duitsland lijkt nieuwssite Heise een oplossing te hebben gevonde. Men toont het Facebookknopje pas nadat de gebruiker expliciet hierom gevraagd heeft. En dat klinkt als meer gedoe dan het is: het plaatje rechtsboven laat zien dat je alleen maar twee keer in plaats van één keer hoeft te klikken. De techniek erachter is simpel, de eerste klik gaat naar de Heise-site en die stuurt het Facebook-knopje met al zijn trackingcode terug, waarna de tweede klik dat knopje activeert.

Leuk idee, alleen is Facebook boos. Deze werkwijze zou in strijd zijn met de Facebook Platform Policies, die namelijk vermelden:

8. You must not use or make derivative use of Facebook icons, or use terms for Facebook features and functionality, if such use could confuse users into thinking that the reference is to Facebook features or functionality.

Dit lijkt me een tikje gezocht. Maar in principe hebben ze een punt, want het grijze icoontje ziet eruit als een Facebook-icoon maar de klik gaat niet naar Facebook.

Update (08:54) Heise heeft het grijze knopje aangepast:

heise-facebook-nieuw.png

Later verduidelijkte Facebook-woordvoerder Tina Kulow op Twitter dat de dubbelklik-oplossing op zichzelf prima is, alleen niet met dat grijze icoontje:

Um es klar zu stellen: 2-klick-Button ist nicht ideal – aber kein Problem. Nur ein Like-Button der grafisch so tut als ob er einer ist, ist nicht ok. Das ist alles.

Het zou dus een kwestie moeten zijn van een eigen icoon maken dat aangeeft dat het Facebook-knopje beschikbaar is, zonder dat dit 1-op-1 hetzelfde is als het Facebook-knopje zelf. Dat zal nog lastig worden. Immers, dit was dé manier om zo’n knop te maken, een grijze versie van een knop is de standaardmanier om aan te geven dat iets nu inactief is maar geactiveerd kan worden.

Elk alternatief zal tegen hetzelfde probleem aanlopen. Je moet immers het Facebook-logo gebruiken om aan te geven dat dit Facebook-functionaliteit betreft. De enige oplossing die ik kan zien is het dubbelklikken om alle social media knopjes te activeren, maar dat lijkt me nodeloos nadelig voor andere sites die zich wél netjes gedragen.

Oh, en in diezelfde tweet linkt ze naar een FAQ-pagina met deze fijne paarsebroekenformulering:

Deze standaardgegevens helpen ons jouw beleving te verbeteren afhankelijk van welke browser je gebruikt en of je bent aangemeld op Facebook of niet.

Weet iemand wat dit betekent? Hoe verbetert Facebook mijn ‘beleving’ van Heise.de (wat dat dan ook moge betekenen) door mijn IP-adres, browserdata etcetera te loggen en 90 dagen te bewaren? Het knopje blijft immers hetzelfde, en getargete advertenties op Heise.de van Facebook zie ik niet

Arnoud

Misbruik van bevoegdheid: Ministerpresidentrutte.nl moet naar de staat

ministerpresidentrutte-nl.pngDe Nederlandse staat moet binnen twee weken het internetdomein ministerpresidentrutte.nl in handen krijgen, meldde Nu.nl donderdag. Men won een kort geding over deze domeinnaam van een particulier die deze om onduidelijke redenen had geregistreerd en de domeinnaam alleen gebruikte om door te verwijzen naar het bepaald niet staatsgezinde Klokkenluideronline.nl. (En ik blijf die domeinnaam maar lezen als presiden-trutten-l. Ahem.)

Wat ik zo opmerkelijk vind aan deze zaak, is dat hij expliciet als voorbeeld werd ingezet. De zaak is aangespannen om in de toekomst makkelijker ook andere domeinnamen op te eisen, zo motiveerde de advocaat. Dat is gek: normaal procedeer je omdat je onrecht wordt aangedaan, niet omdat je vonnissen wilt verzamelen om toekomstige domeinnaamhouders bang te kunnen maken. Het beleid van de RVD om “ministerpresident”+naam+”.nl” te hanteren maakt nog niet dat houders daarvan die moeten afgeven, net zo min als ik softwarerecht.nl kan opeisen omdat het mijn bedrijfsbeleid is om domeinnamen met -recht.nl erin te hanteren.

Er moet natuurlijk een juridische grondslag zijn om iets op te kunnen eisen. Het argument van de staat “de houder heeft er geen enkel belang bij, terwijl de staat een heel groot belang heeft” is natuurlijk onzin. Bij domeinnamen werd deze Utrechtse belangenafweging een halt toegeroepen door het Gerechtshof in de Gaos/Passies-zaak. Zolang je niet iemands rechten schendt, staat het je vrij om dingen in eigendom te hebben waar jij geen belang bij hebt en anderen wel. Hoe groot het belang van de gemeente ook is ten aanzien van mijn achtertuin, die is van mij en die blijft van mij – tenzij de met zware waarborgen en een vergoedingsplicht omklede onteigeningswet wordt gevolgd.

De grondslag wordt gevonden in het argument “de domeinnaamhouder maakt misbruik van bevoegdheid door deze domeinnaam te registreren” dat we nog kennen van 112.nl. Daarvan is sprake als men die bevoegdheid niet had kunnen uitoefenen als je kijkt naar de onevenredigheid tussen het belang bij de uitoefening en het belang dat daardoor wordt geschaad (art. 3:13 BW). Daar zit in theorie natuurlijk best wat in, maar gaat het hier ook op?

De domeinnaamhouder blokkeert de informatievoorziening van het publiek aangaande de minister-president, aldus de rechter. Tsja, specifiek op die domeinnaam ja. Maar via Rijksoverheid.nl kan die informatievoorziening nog steeds prima lopen – en trouwens, was het niet de bedoeling dat alle overheidswebsites naar dat domein gingen? Net zoals 112.nl daarheen redirect?

De houder had nog toegelicht, zo blijkt uit het vonnis, waarom hij nu juist deze koppeling naar Klokkenluideronline had doorgevoerd:

Ik had de domeinnaam aan elke andere bewustzijnsverhogende website kunnen koppelen, maar ik heb gekozen voor klokkenluideronline.nl omdat deze website een mooi instapmodel is voor de gemiddelde Nederlander, dus ook de gemiddelde politicus, die in mijn ogen nog in een diepe roes verkeerd. Corruptie, pedofilie, en alles wat het daglicht niet kan verdragen, in Nederland vieren deze zaken hoogtij. Als mensen nu dus via ministerpresidentrutte.nl op zoek gaan naar de website van de rijksoverheid, zal men uitkomen op klokkenluideronline.nl, alwaar men kan beginnen aan de bewustzijnsverhogende reis.

Ehm, juist.

Deze uiting op deze domeinnaam vindt de rechter een “verwarrende situatie” voor bezoekers. Die verwachten een verhaal over M-P Rutte en krijgen een bewustzijnsverhogende website. Maar toegegeven, de link tussen Rutte en de gelinkte site is niet serieus te nemen. En daarmee ontstaat misbruik van bevoegdheid.

Ook handelt hij ‘gewoon’ onrechtmatig: mensen zouden eens kunnen denken dat Rutte iets te maken heeft met de uitingen op Klokkenluideronline, en dat is onzorgvuldig in het maatschappelijk verkeer.

Alles bij elkaar een zeer onbevredigend vonnis. Hoewel ik de uitkomst kan billijken – het is evident domeinkaperij – vind ik wel dat er een duidelijke juridische grondslag moet zijn. En dit is een cirkelredenering: het ‘misbruik’ volgt enkel uit het feit dat de Staat de domeinnaam wil hebben maar hem niet krijgt.

Arnoud<br/> Foto: Minister-president, minister van Algemene Zaken, Rijksoverheid.nl, Creative Commons Zero.

Vacature: ICTRecht zoekt juridisch adviseur certificering

Ingezonden mededeling van wervende aard 🙂
ICTRecht zoekt een medewerker voor het certificeren van websites (ja, nog eentje).

De werkzaamheden bestaan uit controle en beoordeling van meerdere websites per dag, met name webwinkels, op naleving van relevante wet- en regelgeving. Het gaat om een functie van ongeveer 24-32 uur per week, startend met een contract voor een halfjaar, met mogelijkheid tot een vast contract. Werkdagen kunnen in overleg worden bepaald.

Wij zoeken iemand die”

  • “kennis heeft van consumenten-/internetrecht
  • “beschikt over goede communicatieve vaardigheden
  • “leergierig is ingesteld, secuur werkt en beschikt over een gezonde dosis humor

Inhoudelijke vragen kunnen worden gesteld aan Maarten Braun via [email protected]. Sollicitaties kunnen worden ingezonden tot 22 september 2011 naar hetzelfde e-mailadres, dit mag dan t.a.v. Chanty Morata. Graag ontvangen wij hierbij een korte motivatie, je curriculum vitae, je cijferlijst en natuurlijk je contactgegevens.

De gesprekken zullen plaatsvinden in de week van 26 september 2011

Telefonisch zijn wij bereikbaar op 020 663 1941.

Acquisitie naar aanleiding van deze vacature wordt niet op prijs gesteld.

ICTRecht B.V. staat voor deskundig, praktisch en concreet juridisch advies op het gebied van internet en ICT. Wij zijn jong & dynamisch en bieden veel ruimte voor originaliteit en eigen initiatief.

Is Diginotar aansprakelijk voor de schade uit frauduleuze certificaten?

diginotar-subroot-digid.pngAuw. Iraans verkeer naar Gmail kon worden afgetapt dankzij een door Diginotar goedgekeurd certificaat, zo bleek deze week. Alle grote browsers revoceerden meteen het certificaat van Diginotar, hoewel Firefox later een uitzondering maakte voor DigiD. Na enig getreuzel kwam Diginotar-eigenaar Vasco met een verklaring dat men in juli was gehackt, waarna bleek dat in ieder geval de website al jaren kwetsbaar was. En daarna dook nieuws op dat er nog veel meer valse certificaten in omloop waren, waaronder voor anonimiteitsnetwerk Tor. Heeft Diginotar nu een probleem of niet?
Laten we eens doen of de publiciteit niet al genoeg is om het einde van Diginotar als merknaam in te luiden, en de juridische gevolgen bekijken van deze faal. De wet kent namelijk de nodige bepalingen over certificatiedienstverleners, oftewel personen of bedrijven die certificaten afgeven of andere diensten in verband met elektronische handtekeningen verleent, zoals de Telecommunicatiewet ze definieert.

Toen e-commerce een beetje populair begon te worden, ontstond behoefte aan het zetten van digitale handtekeningen. Waarom is mij volstrekt onduidelijk, handtekeningen zijn namelijk zelden tot nooit nodig in het handelsverkeer. Ja, als je een huis wilt kopen, maar dat is nu net een van de weinige dingen die je niet via een internetdienst kunt doen. Maar goed, er moesten digitale, pardon elektronische handtekeningen komen en daar moest dan een hele infrastructuur bij opgezet worden om te kunnen controleren wie die had gezet. Ik ben daar ooit op afgestudeerd maar ondertussen best wel cynisch over het nut van deze hele poppenkast. Waar is de infrastructuur voor analoge handtekeningen?

Afijn, die infrastructuur oftewel PKI is waar Diginotar een rol in speelde. De opzet van deze infrastructuur is hiërarchisch: we vertrouwen een partij met een certificaat omdat de uitgever van dat certificaat zegt dat dat klopt. En we vertrouwen die uitgever omdat ook hij een certificaat heeft waarvan de uitgever zegt dat het klopt. Enzovoorts, enzoverder tot we bij de wortel van deze hiërarchische boom zijn. (Terzijde: informatici tekenen zulke bomen met de wortel aan de bovenkant. Argh.) Diginotar heeft de positie van root CA, wat zo veel wil zeggen als dat wanneer Diginotar het zegt, het klopt. Gewoon, omdat het kanergens ophoudt. (Overigens geldt dit niet voor DigiD, daar is Diginotar ‘slechts’ sub-root onder de Staat der Nederlanden.)

diginotar-certificaat-faal-auw.pngVertrouwen is dus het fundament waar de dienstverlening van een certificatiedienstverleners op stoelt. Immers, een echt certificaat is op geen enkele wijze te onderscheiden van een per abuis of met kwade trouw uitgegeven certificaat. De enige controle is de elektronische handtekening die erbij staat, maar die zegt niets over de inhoud. Het certificaat waar het allemaal mee begon, vermeldde de sites van Google (*.google.com) maar was in gebruik bij een partij die niet Google was. Dat is fataal voor de goede werking van een PKI.

“Gekwalificeerde” certificaten mag je alleen uitgeven als je geregistreerd bent bij de OPTA (wat Diginotar ook keurig is). Een gekwalificeerd certificaat is een certificaat dat uitgegeven is door een geregistreerde partij die zich netjes aan de regels houdt over betrouwbaarheid, en dat aan een persoon gekoppeld is.

Aan een dienstverlener die dergelijke certificaten uitgeeft, worden zware eisen gesteld door de wet en het daarbij behorende besluit. Zo moet je ETSI TS 101 456 naleven en houdt OPTA toezicht. En de wet (art. 6:196b BW) verklaart de dienstverlener aansprakelijk voor alle schade door onjuist uitgegeven certificaten, tenzij zij kan bewijzen dat zij niet onzorgvuldig heeft gehandeld, of als het certificaat ingetrokken was voordat de schade ontstond, of als het certificaat voor een niet in het certificaat vermeld doel werd aangemerkt.

Alleen: de SSL-certificaten waar het om gaat, zijn geen gekwalificeerde certificaten. Daarmee is die bijzonder strenge aansprakelijkheidsregel niet van toepassing. En dan wordt het lastig, want dan is Diginotar juridisch gezien gewoon een club die iets zegt met een digitale handtekening eronder, en tsja, afgaan op wat mensen zeggen is geen reden om ze aansprakelijk te stellen als ze het fout hadden. Anders heb ik nog wel een leuke claim tegen Astro-TV. Voor aansprakelijkheid is meer nodig: je moet een wettelijke norm geschonden hebben (die in direct verband staat met de schade) of je moet maatschappelijk onzorgvuldig hebben gehandeld, oftewel “dit staat niet in de wet maar vinden we toch dusdanig onfatsoenlijk dat je alsnog schade moet vergoeden”.

Bij die onzorgvuldigheidsnorm wegen altijd de exacte omstandigheden van het geval zwaar. Zo zal bijvoorbeeld meewegen wat de oorzaak van de hack is waarmee deze certificaten gegenereerd konden worden. Was men nalatig in het sleutelbeheer? Of was dit een buitengewoon geavanceerde zero-day hack (à la de RSA phish) die niemand had kunnen opmerken? Heeft Diginotar na het ontdekken van de hack alles gedaan om de gevolgen tegen te gaan, of heeft ze juist zitten treuzelen?

Als blijkt dat ze te weinig hebben gedaan, dan kunnen getroffen Gmailende Iraniërs ze aansprakelijk stellen voor hun schade – alleen zal die lastig aan te tonen zijn. Maar ook andere partijen die getroffen zijn door de onjuist uitgegeven certificaten kunnen dit proberen. Zo zou een webwinkel die zijn SSL-certificaat ongeldig ziet worden omdat Mozilla of Microsoft Diginotar niet meer erkent, omzet kunnen mislopen omdat mensen niet meer durven te bestellen door de foutmeldingen die ze dan krijgen. Gemiste omzet is natuurlijk wel lastig om te onderbouwen, maar zoals uit een zaak tussen TROS Radar en een hondenfokker bleek, kan een deskundige worden opgeroepen die de boeken onderzoekt en inschat wat de omzet of winst zou zijn geweest. In de Radar-zaak werd die op een half miljoen euro geschat.

Arnoud

Mag de importeur mij dwingen mijn domeinnaam af te staan?

Een lezer vroeg me:

Ik ben officieel dealer van enkele exclusieve badproducten. Sinds kort heb ik een aparte webwinkel daarvoor opgezet, met de merknaam plus het woord “winkel” in de .nl domeinnaam. Nu kreeg ik van de week een brief van de advocaat van de importeur dat ik binnen 48 uur de domeinnaam moet afgeven, omdat dit merkinbreuk zou zijn. Doe ik dat niet, dan zeggen ze mijn dealercontract per direct op! Kan dat zomaar?

Het gebruik van een merk in je domeinnaam mag als wederverkoper. Daarvoor hoef je geen officieel dealer te zijn: ook als je de producten betrekt via parallelle import van binnen de Europese Unie, handel je legaal en mag je de merknaam gebruiken.

Een belangrijke eis is wel dat je geen verwarring sticht over je relatie tot de merkhouder (zoals Just-Eat ooit deed). Het moet volstrekt duidelijk zijn dat je ‘slechts’ een verkoper bent. Ben je dealer, dan mag je dat natuurlijk melden. Als vuistregel adviseer ik daarbij om altijd de eigen naam het meest prominent te tonen: niet “Welkom bij de Grohe Kranenshop” maar “Welkom bij Jansen Installateur, uw Grohe-specialist.”

Of je nu dus dealer bent of niet, je mag de merknaam gebruiken en je mag dan ook domeinnamen gebruiken met de merknaam erin. Alleen, als de importeur op deze manier dwarsligt dan is het lastig. De importeur heeft namelijk géén plicht het contract met de afnemers te verlengen. Hij mag dus deze oneigenlijke eis doorvoeren, net zoals hij de prijzen mag vertienvoudigen als hij daar zin in heeft.

Natuurlijk mag hij niet eenzijdig het huidige contract opzeggen op grond van deze eis. Deze eis staat er niet in, dus is het geen grond voor ontbinding. Maar als hij écht staat op overdracht dan komt uw nieuwe contract in gevaar. Je kunt dan natuurlijk wel terugvallen op parallelle import, maar dan moet je maar net een goedkope bron in het buitenland weten te vinden. Bovendien verlies je als niet-officiële verkoper wel een hoop status.

Arnoud