Politie pakt Nederlander met bitcoinmining-farm wegens witwassen

bitcoin-cc-by-sa-flickr-zach-copleyDe Nederlandse politie heeft dinsdag een man uit Tilburg opgepakt omdat hij illegaal stroom aftapte voor zijn systemen waarmee hij bitcoins aan het minen was, meldde Tweakers gisteren. Nu is illegaal stroom aftappen strafbaar als diefstal, maar het OM neemt hier het verrassende standpunt in dat meneer hiermee schuldig is aan witwassen. Alleen wát wordt er dan witgewassen?

Bij het misdrijf witwassen (art. 420bis Strafrecht) probeer je de werkelijke aard, de herkomst of vindplaats van een goed (fysieke spullen, maar ook vermogensrechten, en dus ook digitaal geld) te verhullen terwijl je weet dat dat goed afkomstig is uit een misdrijf. Of dat je dat had moeten weten, 420quater.

Wie een vaas steelt en deze probeert te verkopen met een verhaal dat hij deze in de achtertuin opgegraven heeft, is die vaas (en de daarbij behorende opbrengst) aan het witwassen. Ook als je met je crimineel geld naar het casino gaat, de helft op rood en de helft op wit zet en met het resultaat als “winst uit kansspel” probeert weg te komen, pleeg je witwassen. En idem als je een wasserette begint en aan het eind van de maand een zak contant geld in de kas stort als zogenaamd betaald door wassende klanten (de etymologie van witwassen).

Bitcoin is in principe geschikt om vuil geld (door misdrijf verkregen geld) mee wit te wassen. Koop op een louche exchange bitcoins, en ga daar vrolijk mee handelen. Ook kun je misdrijven plegen waarbij je je slachtoffer bitcoins aftroggeld – als losgeld voor hun digitale data bijvoorbeeld, wat nu populair is bij ransomware. Dat is vrijwel automatisch witgewassen, want het is onmogelijk te zien door welke transactie de bitcoins zijn verkregen. Dat geldt ook voor contant geld maar het is veel gemakkelijker bitcoins uit te geven dan niet-triviale hoeveelheden contant geld.

Hier werden echter geen bitcoins gestolen of gebruikt als transactiemiddel in een criminele transactie. Deze Tilburgse man hield zich bezig met het delven (minen) van de digitale valuta, met het scheppen van nieuwe bitcoins. Dat is een dure grap qua elektriciteit, dus dat verklaart waarom hij die heeft gestolen. Maar om dan te zeggen dat daarmee de aldus verkregen bitcoins “afkomstig zijn uit enig misdrijf”?

Theoretisch klopt het: de bitcoins zijn gemáákt middels rekenen aangedreven door de illegale stroom. Een illegale grondstof in je bouwsel stoppen is een vorm van witwassen (gestolen potgrond in je tuin gooien). Maar het voelt wel érg gek. Ik ben héél benieuwd wat de rechter hiervan gaat zeggen.

Arnoud
Mogen Google en Microsoft bij hen gehoste mailboxen doorzoeken?

zoeken-harde-schijf.jpgEen lezer vroeg me:

Enige dagen geleden bleek Microsoft de hotmailaccount van een medewerker te hebben doorzocht omdat vermoed werd dat deze persoon betrokken was bij het lekken van bedrijfsgeheimen. Microsoft verdedigt zich met het argument dat zij deze mail van betrokken persoon wel mocht doorzoeken, omdat er geen gerechtelijke bevel voor nodig was. Apple en Google claimen nu het zelfde omdat de gebruiker de gebruiksvoorwaarden heeft geaccepteerd. Maar mag dit zomaar? Is dit niet in strijd met het briefgeheim?

Strijdig met het briefgeheim is dit niet, want het briefgeheim geldt helaas nog steeds niet voor elektronische communicatie. Al sinds 2000 zijn er plannen dit te veranderen, maar kunnen datagraaien is voor opsporingsdiensten zo’n zware wens dat het elke keer op stevige bezwaren uit die hoek stuit. Plus, de Grondwet zou moeten worden aangepast en dat is een hele procedure.

Microsoft beroept zich vooral op het feit dat de servers bij haar staan. En als eigenaar van een server mag je nu eenmaal in serieuze gevallen kijken welke data erop staat. Bij wijze van analogie: de verhuurder van een garagebox mag deze ook openmaken als hij een brandlucht ruikt, of klachten krijgt dat er xtc wordt gedeald vanuit die box.

Daarbij komt dat in de voorwaarden van Hotmail staat dat Microsoft in een mailbox mag kijken “[to] protect the rights or property of Microsoft or our customers, including the enforcement of our agreements or policies governing your use of the Service;”. Ik las dat zelf altijd als “als je mailbox overlast veroorzaakt dan mogen we daarin kijken”, bv. bij mailbommen of virussen, maar Microsoft leest het nu als “als onze rechten als bedrijf in gevaar komen dan mogen we kijken”. Er staat immers “including” oftewel “onder meer als”. (De voorwaarden van Apple en Google bevatten vergelijkbare clausules.)

Nu is het natuurlijk makkelijk zulke dingen op te schrijven, maar of het dan meteen rechtsgeldig is, blijft een goede vraag. Algemene voorwaarden mogen niet onredelijk bezwarend zijn, en dat betekent onder meer dat er een belangenafweging moet plaatsvinden tussen het belang van de provider om in de mailbox te mogen en het belang van de gebruiker bij zijn digitale privacy. Want hoewel je geen briefgeheim hebt online, heb je wél recht op privacy.

Het belang “uw mailbox is gecorrumpeerd waardoor onze systemen niet meer werken” lijkt me bijvoorbeeld wel goed genoeg om even iemands privacy te mogen schenden en zijn mailbox te repareren. Zeker als de systeembeheerder dan vertrouwelijkheid bewaart over wat hij ziet in die mailbox. Het belang “uw gezicht staat ons niet aan” is bij lange na niet groot genoeg.

Het bedrijfsbelang van Microsoft om haar geheimen te beschermen tegen een potentiële dief? Da’s een lastiger. Ik zeg niet meteen nee maar het riekt wel erg naar eigenrichting. Aan de andere kant, dat mag die garagebox-eigenaar ook als hij zelf een reële inschatting maakt dat er iets illegaals gebeurt in zijn box. En waarom hij wel maar de mailserver-eigenaar niet?

Arnoud

Attentie: 1-aprilgrappen op bedrijfssites zijn een oneerlijke handelspraktijk

1-april-grap-fool-jokeJa, 1 april is een lange traditie in Nederland en ik heb ook regelmatig grappen neergezet hier. Heel leuk allemaal, maar het mag niet. De wetgeving omtrent oneerlijke handelspraktijken verbiedt dit eenvoudigweg. Dat lijkt gek, want juist als het een traditie is zou je zeggen dat de wet daar rekening mee houdt. Maar ja, het gaat om Europese wetgeving en 1-aprilgrappen zijn niet echt een Europese traditie. Bovendien heeft de Europese Commissie weinig gevoel voor humor.
De wet oneerlijke handelspraktijken (geïmplementeerd in artikelen 193a t/m 196 van Boek 6 BW) is strenge wetgeving ter bescherming van consumenten. Doel is te voorkomen dat bijdehante ondernemers de argeloze consument (zoals gedefinieerd in het Gruber-arrest: een persoon met zwakke rechtspositie en gebrekkige juridische kennis, in vergelijking met de bedrijfsmatig handelende wederpartij) misleiden of met valse voorwendselen overhalen. En dat hoeft helemaal geen oplichterij (art. 326c Sr) te zijn: de outlet bij mij om de hoek met “OPHEFmakende UITVERKOOP” schendt de wet, dit wekt valselijk de indruk dat sprake is van een ophefFINGS-uitverkoop en dat mag niet (art. 6:193g onder o BW, zwarte lijst).

Een bekende grap is melden dat men zogenaamd gekocht is of samen gaat met een ander bedrijf. Dit is misleidend, zeker bij een beursgenoteerd bedrijf. Het kan beleggers misleiden die daardoor gaan kopen of verkopen, en beursmanipulatie (wat dit is) is gewoon strafbaar (art. 5:58 lid 1 Wft). “Het was maar een grapje” levert je niet veel sympathie op bij de strafrechter. Zie ook dit vonnis waarin het verweer “dat was ook de grap” (achterin, 2.3.2) bij een beursmanipulatie niet hielp; boete € 384.000. Daarnaast wordt in zo’n bericht vaak valselijk andermans merknaam gebruikt (art. 6:194a sub 2 onder h BW).

Ook worden op 1 april vele nieuwe producten gelanceerd, die dan bij nader inzien een grap blijken te zijn. Heineken had bijvoorbeeld ooit de bierpad, waarmee je zogenaamd bier met je Senseo kon zetten. Zeer serieus gebracht, en daarmee ontstaat bij de consument de indruk dat dit product werkelijk te koop is. Men kan dan afzien van een ‘gewone’ Senseo of biertap aan te schaffen, en daarmee wordt de concurrent geschaad. Zeker nu er valselijk de indruk werd gewekt dat Heineken samenwerkte met Philips (art. 6:194 sub j BW) en er werd ingehaakt op de bekende naam van Senseo® (art. 6:194a sub 2 onder h BW).

Een vergelijkbaar verhaal geldt de autoruit op sterkte van SpecSavers vorig jaar. De consument wordt hier vals geïnformeerd over de aard, samenstelling, hoeveelheid, hoedanigheid, eigenschappen of gebruiksmogelijkheden van het product (art. 6:194 sub a BW). Bovendien werden mensen daar verlokt hun naam en e-mailadres achter te laten, zonder dat de onder de Wbp verplichte privacyverklaring en goedgekeurde doelbinding aanwezig was (art. 8 Wbp). De privacywetgeving heeft, hoe gek dat ook klinkt, geen gevoel voor humor.

Ook de “onbeperkte mailopslag bij Gmail“-actie op 1 april wekte veel verwarring: was dit nu een grap of niet? Nee, maar de lancering op die dag gaf zo veel buzz en discussie dat het wel duidelijk is dat consumenten niet goed kunnen inschatten wanneer iets nu werkelijk een grap is en wanneer niet. En het is precies die gemiddeld oplettende geïnformeerde consument die de Wet oneerlijke handelspraktijken probeert te beschermen.

Daarbij komt dat een 1-aprilgrap zelden expliciet zal melden dat het gaat om een grap. Maar consumentenwetgeving is streng: iedere handelspraktijk waarbij essentiële informatie wordt weggelaten welke de gemiddelde consument nodig heeft om een geïnformeerd besluit over een transactie te nemen, is eenvoudigweg verboden. En het feit dat een actie een grap is, is vrij essentieel om deze als zodanig te kunnen herkennen.

Dus nee. Als bedrijf een 1-aprilgrap maken mag niet, als daardoor consumenten in verwarring kunnen worden gebracht. De enige manier om daar omheen te komen, is óf de grap duidelijk voorzien van een disclaimer (“Let op: 1 april!”) óf de KVK-inschrijving tijdelijk uitbreiden met cabaret of amusement.

Business-to-business 1-aprilgrappen zijn dus wel toegestaan, tenzij je zou betogen dat de zakelijke klant aanspraak kan maken op reflexwerking. Daarover is het laatste woord nog niet gezegd, maar zoals bekend hebben juristen weinig gevoel voor humor dus ik acht de kans reëel dat we hier wel een kort geding of twee over gaan zien.

Arnoud

Moet je aangifte doen over je bitcoinbezit?

bitcoin-cc-by-sa-flickr-zach-copleyDe Amerikaanse Internal Revenue Service (IRS) heeft geoordeeld dat bitcoins in de VS geen valuta, maar bezit zijn, meldde Nu.nl. Hierdoor zullen Amerikanen de waarde van de munt in dollars (op de datum waarop de bitcoins zijn ontvangen) moeten aangeven. Bij ons is vandaag de laatste dag (tenzij je uitstel hebt aangevraagd) om je belastingaangifte te kunnen doen, dus: hoe zit dat bij ons?

De cryptografische munt Bitcoin is juridisch moeilijk in een hokje te duwen, omdat zo ongeveer alles anders werkt dan bij traditionele munten. Formeel is Bitcoin geen ‘geld’: de Richtlijn elektronisch geld eist daarvoor dat er een vordering op de uitgever tegenover staat en dat het geld is geruild voor ander, ontvangen geld. Een prepaid kaart opladen levert dus wél elektronisch geld op, maar bitcoin niet want er is niet echt een uitgever. Ook is de verandering in waarde een lastige factor hierbij.

In 2013 beantwoordde de minister Kamervragen over Bitcoin. Hierin bevestigde hij allereerst dat Bitcoin inderdaad geen geld is (en ook elders niet onder de Wet financieel toezicht valt). Ook valt het niet onder de definitie van “financieel product”, waar onder meer betaalrekeningen, kredieten en verzekeringen onder vallen. In theorie kan het eronder geplaatst worden, want de minister kan bij AMvB bepalen dat andere producten “financieel” zijn.

Wie vermogen of winst verkrijgt met Bitcoins, moet daar wel gewoon aangifte over doen in box 3. Dat geldt immers altijd, ongeacht of je winst of inkomen nu onder de Wft als ‘geld’ telt. Er ontstaat alleen een praktisch probleem als het niet in Euro’s is: wat zijn die Bitcoins nu waard en hoe reken je dat om naar Euro’s? Dit heb je natuurlijk ook met andere valuta. Bij buitenlandse valuta publiceert de Belastingdienst dan ook koerslijsten waarop ik bijvoorbeeld zie dat mijn dollarvermogen (januari 2014) volgens de belastingdienst tegen €0,72732562 per dollar in box 3 moet.

In een Besluit uit 2008 wordt voor lokale valuta (zoals de noppes) bepaald dat je de koers moet nemen van de organisatie. En als mensen zowel geld als noppes als prijs noemen, dan is dat geld de waarde van de noppes. Wie dus zegt “1 BTC of €350”, erkent dat zijn bitcoins €350 het stuk waard zijn – mits dat een reële prijs is. Bij Bitcoin is er geen centrale organisatie, maar wellicht dat daar sites als Bitcoinaverage een objectieve basis kunnen geven.

Het lastige voor de Belastingdienst is natuurlijk dat het best moeilijk te achterhalen is wat iemands Bitcoinbezit is. Daarmee is het nog aardig eenvoudig de belasting te ontduiken, hoewel je dan wel je bankrekening niet moet gebruiken om Bitcoins te kopen of verkopen. Een bedrag ontvangen van een Bitcoinbeurs is bewijs dat je iets met Bitcoins doet, zodat de Belastingdienst best eens kan vragen naar je wallet, en daarin kan gaan snuffelen wat je zoal aan transacties hebt gedaan.

Gewetensvraag: wie heeft zijn Bitcoin-bezit aangegeven of gaat dat vandaag nog doen?

Arnoud

Mag Kliksafe https verkeer openbreken?

kliksafeVia Twitter kreeg ik de vraag:

Kliksafe heeft tegenwoordig een speciaal filter voor HTTPS, waarin ze het verkeer decrypten. In hoeverre is dat toegestaan?

Kliksafe is een aanbieder van gefilterd internet. Wie deze dienst afneemt, kan voorkomen dat er ongewenste websites en diensten opgeroepen kunnen worden. De dienst kent een blacklist, whitelist en contentfilter – dat alle opgevraagde informatie scant die niet van een whitelisted site afkomstig is. (Geblackliste sites kun je natuurlijk niets van opvragen.)

Een handige internetter kan natuurlijk een encrypted verbinding opzetten en zo een dergelijk filter omzeilen. Er valt weinig te contentfilteren als je de content niet kunt lezen. Vandaar dat Kliksafe een https-filter heeft ontwikkeld. Dit filter werkt als een man-in-the-middle: de browser denkt dat hij met de bank of Youtube verbinding maakt, maar in feite gebeurt dat met het filter. Hierbij wordt een sleutel gebruikt die het filter kent, zodat het filter het verkeer kan openmaken. Vervolgens zet het filter een verbinding met bank of Youtube op, waarbij het zich voordoet als de browser. De site heeft dus geen idee dat er iemand tussen zit. Overigens staan banksites op de witte lijst, dus hun verkeer blijft versleuteld.

Het openbreken van dergelijk verkeer is al langer bekend. Bedrijven gebruiken dit nog wel eens om uitgaand werknemersverkeer te kunnen inspecteren op strijd met het bedrijfsbeleid. Of dat mag vraag ik me zeer af. Echter, omdat het decrypten hier gebeurt op speciaal verzoek van de klant zelf, lijkt me er weinig mis mee. Net zoals een slotenmaker best op mijn verzoek mijn voordeur mag openbreken.

Iets dubieuzer wordt het als het gaat om een verzoek van de klant maar niet om zijn eigen verkeer. De internetverbinding kan binnenshuis worden gedeeld, en zo zouden ouders het encrypted internetverkeer van hun kinderen kunnen lezen. Dat voelt ergens toch een tikje gek, net als een slotenmaker inhuren om de afgesloten kast in de kinderkamer open te maken (of een securitybedrijf om een verborgen camera in die kamer op te hangen). Maar dat lijkt me toch vooral een keuze van die klant, en niet iets waar je Kliksafe op kunt aankijken.

Arnoud

De leesbare versus de juridisch bindende algemene voorwaarden maken

pen-contract-ondertekenen-algemene-voorwaardenEen lezer vroeg me:

Je ziet soms websites die hun algemene voorwaarden in een ‘leesbare’ en ‘juridische’ versie hebben. Die laatste is dan uiteraard bindend, maar wat is dan nog de waarde van de leesbare versie?

Algemene voorwaarden zijn, zoals de wet dat omschrijft, “opgesteld teneinde in een aantal overeenkomsten te worden opgenomen”. Zeg maar juridische #include-files. Het idee is dat je dan niet elke keer hoeft te onderhandelen over ondergeschikte punten zoals wie het bezorgrisico draagt of wat de betalingstermijn is.

Meestal héb je niet eens onderhandelingsruimte bij algemene voorwaarden. Zeker bij internetdiensten, daar dien je braaf een vinkje te zetten en verder niet te veel te zeuren over rare voorwaarden. Ze kunnen toch op ieder moment wijzigen. Lekker puh.

Oké dat was een tikje cynisch. Steeds meer bedrijven zien in dat al te eenzijdige en cryptisch-juridisch opgestelde voorwaarden niet handig zijn, en proberen ze dus leesbaar te krijgen. Een manier daarvoor is een ‘vertaling’ naar normaal Nederlands er boven zetten, met dan de opmerking dat deze vertaling niet bindend is. Creative Commons is denk ik de bekendste exponent van deze trend: zij bieden een “voor mensen leesbare”, een “voor juristen leesbare” en een “voor computers leesbare” versie van al hun vrije-inhoudslicenties aan.

Ik vind het een heel goed idee om juridisch bindende teksten voor gewone mensen leesbaar te maken, maar juist weer erg slecht om die leesbare teksten dan als niet bindend te verklaren. Je doet echt iets verkeerd als je doelgroep je juridische tekst niet kan lezen. En een “dit betekent het, maar misschien ook niet, succes met alsnog de juridische tekst ontrafelen” is dan echt een zwaktebod.

In Nederland is er trouwens al een soort van wettelijke plicht om je algemene voorwaarden leesbaar te houden. De wet eist namelijk (art. 6:238 sub 2 BW) bij een overeenkomst tussen bedrijf en consument dat:

… de bedingen duidelijk en begrijpelijk zijn opgesteld. Bij twijfel over de betekenis van een beding, prevaleert de voor de wederpartij gunstigste uitleg.

Het enige probleem hiermee is dat een rechter ook een jurist is, en die zal dus (vrees ik) eerder denken dat een beding duidelijk is dan de gemiddelde internetdienstafnemende consument.

Ik raak er steeds meer van overtuigd dat we een Wet op de cloud moeten krijgen, met daarin onder meer een hoofdstuk met standaardvoorwaarden voor webdiensten. Een wettelijke default EULA of TOS zeg maar, zodat niet iedereen opnieuw zelf het wiel hoeft uit te vinden.

Arnoud

Mag je geld vragen voor foto’s in het publiek domein?

grenscontrole-marechaussee-foto-haagedoorn.jpgEen lezer vroeg me:

Vele musea, beeldbanken, archieven, bibliotheken e.d vragen forse vergoedingen om foto’s te mogen gebruiken op bv. een website. Kunnen ze dat op basis van louter de eigendom van een betreffend beeld, voorwerp of document, als er geen auteursrecht op berust? Het zijn immers veelal openbare archieven met hele oude foto’s.

Het auteursrecht op een foto verloopt zeventig jaar na de dood van de maker. Iets preciezer: op 1 januari van het jaar 70 jaar na het sterfjaar. Van een fotograaf die op 3 mei 1934 overleed, zijn de auteursrechten dus per 1 januari 2005 verlopen. Niet 3 of 4 mei 2004 al dus.

Als het auteursrecht is verlopen, mag iedereen de foto’s verveelvoudigen en openbaarmaken oftewel alles doen dat de Auteurswet normaal verbiedt. Alleen: dan moet je wel beschikken over de foto’s. En daar zit hem hier de kneep, want het museum is de enige met een exemplaar.

Op grond van je eigendomsrecht mag je in principe alles eisen dat je wilt. Dit is bijvoorbeeld hoe de KNVB en de voetbalclubs regels kunnen stellen over uitzendrechten van voetbalwedstrijden: wie die niet accepteert, mag het privégrondgebied van de voetbalclubs (het stadion) niet betreden om te filmen. Alleen: digitale data is geen iets dat je in eigendom kunt hebben. Dus kun je, mag je dan wel regels stellen over de digitale data op je website?

In januari stelde onze HR prejudiciële vragen (zeg maar een juridische hulplijn) aan het Europese Hof over precies deze materie, hoewel dan in de context van databankenrecht. Vliegboer Ryanair wilde niet dat haar prijsinformatie door een online prijsvergelijker werd overgenomen, en beriep zich op het databankenrecht, auteursrecht en haar gebruiksvoorwaarden. Die rechten werden vrij snel van tafel geveegd, maar het Hof van Justitie moet nu zeggen of je (gebruiks-)voorwaarden mag stellen aan het gebruik van een databank waar geen databankrecht op rust, enkel omdat het op jouw server draait.

Ik zou het zelf bijzonder storend vinden als ik een publiek-domeinfoto ergens vandaan pluk en dan een sommatie (of factuur) krijg van een museum of beeldbank. Het hele idee van publiek domein is nou juist dat, eh, het hele publiek hierbij mag.

Arnoud

Mag je docenten opnemen (en al dan niet op Youtube zetten?)

youtube-logo.pngEen lezer vroeg me:

Op onze hogeschool krijgen wij met enige regelmaat klachten van docenten over dat hun (hoor)college’s worden opgenomen. Meestal gaat het dan om mensen die een college opnemen voor studie (later terugluisteren), maar soms komen opnames ook op Youtube terecht. Mag een docent dit verbieden of hiertegen optreden?

Het opnemen van een college of les lijkt me niet snel verboden. De strafwet verbiedt het heimelijk opnemen van gesprekken (art. 139b Strafrecht), maar dat gaat volgens mij veel meer om privégesprekken dan om openbare hoorcolleges of lessen. Bovendien, heimelijk opnemen van gesprekken waar je deelnemer aan bent, valt sowieso buiten het strafrecht. En de luisteraar bij een college is toch een deelnemer, zou ik zeggen.

Een situatie die ik zelf wel eens meegemaakt heb, is dat iemand een opname-apparaatje neerlegt bij mijn lessenaar en dan weer weggaat “want ik heb nóg een college”. Die zou ik dan niet echt deelnemer willen noemen, maar als ik dat apparaatje dan laat liggen en laat opnemen dan mag je veronderstellen dat ik er stilzwijgend mee instem dat ik word opgenomen.

Wat je vervolgens doet met die opname kan wél verboden (onrechtmatig of strafbaar) zijn. Ga je het thuis nog eens naluisteren bij de studie, dan zie ik het juridische probleem niet. Dat zijn in feite audio-aantekeningen dan. Zelfs delen met je studiegenoten zou ik nog net legaal vinden, mits die het ook maar voor studie inzetten. Er geld voor vragen voelt ergens verkeerd, hoewel het zelden zo is dat iets legaal is als je het gratis doet maar illegaal als je er geld voor vraagt.

Zet je de opname op internet, dan loop je al snel tegen het portretrecht van de docent aan. Zeker wanneer je hem of haar gaat afkraken of te kijk zet voor anderen. Hoewel een college normaal openbaar is, trek je het zo een heel andere context in en dan kan de docent op grond van zijn portretrecht daartegen optreden. Ook de school of universiteit kan daar dan wat tegen doen: als goed werkgever moeten ze waken over de privacy van hun werknemers, als die door werkgerelateerd handelen in gevaar komt.

Een school kan in haar reglementen natuurlijk een clausule opnemen over het al dan niet mogen opnemen van colleges. Ik zou daar wel wat moeite mee hebben, omdat het vergaren van informatie een grondrecht is (deel van de vrijheid van meningsuiting) en een opleidingsinstituut die vrijheid niet zomaar even aan banden mag leggen. Als het wordt gekoppeld aan specifieke vervelende toepassingen van de opname (bv. publiceren op Youtube) dan lijkt het me wel legaal, maar gewoon categorisch “Zonder toestemming docent mag geen opname van het college worden gemaakt” zou ik niet legaal vinden.

Eerlijk gezegd weet ik niet goed wat het bezwaar kan zijn tegen opnemen van een college om dit later af te luisteren bij het studeren. Jullie wel?

Arnoud

Gelden de EULA’s van Apple en Microsoft eigenlijk wel bij aanschaf van een nieuwe computer?

safari_license_agreement.jpgEen lezer vroeg me:

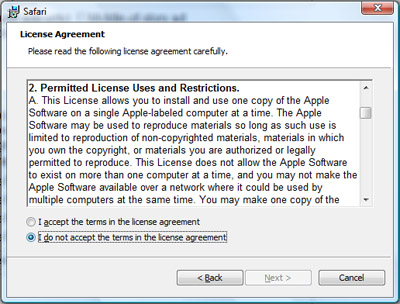
Als ik een MacBook van Apple koop (en die koop omvat de computer zelf inclusief het besturingssysteem), krijg ik de AV van Apple (hun EULA) pas te zien als ik de laptop aanzet. Is dat juridisch wel correct? Je moet toch algemene voorwaarden bij de aankoop ter hand stellen en niet pas na thuiskomst?

Een EULA valt in Nederland onder het regime van algemene voorwaarden. Dat houdt in dat ze al snel van toepassing zijn – meer dan melden en ter hand stellen van de tekst is niet nodig. Daar staat tegenover dat ze niet onredelijk bezwarend mogen zijn (bij consumenten). Dat een EULA in Nederland niet rechtsgeldig is, is dus een fabeltje.

De eis van ter hand stellen houdt in dat je voor of bij het sluiten van de overeenkomst de tekst van de EULA te zien moet krijgen. Slechts wanneer het praktisch gezien onmogelijk is om ze te overhandigen, mag je volstaan met melden dát ze er zijn en waar ze in te zien zijn. De Albert Heijn hoeft dus niet bij de kassa haar voorwaarden uit te delen, maar mag ze bij de servicedesk beschikbaar houden.

De vraag is dus of een computerwinkel vergelijkbaar is met Albert Heijn. Dan is het genoeg om te zeggen “Let op: EULA van toepassing op de software” en deze EULA aan de balie op voorraad te houden. Zijn ze ‘kleiner’, dan moet de EULA uitgeprint meegegeven bij elke aanschaf van een computer.

Gek genoeg is er bij mijn weten geen computerboer die bij aanschaf van een PC of Mac zelfs maar die opmerking plaatst dát er een EULA van toepassing is op de software die je koopt. Op dozen van sommige softwarepakketten (zoals Windows 7) staat het wel op de achterkant, dat lijkt me op zich wel genoeg. Maar bij voorgeïnstalleerde (OEM) software krijg je geen doos, dus ook geen achterkanttekst over de algemene voorwaarden.

Wie dus zwaar op de juridische hand wil zijn, mag nu concluderen dat EULA’s op dergelijke preinstalled software en masse niet bindend zijn.

Je vraagt je af waarom niemand daar ooit een punt van maakt. Omdat niemand wakker ligt van EULA’s? Omdat we gedresseerd zijn op “Accept” te klikken bij het installeren?

Arnoud

Wat is beter: een telefoonnummer of een socialemediaaccount?

aansluitpunt-muur-telefoon-adsl.pngEen lezer vroeg me:

Als ik het goed begrijp, moet ik op onze webshop een telefoonnummmer vermelden. Ik heb daar moeite mee, want bellen is erg storend voor mijn werk. Wel houd ik de hele dag Twitter en Facebook in de gaten, en zal ik binnen een uur of zo reageren. Waarom vindt de wet dat niet genoeg?

De wet eist inderdaad expliciet dat aanbieders van internetdienstverlening (zoals webshopeigenaren) een telefoonnummer vermelden op hun site. Art. 3:15d BW formuleert het zo:

gegevens die een snel contact en een rechtstreekse en effectieve communicatie met hem mogelijk maken, met inbegrip van zijn elektronische postadres;

Dat hieronder ook een telefoonnummer valt, werd in 2008 bevestigd door het Hof van Justitie. En vanwege dat “met inbegrip” concludeerde dat Hof dat je náást e-mail een telefoonnummer moest publiceren. En uiteraard opnemen als men daarheen belt, hoewel binnen het redelijke: niemand verwacht dat een winkel om 3 uur ’s nachts telefonisch bereikbaar is.

Het argument hierbij is dat e-mail minder direct is dan de telefoon. Wie een probleem heeft met zijn bestelling, wil soms direct contact om live uit te kunnen leggen wat het probleem is. Dat kan per telefoon, maar een mail die een dag later wordt beantwoord is niet genoeg. Een chat of contactformulier mocht wel – mits men maar binnen 30 tot 60 minuten reageert op vragen daarin.

Vandaag de dag zou je die norm best door kunnen trekken naar sociale media. Als je daar bovenop zit, en dus binnen 30 tot 60 minuten reageert op vragen en klachten, dan heb je niet óók nog een telefoonnummer nodig.

Tegelijk voel ik er wel een beetje huiver bij: ik vind het persoonlijk best irritant om berichtjes in een chat te typen. Je moet maar net afwachten wanneer je een reactie krijgt en of ze je bericht hebben opgevat zoals je het bedoelde. Aan de telefoon hoor je zoiets, en je kunt direct inbreken en corrigeren. Plus, 30 minuten lag in de conversatie is buitengewoon irritant, zeker als je met een acuut probleem zit.

Wat vinden jullie? Is de telefoon superieur aan Twitter/Facebook/chats voor klantenservice?

Arnoud