Vijf cloudzaken die belangrijker zijn dan de Patriot Act

cloud.pngWe gaan naar de cloud maar oh jee dat mag niet want de Patriot Act. Het meest gehoorde bezwaar tegen dienstverlening uitbesteden aan een cloudprovider. Met de Patriot Act in de hand kan de FBI ongegeneerd snuffelen in clouddata, ook als het gaat om Europese persoonsgegevens. En daarmee handel je in strijd met onze Wbp. Oh jee. Ja, toegegeven dat is een probleem. Maar in de praktijk heb ik dit nog nooit tot een écht conflict of overheidsoptreden zien leiden. Maar wat er wél in de praktijk misgaat, zijn deze vijf dingen.

  1. Data-export: ben je in staat je data te exporteren in een formaat waar je ook werkelijk mee kunt werken? Of zit alles ‘opgesloten’ in het formaat van de cloudleverancier en moet je met copypaste vanaf het scherm alles over zien te zetten naar je nieuwe leverancier?
  2. Continuïteit: wat ga je doen als de dienst niet meer beschikbaar is? Is er een lokale backup of een alternatief waarmee je tijdelijk door kunt? En vooral: wat ga je doen als de dienst ermee stopt, bv. vanwege faillissement of overname+stekkeruitname. Menig clouddienst(je) blijkt ineens verdwenen omdat de achterliggende startup er geen geld meer voor heeft.
  3. Beschikbaarheid: flauw maar wél belangrijk. Als een dienst er niet is terwijl je daar wel op rekent, dan gaat het mis. Heb je een Service Level Agreement afgesloten? Staan daarin de kerncijfers en prestatie-indicatoren die je echt nodig hebt? 99% uptime betekent 3,5 dag downtime per jaar. Dat klinkt misschien als te overleven, maar wat als dat elke week 2x een half uur storing midden op de dag is? En staat er echt een boete in het contract, of krijg je 1/30e van de maandelijkse vergoeding terug? En wat héb je daaraan?
  4. Datalekveiligheid: een species van beveiliging in het algemeen natuurlijk. Maar wel een belangrijke, want een datalek levert je een forse hoeveelheid slechte publiciteit op. En wanneer de Europese Privacyverordening van kracht wordt, komen er boetes op het laten lekken van persoonsgegevens. (Ook andere data wil je natuurlijk niet laten lekken, maar dan moet je de boete zelf contractueel afspreken.)
  5. Voorwaarden-billijkheid: de algemene voorwaarden van veel cloud- of SaaS-diensten zijn erg eenzijdig of bevatten opmerkelijke clausules. Zo wordt vaak tussen neus en lippen door een onbeperkt gebruiksrecht op de klantdata opgevraagd (nog net niet “Wij mogen uw foto’s op t-shirts verkopen” maar het scheelt niet veel) en

Missen jullie nog dingen? Wat zijn jullie problemen met clouddienstverleners, of juist met hun klanten?

Arnoud<br/> PS: meer weten over cloud, security & continuïteit? Kom naar onze training op 11 februari!
Microsoft verwijdert Tor-software in strijd tegen botnet, mag dat?

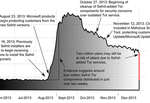
microsoft-botnet-tor-sefnit-bestrijdingOm het Sefnit-botnet tegen te houden, heeft Microsoft op zo’n twee miljoen computers de anonimiteitssoftware Tor verwijderd, zo las ik bij Daily Dot (via). Sefnit communiceerde via het Tor-netwerk waarmee een hoog niveau van anonimiteit kan worden behaald. Toen Microsoft dit doorhad, was het een kwestie van de Tor software toevoegen aan de detectie van haar Safety Scanner en zien hoe het aantal installaties achteruit ging. Maar mag dat?
De reden dat Tor wordt verwijderd, is omdat oude versies daarvan lek blijken te zijn, en daardoor eenvoudig te infecteren door het botnet. Zo te lezen worden enkel die oude versies geraakt, wie een recente versie van Tor heeft, zou nergens last van moeten hebben.

In Nederland hebben we het concept zaakwaarneming: “Het zich willens en wetens en op redelijke grond inlaten met de behartiging van eens anders belang” zonder daartoe bevoegd te zijn, artikel 6:198 BW. Het standaardvoorbeeld is bij de afwezige buren het overkokende pannetje melk van het gas halen, waarbij het zelfs toegestaan is de achterdeur te forceren. Maar het principe geldt voor alle soorten handelingen, dus er is geen principiële reden waarom het niet zou gelden op computers of internet.

Wel geldt er een noodzakelijkheidsvereiste en een proportionaliteitsvereiste. Je moet niet anders kunnen, dus de buren moeten écht met vakantie zijn en er moet niemand zijn die snel de sleutel kan pakken. En je mag niet verder gaan dan nodig om direct de situatie op te lossen; het huis voorzien van brandmelders en blusinstallatie gaat te ver en is dus geen zaakwaarneming.

In 2010 verwijderde de politie de Bredolab-botnetsoftware van geïnfecteerde computers, na toegang te hebben gekregen tot command&control servers daarvan. Ook daar kon ik niets anders bedenken dan zaakwaarneming om dit te rechtvaardigen.

Microsoft zou wellicht nog kunnen zeggen dat zij via de EULA van Safety Scanner het recht heeft dit te doen. Die zegt immers

The software will check for and remove certain high severity malicious software (“Malware”) stored on your device when you select this action. …
The software will only remove or disable low to medium severity Potentially Unwanted Software if you agree.

Maar is dat genoeg? We hebben immers een cookiewet die expliciete toestemming eist (oftewel niet slechts in een EULA of privacyverklaring opgeëist) voordat je gegevens mag opslaan of uitlezen via een netwerk. Oh, hee, dat is wel apart: het verwijderen van gegevens staat daar niet bij. Dan val je terug op de algemene regel dat er een grond moet zijn, en een EULA kan op zich best een grond geven om acties op een computer uit te voeren.

Dus hm. Het lijkt te mogen, zeker gezien die EULA. Maar toch voelt het als erg vérgaand. Zeker als (wat me niet duidelijk is) het om Tor als zodanig gaat, in plaats van enkel om geïnfecteerde versies van Tor. Het verwijderen van geïnfecteerde software vind ik minder ernstig dan het verwijderen van infecteerbare software.

Update: in de comments wordt gemeld dat het hier enkel ging om Tor-installaties die meegekomen waren met de Sefnit-malware. Andere versies (en waarschijnlijk zelfs de betreffende versie als deze anderszins geinstalleerd was) werden met rust gelaten.

Arnoud

Wanneer is een blogger journalist?

Bloggers zijn net zo hard beschermd als journalisten onder de wet, las ik bij BoingBoing. Een Amerikaanse hogerberoepsrechtbank bepaalde dat een onderscheid tussen massamedia (“institutional speakers”) en andere meningsuiters onwerkbaar is. Daarmee won de blogger een geschil over smaad. Ik blijf het gek vinden dat zoiets nieuws is. Journlistiek is immers geen beroep maar een handelwijze.
De wet kent geen speciale regels die alleen voor journalisten gelden. Ook een politieperskaart geeft geen speciale rechten – behalve dat je dan afgezette plaatsen mag betreden bij bv. calamiteiten. De vrijheid van meningsuiting is een grondrecht, en dat grondrecht geldt voor alle burgers. De wet kent dan ook geen definitie van journalistiek, maar alleen van de vrijheid van meningsuiting in het algemeen.

De meest expliciete definitie is die van het Europese Hof in het Satamedia-arrest:

[Van journalistiek is sprake] bij de bekendmaking aan het publiek van informatie, meningen of ideeën tot doel hebt, ongeacht het overdrachtsmedium. Deze activiteiten zijn niet voorbehouden aan mediaondernemingen en kunnen een winstoogmerk hebben.

Ook een burger of groep mensen met een website vallen onder deze definitie. Eerder had onze Hoge Raad in het arrest Van Gasteren/Hemelrijk geconstateerd dat:

Inmiddels kan echter (mede) door de opkomst van het internet niet nauwkeurig meer worden omschreven wat in de hier bedoelde zin is te verstaan onder “de pers” omdat daardoor ook voor particulieren de mogelijkheid is ontstaan zich buiten de tot dan toe bestaande media tot een breed publiek te richten.

En het Gerechtshof Arnhem kwam in een zaak over Flitsservice.nl met de conclusie dat de term journalistiek ook geldt “voor degene die op een daarvoor ingerichte en aan het geinteresseerde publiek bekende internetsite berichten, opinies en foto’s plaatst met het doel dat publiek over het desbetreffende onderwerp te informeren”.

Het maakt dus niet uit of je je beroep maakt van journalistiek bezig zijn, of dat je dat voor de lol doet. En ook niet of je dat op gedrukt papier doet dan wel op een blog (of op Twitter). Journalist ben je niet, journalistiek doe je.

Journalistiek doen wil echter niet zeggen dat alles mag. Je moet ook dan rekening houden met de belangen van anderen. Zo kun je iemands privacy schenden of smaad plegen door over een persoon te schrijven. Je kunt strafbare feiten plegen bij je onderzoek (of bij de publicatie daarvan). Daarom vind ik het niet heel verrassend dat een blogger voor smaad aangeklaagd wordt. Het kan zijn dat hij wint of verliest – maar of hij van journalistiek zijn beroep heeft gemaakt, is daarbij irrelevant.

Waarom het dan toch nieuws is, zo’n zaak? Geen idee eigenlijk. Ik vermoed omdat het iets met internet is, waardoor het als nieuwig/verrassend feitje gebracht kan worden. De ondertoon bij zulke berichten is vaak “voor de eerste keer bepaalde de rechter dat”. Wat vaak onzin is. Maar ja.

Arnoud

Ik moet mijn vrienden opschonen van mijn baas!

facebook-upload.pngEen lezer vroeg me:

Mijn vriendin werkt bij een kinderdagverblijf waar de directeur iedereen heeft gesommeerd alle ouders van hun Facebooknetwerk te verwijderen. Verder moet je profiel zo veel mogelijk afgeschermd en mag je niet vermelden dat je werkt bij dit KDV. Dit naar aanleiding van een klacht van een ouder dat een collega een foto van haar werk (met kinderen erop) had geplaatst. Kan de werkgever dit zo eisen?

Een werkgever mag eenzijdig instructies geven over hoe het werk wordt uitgevoerd, en hoe de “goede orde op de werkvloer” moet worden behouden. Op die grond kan een werkgever dus reglementen uitvaardigen over internetgebruik, privékilometers met de bedrijfsauto of zelfs het dragen van een stropdas.

Daar zitten wel grenzen aan. De privésfeer van de werknemer is er zo eentje; wat de werknemer thuis of in privéverband doet heeft in principe niets met het werk te maken. En als het niet over het werk gaat, dan valt dat buiten de instructiebevoegdheid.

Echter, je kunt je afvragen of Facebookgedrag van werknemers wel echt altijd “in privéverband” is wanneer het gedrag aan klanten of collega’s raakt. Foto’s of informatie van de werkvloer publiceren is niet echt een privézaak, helemaal niet als daar klantgegevens (of gezichten van kinderen van klanten) op zichtbaar zijn. Daar kan de werkgever dus wel degelijk wat van zeggen, en het lijkt me dat de directie van een KDV best kan zeggen dat werknemers geen foto’s van kinderen mogen publiceren.

De instructie om je Facebook te ontklanten gaat nog een paar stapjes verder. Die instructie is niet relevant voor de klacht of het probleem, maar probeert toekomstige aanverwante problemen op te lossen (bv. geroddel over ouders, ruzieën met ouders, delen van privéinformatie van ouder A met ouder B of een publieke statusupdate, etc).

Op voorhand en zó rigoreus een instructie geven gaat me nogal ver. Zeker omdat dit dieper in de privésfeer raakt dan enkel “geen foto’s van kinderen publiceren aub”. Mensen kunnen gewoon bevriend zijn met ouders, om eens wat te noemen.

Iets proportioneler lijkt mij een set instructies over wat je wel en niet over je werk mag publiceren en hoe om te gaan met ouders op sociale netwerken. Bijvoorbeeld: doe geen werkdingen op en bespreek geen werk via Facebook. Wie dan echt bevriend is kan nog steeds praten over andere dingen.

Wat vinden jullie?

Arnoud

Opschorten van een betaling via Afterpay

bonnetjes-btw-ontvangst-betalen-bewijs-rekening-kassabon.jpgEen lezer vroeg me:

Laatst kwam ik bij een webwinkel de optie tegen om via het bedrijf Afterpay achteraf te betalen per acceptgiro. Van de site begrijp ik dat Afterpay het geld meteen betaalt aan de winkel en het dan zelf gaat incasseren bij jou. Maar heb ik dan een overeenkomst met Afterpay of met de webwinkel? En wat gebeurt er als ik het product wil retourneren (Wet koop op afstand) of ontevreden ben over wat de winkel doet, moet ik dan nog steeds die betaalovereenkomst met Afterpay nakomen?

Als je bij een webwinkel iets koopt, dan heb je een koopovereenkomst met de webwinkel. Je moet dus aan de winkel betalen. Dat de winkel de betaling via een derde laat lopen, verandert daar in principe niets aan. De winkel blijft de partij die moet leveren en moet zorgen voor een goed product, en de consument blijft zijn recht van retour en zijn aanspraak op een conform product behouden.

De juridische constructie die Afterpay gebruikt, heet de cessie, art 3:94 BW. De winkel draagt zijn vordering op naam (zoals dat heet) over aan Afterpay, Afterpay betaalt een vergoeding en mag vervolgens de vordering incasseren, desnoods bij de rechter. Wie juridisch Latijn spaart: de winkel heet de cedent, Afterpay heet de cessionaris en de consument is de cessus. (Ja, heb ik ook moeten opzoeken.)

Een vordering overdragen mag, hoewel dat wel gemeld moet worden aan de partij die moet betalen, de cessus dus. Daarbij zijn er twee smaken: de “openbare cessie” en de “stille cessie”. Hier zitten genuanceerde juridische verschillen tussen, maar in beide gevallen komt het erop neer dat de verkoop op schrift gesteld moet worden en dat de debiteur gemeld moet worden dat de vordering is overgedragen. Een belangrijke in beide gevallen is overigens nog dat bij het sluiten van de overeenkomst de mogelijkheid van cessie gemeld moet zijn, formeel moet de debiteur instemmen met de cessie. Maar wie zelf Afterpay kiest, weet (moet weten) dat er een cessie gaat plaatsvinden.Cessie van een geldvordering mag eigenlijk altijd, tenzij afgesproken is van niet (art. 3:84 lid 1 en 2 BW).

In de normale situatie gaat dit goed. De winkel verkoopt zijn geldvordering op jou aan Afterpay, waardoor de winkel dus zekerheid heeft over zijn inkomsten. Afterpay heeft nu het incassorisico (hoewel ze een kredietcheck doen en mensen weigeren die daar negatief uit komen) maar krijgt een bedragje per transactie bij wijze van compensatie voor dit risico.

Maar als de overeenkomst wordt opgeschort (of ontbonden, via de Wet koop op afstand bijvoorbeeld) dan kan de cessionaris niet zomaar meer doorgaan met de incassoprocedure, art. 6:145 BW (zie ook Wibier p. 33). Logisch ook, want het doet gek aan dat een winkel bij opschorting géén geld meer mag vorderen maar een koper van diezelfde vordering nog wel. Je hebt dus weliswaar een betaalverplichting aan Afterpay maar de koopovereenkomst blijft gesloten met de winkel.

Arnoud

Mijn router heeft een backdoor, mag ik mijn geld terug?

ziggo-modem-wifi.jpgEen lezer vroeg me:

Ik las op Tweakers dat mijn oude router een backdoor bevat. Dat is natuurlijk niet wat ik mocht verwachten, dus kan ik nu bij de winkel mijn geld terug vragen?

Een product zoals een router moet aan de redelijkerwijs gewekte verwachtingen voldoen. Dat heet de conformiteitseis, soms ook wel de wettelijke garantie genoemd.

Een router die niet routeert, is niet conform de verwachtingen. Die mag dus terug, en de winkel moet deze herstellen of een vervangend product geven. En lukt dat niet, dan heb je recht op je geld terug.

Maar niet elke verrassing bij het product is een conformiteitsgebrek. Zo hadden we ooit de discussie over IPv6 versus conformiteit in de context van netneutraliteit; die zou je ook hier kunnen voeren. Mag je anno 2014 van een router verwachten dat hij een IPv6-netwerk aan kan? Natuurlijk, als het op de doos staat dan moet hij dat doen. Maar als er niet over v4 of v6 gesproken wordt, wat mag je dan verwachten?

Je moet dan gaan kijken naar wat de stand der techniek is, wat gebruikelijk is in de markt, oftewel wat de redelijke verwachting mocht zijn bij dit soort producten. Prijs en doelgroep tellen mee. Een simpel routertje van €10 zal minder kunnen dan een topmodel van een als innovatief bekendstaand bedrijf. En bij dat simpele routertje mag je dan ook eerder storingen of problemen verwachten.

Onbedoelde backdoors zou ik in eerste instantie niet meteen als conformiteitsgebrek zien. Fouten worden overal gemaakt, en zeker bij IT-producten. Het is bekend dat dat kan gebeuren, en dat weegt mee bij het bepalen van de verwachtingen.

Een opzettelijk ingebouwde backdoor wordt een ander verhaal. Daarmee introduceert de fabrikant opzettelijk een beveiligingslek of kwetsbaarheid, en dat kan toch niet de bedoeling zijn. Maar bewijzen dat de backdoor opzettelijk ingebouwd was, lijkt me niet echt haalbaar.

Arnoud

Mag een reparateur zomaar rondkijken in de bestanden op je pc?

Een lezer vroeg me:

Is het een reparateur van een pc toegestaan om in de bestanden op de pc rond te snuffelen? Er kan vertrouwelijke of zelfs beursgevoelige informatie op staan. Maar reparateurs vinden af en toe ook ranzige inhoud die aan de politie wordt gerapporteerd. Dat is dus kennelijk wel toegestaan. Waar liggen de grenzen?

Als je een PC ter reparatie aanbiedt, dan is het logisch dat de reparateur kennis neemt van bepaalde informatie of onderdelen als dat relevant is voor de inhoud.

De wet noemt hier geen expliciete grenzen. De enige relevante grens die ik kan bedenken, is die van de zorgplicht die je in acht moet nemen. In de wet staat dat je moet werken als een goed opdrachtnemer. Een goed opdrachtnemer respecteert de privacy van zijn klant, dus die gaat niet snuffelen in bestanden en kopieert ook geen foto’s uit de map c:\documenten\privé\mijnvrouw\naakt.

Toch kan het gebeuren dat je als opdrachtnemer dingen tegenkomt, bv. omdat ze op het bureaublad staan waar je ze niet kunt missen, of omdat je tijdens bestandsherstel de inhoud langs ziet komen. Daar is dan weinig aan te doen. Wel moet je dan geheimhouding betrachten over wat je ziet.

Zie je iets strafbaars, dan mag je daar aangifte van doen. Dat staat los van die zorgplicht, het recht aangifte te doen als je kennis hebt van een strafbaar feit bestaat altijd.

Aangifte is niet verplicht, behalve bij een beperkte set misdrijven die je zelden tegen zult komen bij pc-herstel. Als reparateur kun je er dus voor kiezen om niets te doen met strafbaar materiaal dat je aantreft. Maar besluit je wel aangifte te doen, dan is er niets dat je tegenhoudt.

Arnoud

Hoe gaat de rechter om met bewijs waarvan het origineel kwijt is?

harde-schijf-harddisk-image-bits-bytes.pngEen lezer vroeg me:

Bij forensisch onderzoek wordt altijd eerst een forensische kopie van het digitale bewijsmateriaal gemaakt. Maar wat nu als de originele datadrager fysiek verloren is gegaan? Hoewel er vaak nog wel dingen terug te halen zijn, kan het goed zijn dat niet meer onomstotelijk te is bewijzen dat origineel en kopie 100% identiek zijn.

De term “bewijs” kennen we uit de wetenschap. Als iets bewezen is, dan is het zo. Daar kan geen twijfel over zijn; wie het wil verifiëren kan zijn gang gaan want een wetenschappelijke stelling moet falsifieerbaar zijn. Ik werd vroeger aan de TU doodgegooid met discussies over dat je van software kunt bewijzen dat deze foutloos is. Of dat kan, weet ik nog steeds niet, maar ik heb er wel een onbedwingbare neiging aan overgehouden om bij elke IT-gerelateerde kwestie te gaan zoeken naar foutjes, afwijkende situaties, uitzonderingen en bijzondere gevallen.

Het recht is echter geen wetenschap en hanteert dan ook niet die wetenschappelijke definitie. Iets bewijzen in het recht komt neer op de rechter mee laten gaan in jouw standpunt, meer niet. Hij moet er redelijkerwijs van overtuigd zijn dat je gelijk hebt.

Of nou ja, in het civiele recht – wat wij hier meestal bespreken. Dus wanneer is er sprake van een contract, wanneer is er schade aangericht, wie is aansprakelijk voor welke handeling, etcetera. In het strafrecht (foei je gaat de cel in als je dat doet) geldt een strengere regel: wettig en overtuigend bewijs. De rechter moet ervan overtuigd zijn dat de verdachte schuldig is, er mag geen redelijke twijfel meer zijn.

De wet eist nergens dat bewijs volgens de hoogste normen van forensisch onderzoek wordt geleverd. Bewijs wordt niet op voorhand uitgesloten omdat het elektronisch is of dat NFI normen niet gevolgd zijn. (Overigens is er geen NFI norm over onderzoek aan harde schijven.) De rechter bekijkt en beoordeelt wat hem wordt voorgelegd, en of het nu op een bierviltje staat of op een CD-ROM zal hem in principe worst wezen.

Bij ICT-zaken zal het vrijwel altijd aankomen op verklaringen of rapporten van deskundigen. Die deskundige kan bijvoorbeeld een PC onderzoeken en op basis daarvan zijn conclusies trekken op basis waarvan de rechter zich kan laten overtuigen. Een naar forensische normen correct uitgevoerd onderzoek is niet eenvoudig van tafel te krijgen, en dat is natuurlijk een belangrijk stuk meerwaarde.

Maar het gaat bij bewijs niet alleen om de technische sporen. Minstens zo belangrijk is de vraag wat deze in context betekenen. Rechters kijken dan ook altijd naar zaken zoals: wat voor soort acties zijn er vanaf de PC of het netwerk in kwestie gepleegd, had de verdachte daar iets bij te winnen en past het bij wat we nog meer van de verdachte weten?

Zo riep een verdachte in een oplichtingszaak dat een hacker (ja sorry, zo noemen ze dat in de rechtspraak) vanaf zijn PC de betreffende spullen op Marktplaats.nl had aangeboden. Terecht gelooft de rechter daar geen bal van: waarom zou die hacker dat doen, laat staan onder vermelding van het bankrekeningnummer van de verdachte? En waarom stortte de verdachte het geld niet terug als hij niet zou weten waar dat vandaan kwam?

In een andere, m.i. bijzonder kwalijke zaak werden op een PC versleutelde kinderporno-bestanden aangetroffen. Het leek de rechtbank duidelijk dat hier geen derde bezig was geweest. Waarom zou die a) kinderporno uploaden naar die PC b) dat encrypten met een wachtwoord dat bestond uit sigarettenmerk en geboortejaar van de verdachte en dan c) het icoon van het encryptieprogramma (Privacy Master) op de desktop zetten waar de verdachte het meteen zou zien? Los van het feit dat geen sporen van computerinbraak waren aangetroffen. Het verweer dat het dan misschien de dertienjarige zoon(!) van de verdachte zou zijn geweest, werd eveneens niet aanvaard.

Afijn. Sorry, dit was even een stokpaardje waar ik wat over kwijt moest. Maar het is wel relevant voor het antwoord: in een geval waarin de bron verloren is, zal de rechter dus niet automatisch zeggen “sorry, het bewijs is onverifieerbaar en doet dus niet meer mee”. Hij zal kijken naar de omstandigheden, de redenen voor vernietiging, de zorgvuldigheid van het onderzoek, de reputatie van de onderzoeker en hoe het bewijs past in het overige bewijs dat is overlegd.

Arnoud

Aansprakelijk voor je algoritmes

uploading.pngWie anderen informatie op zijn site laat plaatsen, is daarvoor niet aansprakelijk mits hij snel ingrijpt bij klachten. Echter, dat geldt alléén voor de user-generated content als zodanig. Wat je zelf daar vervolgens mee doet, al dan niet met een algoritme, komt alsnog voor je eigen rekening. Dat maak ik op uit een vonnis van eind vorig jaar over nieuwssite De Nieuwe Krant.

De site liet gebruikers nieuws plaatsen, en daarbij werden langs geautomatiseerde weg populaire artikelen geselecteerd en op de homepage geplaatst. Toen (uiteraard) Cozzmoss dat ontdekte, volgde gelijk een forse claim. DNK wilde dit pareren met een beroep op het beschermingsregime voor tussenpersonen (hosters): zij plaatste niet zelf de artikelen maar liet gebruikers dat doen, en ze reageerde adequaat op klachten. Dat er artikelen van Cozzmoss-achterban op de homepage kwamen, kwam uitsluitend omdat een algoritme dat volautomatisch bedacht. DNK had daarmee niet zelf redactionele invloed op deze selectie.

De rechtbank haalt uit het Europese eBay-arrest dat een tussenpersoon volstrekt neutraal moet zijn en geen controle mag hebben over wat waar terecht komt. Dat is op zich juist, maar de rechter concludeert dat het hebben van een selectie-algoritme controle oplevert. Dat bouw je zelf, dus bepaal je zelf wat er op je site komt.

Daarbij komt dat DNK de mogelijkheid had om het algoritme zodanig aan te passen dat inbreukmakende artikelen van het algoritme werden uitgesloten, maar dat zij van deze mogelijkheid geen gebruik heeft gemaakt omdat de software daarvoor te duur was. De rechtbank is van oordeel dat DNK aldus het algoritme heeft bedacht, heeft toegepast en in staat was om dit aan te passen zodat vastgesteld kan worden dat DNK controle had over de van andere afkomstige informatie.

Het is wel érg makkelijk om te zeggen dat je ‘controle’ hebt en het algoritme had kunnen aanpassen om zo inbreukmakende artikelen weg te laten. Ik zou niet weten hoe dat moet; het eerste algoritme dat me kan vertellen “stop, dit is van de Volkskrant” moet nog gemaakt worden volgens mij.

Bovendien, we hebben ook nog het Google Adwords-arrest: daar ging het om advertenties van users die vervolgens middels een Google-algoritme hier en daar getoond worden. Google was daar een passief doorgeefluik omdat ze niet zelf selecteerde wat waar moest komen, dat deden de adverteerders immers. Wat is het verschil tussen Adwords op de Googlezoekresultatenpagina en nieuwsberichten op een nieuwssite-homepage?

Het past in de lijn die we kennen uit het 123video-vonnis en eerder Galeries.nl, waarbij het beheer ook enigszins actief modereerde, hoewel dat daar handmatig gebeurde.

Ik moet zeggen dat ik in dubio zit. Dat handmatig modereren/kiezen aansprakelijkheid oplevert kan ik ergens begrijpen, hoewel me dat wel steekt omdat modereren juist maatschappelijk zeer wenselijk is om je site netjes en nuttig te houden. Maar als je zegt, inzet van een selectie-algoritme leidt óók tot aansprakelijkheid dan wordt de ruimte wel héél erg beperkt. Een spamfilter is ook een algoritme. En willekeurig de site van een van je bloggers uitzoeken en op je homepage vermelden is óók een algoritme. Een blogsite die dus zo zijn klanten in het zonnetje wil zetten, zou dan ook aansprakelijk zijn?

Arnoud<br/> PS: Gelukkig nieuwjaar!