Een dodemansknop tegen aftappen en datagraaien?

prismOver PRISM, aftappen en datagraaien valt juridisch weinig te zeggen – de NSA doet wat ze wil. Maar als je als private partij een bevel krijgt om de NSA of hun vriendjes bij de FBI – of zelfs maar onze politie – te helpen door data af te geven, dan kom je wél in een juridisch thuisland. Want moet je daaraan meewerken, en wat kun je doen om dat aan de kaak te stellen? Dat is nog best lastig, zeker als je van zo’n club een gag order krijgt dat je niemand mag vertellen dát je hebt moeten meewerken. Een creatieve oplossing daartegen las ik in de Guardian: een dodemansknop, beter gezegd dodemansbordje dat zegt “Ik ben niet getapt” en dat haal je weg zodra je wél moest gaan tappen.

Steeds meer bedrijven publiceren transparency reports, met daarin het aantal overheidsverzoeken om data en wat daarmee is gebeurd. Bij mijn weten doet in Nederland alleen Leaseweb dat, maar in de VS alle grote jongens: Google, Facebook, Microsoft, Yahoo en meer. Algemene gegevens kun je daaruit halen, maar specifiek wie of wat

Ook bij ons kan zo’n zwijgbevel worden gegeven. Art. 126bb strafvordering bepaalt dat wie een vordering krijgt tot aftappen of afgeven van gegevens, “in het belang van het onderzoek geheimhouding in acht omtrent al hetgeen hem terzake van de vordering bekend is.” Op zich logisch want het is niet handig als je meteen na een tapbevel de verdachte gaat bellen om hem te melden dat je wordt getapt.

Daar staat tegenover dat lid 1 van datzelfde artikel bepaalt dat de getapte persoon zelf juist wél moet worden geïnformeerd “zodra het belang van het onderzoek dat toelaat”. Mits die persoon natuurlijk te vinden is, wat bij grootschalig datagraaien nog wel eens een punt kan zijn.

Strikt gesproken mag je van dat vijfde lid dus niet eens melden “ik kreeg gisteren een tapbevel” zonder enige details over wie of wat of hoezo. Dat kan vér gaan. In dit arrest noemt de advocaat-generaal het een “enorme inbreuk op iemands privéleven” dat je bijvoorbeeld je familie, vrienden en kennissen niet mag vertellen dat je informatie over hen moest geven. Maar ik denk niet dat het zó ver gaat dat je geen jaarlijks statistisch overzicht mag publiceren van het aantal tapverzoeken, wettelijke grondslagen en zo nog wat generieke informatie.

Maar goed, die dodemansknop. Is dát een inbreuk op de “geheimhouding in acht nemen” plicht uit 126bb? Enerzijds ja, want je onthult dát je moest gaan tappen of afgeven. Anderzijds nee, want concreet wordt hier niemand wijzer van: wie is er dan getapt, wat voor gegevens moesten worden afgeven en hoezo en waarom? Was dit een onderzoek van de fiscus of een moordzaak?

Het argument “stoppen met zeggen dat je niet getapt bent is wat anders dan zeggen dat je wél getapt bent” komt bij mij niet door de giecheltoets. Bij jullie wel?

Arnoud
Is een aanvinkvakje voor algemene voorwaarden verplicht?

algemene-voorwaarden-karwei-bouwmarktEen lezer vroeg me:

Normaal heb je bij websites altijd aanvinkvakjes om te zeggen dat je akkoord bent met algemene voorwaarden. Recent zag ik echter een site met “Door op ‘Opslaan’ te klikken ga je akkoord met de Algemene Voorwaarden”. Is dat wel rechtsgeldig, zonder zo’n vakje?

Ja, dat is rechtsgeldig.

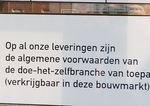
In Nederland vereist de wet nergens een apart akkoord op algemene voorwaarden. De enige eis is dat de partij die de voorwaarden hanteert, duidelijk aangeeft dát hij algemene voorwaarden hanteert. Een bordje met mededeling (zoals op de foto, dit hangt op de deur van de Karwei-bouwmarkt in Eindhoven) is dus genoeg, men hoeft bij binnenkomst of aan de kassa geen krabbel te vragen voor akkoord. Online hoeft dat dus ook niet.

Wel moeten de voorwaarden zodanig worden aangeboden dat men deze eenvoudig kan opslaan voor latere kennisneming. En dat is trouwens waar het vaak fout gaat met die aanvinkvakjeszinnen: de hyperlink opent een floepvenster zonder knoppen oof er staat geen hyperlink maar men zet de voorwaarden in zo’n scrolvenster van drie centimeter hoog. Dat is dus wél keihard fout in Nederland. Voorwaarden in popups, scrolvensters of andere onhandige omgevingen voor snel opslaan zijn niet rechtsgeldig aangeboden.

Een depot bij de KVK of rechtbank is volslagen onzin online. Ja, die optie staat in de wet maar eigenlijk alleen voor partijen als de Albert Heijn of de bouwmarkt die redelijkerwijs niet elke keer een kopie kan verstrekken. Op het world-wide web is het altijd mogelijk een kopie te geven; wie kan hyperlinken kan algemene voorwaarden aanbieden. Je moet echt moeite doen om voorwaarden verkeerd aan te bieden.

Waarom werkt iedereen dan toch met zo’n vakje? Tsja, goeie vraag. Juridisch cargoculting denk ik. Iedereen doet het, dus laten wij het ook maar doen.

Arnoud

Mag een werkgever verloren of gestolen BYOD-apparaten op afstand wissen?

Een lezer vroeg me:

Steeds meer bedrijven hebben regels over Bring your own device (BYOD). Een opvallende regel daarbij is het op afstand mogen schoonvegen van verloren of gestolen mobiele apparaten. Begrijpelijk voor het bedrijf, maar mag een bedrijf dit eigenlijk wel doen bij privéapparaten?

Een werkgever mag in principe eenzijdig regels stellen over hoe het werk moet worden uitgevoerd, en wat hij van de werknemer verwacht op de werkvloer en in de omgang met collega’s (art. 7:660 BW). Zo mag de werkgever eisen dat je een stropdas draagt of dat alleen de PR-mensen mogen praten met de pers.

ICT-reglementen zijn meestal op deze instructiebevoegdheid gebaseerd, en dat is dus legaal (ook zonder dat je ervoor getekend hebt) mits men maar binnen de grenzen van de wet blijft. Daarbij is de redelijkheid een belangrijke grond. Meer algemeen zijn er nog de privacy en de godsdienstvrijheid, denk aan een verbod op hoofddoekjes of een eis dat je aan het lichaam wordt gefouilleerd na elke werkdag.

De vraag is dus: is het rédelijk dat de werkgever zegt “we wissen je BYOD apparaat als deze gestolen wordt”? Natuurlijk, hij heeft een belang om bedrijfsdata te beschermen maar niet elke maatregel die dat belang dient, is toegestaan. Zeker niet als er óók belangen van de werknemer in het geding zijn.

Er moet dan ook een afweging komen tussen de belangen van de werkgever en die van de werknemer. Bij een gestolen apparaat lijkt de case evident: de telefoon is weg dus hoe maakt een remote wipe het dan erger? Maar wat nu als het toestel alleen maar kwijt is, en later teruggevonden wordt? Of als IT besluit vanwege een potentiële databreach álle BYOD apparaten te wipen (onder het motto: je weet maar nooit waar het heen gelekt is)?

Aansprakelijkheid van de werkgever is niet uit te sluiten bij fouten in zulke situaties, dus je moet daar écht goed over nadenken. Ik zou zeggen dat het eigenlijk alleen kan met toestemming van de werknemer of bij héle zware bedrijfsgeheimen die bij onthulling zulke grote schade opleveren dat de werknemer het verlies van zijn vakantiefoto’s en privéadministratie maar voor lief moet nemen. Maar misschien kan het wel alleen als de werkgever vervolgens het herstellen van die privégegevens vergoedt.

En het blijft me verbazen dat werkgevers als het om ICT gaan zúlke botte maatregelen invoeren onder het motto van “security”. In het kader van “breng je eigen aktetas” is er toch ook nooit de regel gesteld dat het bedrijf er een afstandbedienbaar explosief in mag aanbrengen voor het geval deze gestolen wordt?

Arnoud

Klokkenluidersplatform Publeaks gelanceerd, hoe legaal is dat?

publeaksPubleaks is een website waarop veilig en anoniem tips en documenten kunnen worden gelekt naar de media, las ik bij Nu.nl. Het initiatief, dat tot stand kwam in samenwerking met Stichting Publeaks, is bedoeld om klokkenluiders te beschermen, misstanden aan de kaak te stellen en onderzoeksjournalistiek te ondersteunen. Mensen kunnen anoniem documenten aanleveren waar aangesloten journalisten dan toegang tot kunnen krijgen om zo een onderbouwde publicatie te doen.
De website Publeaks biedt een omgeving om veilig en anoniem informatie te lekken naar de pers. “Pers” is juridisch een ongedefinieerd begrip, maar Publeaks vult dit in als een rechtspersoon met journalistieke taak in hun statuten plus een onderschrijving van de Code van Bordeaux, de standaard ethische code voor journalisten. Mijn blog is dus geen ‘pers’ maar Nu.nl wel. Wat verder niet erg is; sterker nog het is denk ik juist goed want zorgvuldig handelen is een van de belangrijkste aspecten van omgaan met lekken en klokkenluiders.

Het systeem van Publeaks zorgt er voor dat de afzender, locatie en andere gegevens van het versturen van documentatie niet te herleiden is. Daarmee is het dan feitelijk onmogelijk (althans dat is de bedoeling) dat de bron van een lek achterhaald wordt door iemand die met advocaten gaat smijten richting Publeaks. En gezien de doelstelling van die site zal dat zeker met enige regelmaat gaan gebeuren.

Of klokkenluiden legaal is, is al heel lang onderwerp van juridisch debat. Hoofdregel uit de wet is namelijk dat je geen bedrijfsgeheimen (of staatsgeheimen) mag onthullen, en in dat wetsartikel staat geen uitzondering voor “tenzij het heel belangrijk is”. Maar dat belang kan tóch een uitzondering op de hoofdregel vormen, namelijk omdat het klokkenluiden dan onder de vrijheid van meningsuiting gerechtvaardigd is. En dat grondrecht kán andere wetten, ook strafrecht, opzij zetten.

Heel snel zit je niet aan die uitzondering, zeker niet als werknemer. De Hoge Raad oordeelde vorig jaar dat een werknemer die een misstand aan de orde wil stellen, pas vertrouwelijke informatie naar buiten mogen brengen als er geen andere wegen meer zijn die voor de werkgever minder schadelijk zijn. Je móet dus intern klagen en pas als al je klachten tot niets leiden, hoe hard je het ook hebt geprobeerd, dan mag je eventueel naar buiten toe. Daarnaast moet er bij de publicatie ook een zwaarwegend algemeen belang gediend zijn. Een hoge grens dus.

Bij staatsgeheimen geldt ongeveer dezelfde regel maar dan nóg strenger. In mijn blog over Wikileaks noemde ik de EHRM-zaak Guja vs. Moldavië waarin een ambtenaar stukken lekte over corruptie bij het Openbaar Ministerie. Dat werd toegestaan want dat is een zeer ernstige misstand en er was geen effectief middel binnen de organisatie om daarover te klagen.

In mei vorig jaar werd een wetsvoorstel ingediend dat meer bescherming aan klokkenluiders moet bieden. De werkgever mag de werknemer niet benadelen wegens klokkenluiden, zo wordt daarin gesteld en in de wet wordt dan ook onder meer bepaald dat een werkgever een werknemer niet mag ontslaan wegens “de omstandigheid dat de werknemer te goeder trouw en naar behoren een melding heeft gedaan”. Dat zou een heel eind schelen, hoewel je natuurlijk blijft zitten met de nadelige positie van werknemers die geen dure procedures bij de rechter kunnen betalen als hun werkgever ze lekker tóch ontslaat (al dan niet met verzonnen alternatieve aanleiding).

Publeaks omzeilt deze hele discussie een heel eind door simpelweg de bron van het lek anoniem te houden. Een werkgever kan dus niet bij Publeaks onthulling afdwingen (nog even afgezien van of dat onder journalistieke bronbescherming wel zou mógen). Wél zou men de stichting zelf aansprakelijk kunnen houden voor de schade die het bedrijf lijdt door de publicatie van het gelekte geheim. Maar dat zal niet meevallen: aan de kaak stellen van misstanden is een kerntaak van de journalistiek en een rechter zal dus niet snel een dergelijke journalistieke publicatie onrechtmatig verklaren enkel omdat als bron gelekte documenten zijn gebruikt.

Hebben jullie nog tips voor werknemers of andere tipgevers die écht anoniem willen blijven? Is Publeaks echt wel veilig genoeg?

Arnoud

“Copyright sociale media”, wablief?

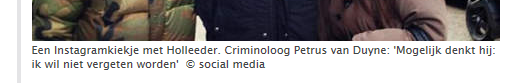
Via Twitter werd ik gewezen op een wel heel bijzondere copyrightvermelding in het Parool: “© social media”. Ehh, wie heeft dát nou weer bedacht.

dus-holleeder-copyright-sociale-media

Het artikel zelf is niet veel bijzonders: meneer Holleeder begint een kermisattractie te worden, hij gaat met Jan en alleman op de foto en dat is toch gek. Een nieuwtje, oké. En het ligt voor de hand dat je dan wat foto’s van de sociale media plukt om te onderbouwen dat dat echt zo gebeurt. En ja, in principe mag dat: dat heet beeldciteren en dat mag gewoon. Net zoals je wat tekst van elders mag overnemen om bijvoorbeeld te onderbouwen dat iedereen over Holleeder schrijft, mag je beeld overnemen om te onderbouwen dat iedereen met hem op de foto gaat.

Bij citeren geldt wel, niet meer overnemen dan nodig en een bronvermelding. “Niet meer dan nodig” betekent hier, de foto verkleinen of voorzichtig bijsnijden. Geen 3248×2096 high-res JPEG als download aanbieden dus. Net zoals je bij tekstcitaat een paar regels overneemt en niet het hele artikel.

Die bronvermelding vereist de naam van de fotograaf plus de plek waar je de foto gevonden hebt. En daar gaat het dus mis: de sociale media hebben de foto niet gemaakt, dat was de Instagrammer of Flickeraar van wiens account deze stagiair (want het is altijd een stagiair als een bedrijf de fout in gaat, volgens de PR-medewerker dan) de foto’s heeft geplukt. Dus diens naam moet erbij.

Kun je nu wat doen als getroffen fotograaf? Vrij weinig. Als de enige fout is dat je naam er niet bij staat, dan is dat vrij snel hersteld. En financiële schade door een ontbrekende naam zal niet meevallen om te onderbouwen. Zeker niet omdat het hier vrijwel altijd gaat om foto’s die niet beroepsmatig zijn gemaakt en gepubliceerd. Daar kun je nog de gemiste licentievergoeding als schade aanvoeren, maar hier wordt geen licentie gevraagd en dus is de schade lastig te kwantificeren (inderdaad, Curry/Weekend).

Dat steekt ergens wel want je weet dat als je een letter te veel uit datzelfde Parool overneemt je tegen € 0,36 per woord plus advocaatkosten aangeslagen wordt. Tegelijk, je wíl dat iedereen het ziet en je had toch al geen behoefte aan royalties dus waarom is het erg dat de foto nu ook in de krant staat?

Arnoud

Gebruikers Google Analytics schenden Nederlandse privacywet

analytics-cookie.pngGebruikers van Google Analytics hebben volgens de wet een aparte bewerkersovereenkomst nodig, maar Google weigert dit, zo las ik bij Webwereld. In een onderzoek van de privacytoezichthouder naar persoonsgegevensverwerkende smart TV’s kwam ook voorbij dat je zo’n overeenkomst moet afsluiten als je met Google Analytics werkt. Niemand doet dat, sterker nog niemand kán dat doen want Google vindt dat er geen sprake is van een privacyschending.
Wanneer je het verwerken van persoonsgegevens uitbesteedt, heet die andere partij een bewerker. De verantwoordelijke bepaalt wat er gaat gebeuren en hoe (doel en middelen), en de bewerker voert dat uit. Dit is geschreven voor situaties waarin je bv. een bedrijf inhuurt om een papieren mailing uit te doen naar je relaties of om een stukje van je dienstverlening uit te kunnen besteden. Maar de definitie past ook prima bij een clouddienst: de cloudgebruiker bepaalt wat er moet gebeuren en kiest de middelen – de clouddienst – en de dienstverlener voert dat simpelweg uit.

De wet schrijft voor dat je verplicht een bewerkersovereenkomst moet sluiten tussen verantwoordelijke en bewerker. Hierin komt te staan wat de bewerker mag doen (en wat vooral niet), welke beveiligingsmaatregelen hij moet nemen en hoe de verantwoordelijke op een en ander toezicht houdt. Dat moet dus ook in de cloud, en daar gaat het al snel mis want geen hond (cloudhond?) die zich daaraan houdt.

Nu zou je zeggen dat een partij als Google dat eenvoudig kan fixen. Maak een standaard bewerkersovereenkomst, zet die naast de gebruikersvoorwaarden (hij mag er niet ín, het moet een aparte overeenkomst zijn) en klaar is Sergey. Maar nee, Googles bedrijfsbeleid is dat Google Analytics geen persoonsgegevens verwerkt en men herkent zich niet in de mening van het Cbp.

Je kunt je afvragen óf er wel persoonsgegevens worden verwerkt met deze dienst. Zoals Webwereld schrijft,

TP Vision gebruikt first party cookies in plaats van third party tracking cookies, verwijdert het laatste octet van alle IP-adressen voordat ze worden opgeslagen, heeft de optie ‘gegevens delen’ in Google Analytics uitstaan en maakt geen gebruik van Google AdWords en AdSense.

Dit is de best practice van hoe je zo privacyvriendelijk mogelijk Google Analytics inzet. Maar nee, aldus het Cbp:

Voor Google zijn deze gegevens op zichzelf persoonsgegevens. De toegepaste maskering van het laatste octet van het IP-adres leidt weliswaar tot verminderde herleidbaarheid (een groep van maximaal 254 verschillende gebruikers), maar er is, door de aanwezigheid van bijkomende gegevens als tijdstip en URL-referrers, gedurende de verzameling van de gegevens door Google, geen onevenredige inspanning nodig om het surfgedrag en appgebruik tot een individuele betrokkene te herleiden.

Het feit dat Google het kán herleiden maakt Analyticsdata dus persoonsgegevens, ook als Google via de uitstaande optie ‘gegevens delen’ belóóft het niet te doen. Tsja. Dan houdt het wel een beetje op inderdaad met dit soort diensten, want herleiden kán vrijwel altijd.

Exit Google Analytics? Nou, dat denk ik niet. Net als met de cookiewet gaat dit massaal genegeerd worden. Het Cbp kan het wel een “waarschuwing aan de hele branche” noemen maar zonder boetes en handhavend optreden is dat geen echt compliance-afdwingende waarschuwing.

Arnoud

Tijd voor wettelijke productveiligheidsaansprakelijkheid?

Een brakke ICT-beveiliging is niet strafbaar, maar wordt dat niet eens tijd? Vandaag de dag is ICT-veiligheid net zo essentieel als hardwareveiligheid. Apparatuur mag niet ontploffen en mag niet hackbaar zijn, punt. En misschien is dat laatste nog wel erger: dat je laptop ontploft is heel naar voor jou, maar dat 100.000 patiëntdossiers op straat liggen is toch 100.000 keer erger. Maar gek genoeg is de leverancier van de apparatuur waardoor die dossiers lekten, niet aansprakelijk en die ontploftelaptopfabrikant wel.

Kun je zoiets regelen? In theorie wel. Dat van dat niet ontploffen is namelijk al wettelijk geregeld. Een produkt is gebrekkig, indien het niet de veiligheid biedt die men daarvan mag verwachten, zo staat in art. 6:186 BW. Uiteraard in alle redelijkheid en met de presentatie en te verwachten gebruik van het product in het achterhoofd, plus kijkend naar de stand der techniek van toen het product uitkwam. Is een product dan toch fysiek onveilig, dan is de producent aansprakelijk – en dat is naast de feitelijk producent ook de Europese importeur.

Even heel simpel copypasten van het wetsartikel en je krijgt “Een ICT-product is gebrekkig indien het niet de beveiliging van gegevens biedt die men daarvan mag verwachten, gezien het beoogde gebruik, de stand der techniek ten tijde van verkoop en het te verwachten kennisniveau van de doelgroep”. Natuurlijk hou je nog steeds het probleem van hoe je de schade meet van een gelekt persoonsgegeven, maar dat is een andere discussie.

Met zo’n regel zou je dus kunnen zeggen dat het lekken van bedrijfsdossiers door een lekke consumentenrouter geen gebrek is: het beoogde gebruik was een toevallig voorbijfietsende wifizoekende buiten te houden, dit soort industriële spionage valt daarbuiten. Net zoals je geen fietsslot gebruikt om nucleaire wapens te beveiligen (ahem). En met die “stand der techniek”-opmerking voorkom je aansprakelijkheid voor later ontdekte hacks die je niet had kunnen weten bij het bouwen – maar hacks die je hád moeten weten, maken je product wel gebrekkig.

Dat van dat kennisniveau had ik bedacht omdat je bij ICT-producten vaak toch wel enig meedenken mag verwachten. Maar hoe veel, dat hangt dan af van de doelgroep. Die consument wil draadloos internet in z’n huis, en niet hoeven nadenken over wat nu een veilige WPA2 key is en of je nou wel of niet TKIP moest gebruiken en hoe je het serienummer van je Apple-laptop achterhaalt voor op de MAC-whitelist. Die router moet dus gewoon zo veilig mogelijk zijn ingesteld en een lang willekeurig wachtwoord met een sticker op de achterkant hebben.

Nadeel: dit leidt wel tot beperkte functionaliteit, want als die consument dan met een handige forumpost in de hand zijn netwerk gaat tweaken, krijgt hij allemaal disclaimers om z’n oren. (Net zoals ik laatst met mijn nieuwe mp3speler: wil je harder dan standje 15 dan moet je eerst bevestigen dat je dat op eigen gehoorsrisico doet. Want ik zou ze eens productaansprakelijk kunnen houden voor gehoorschade omdat ik het geluid op maximaal zet.)

Zou dit kunnen werken? Een verschil waar ik mee zit is dat een product meestal precies dat is: één product. Je kunt die batterij testen en anti-ontplofmaatregelen nemen, en dat gaat dan gewoon goed in die laptop. De batterij wordt niet ineens deel van een complex systeem met drie verschillende protocollen over elkaar heen en interactie met vijftien apparaten van verschillende leveranciers die allemaal nét even anders werken. En dat heb je wel bij computerapparatuur.

Arnoud

Wanneer wordt je portretrecht geschonden?

Met enige regelmaat krijg ik vragen over portretrecht en het mogen publiceren van foto’s waar mensen op staan. Vandaag dus weer eens een juridischesamenvattingsblog: wanneer is er bij een foto sprake van schending van portretrecht?
De eerste vraag is of er sprake is van een portret. Van een mens dus; huizen en dieren hebben geen portretrecht. Maar die mens hoeft niet per se met z’n gezicht op de foto te staan. Zodra je redelijkerwijs herkenbaar bent, is sprake van een portret. De heer Van Erven Dorens was op Streetview best goed te herkennen ondanks de algoritmische gezichtsblur van Google.

Daarna is de vraag hoe het portret wordt gebruikt. Een misverstand daarbij is nog dat je met je portretrecht het fotograferen (of filmen) tegen kunt houden. Dat kan niet. Portretrecht geldt bij publicatie van de foto. In Zweden ligt een wetsvoorstel om ook fotograferen als zodanig te verbieden als dat “obtrusive, intrusive, or hidden” gebeurt en met de intentie om iemands privacy serieus te schaden. In hoeverre dát kan onder de vrijheid van meningsuiting, moeten we nog maar eens zien. (In een heel intieme situatie iemand fotograferen kan wél verboden zijn, volgens het Europese Hof.)

Het gebruik van iemands portret in een publicatie is toegestaan, tenzij die persoon een ‘redelijk belang’ (zoals de wet dat noemt) daartegen in stelling kan brengen. In het specifieke geval dat je opdracht gaf tot maken van dat portret, geldt een strengere regel – de fotograaf heeft toestemming nodig voor publicatie, los van dat redelijk belang. Denk aan trouwfoto’s die ineens op de site van de fotograaf staan.

Dat redelijke belang is meestal de privacy. Zomaar met je smoel in het openbaar neergezet worden voelt niet prettig, en daar hebben we het grondrecht privacy tegen. Maar dat grondrecht is niet absoluut: als de publicist óók een belang heeft, dan moet je die twee belangen tegen elkaar afwegen. Meestal zal het dan gaan om nieuwswaarde – jij of de situatie waar je in bent, was nieuws en dat mag dan worden gepubliceerd.

Wanneer je gezicht nu nieuws is, is een moeilijke. Dat je op de openbare weg was, is niet automatisch doorslaggevend maar het is ook niet automatisch een inbreuk. De vraag is wat de foto bijdraagt aan het nieuwsfeit en hoe belangrijk jij als persoon daarbij bent. Loop je toevallig in een winkelstraat die net geopend is, dan kun je weinig doen als je met je gezicht in de krant staat bij een reportage over de winkelopening. Een snapshot in een openbaar toilet op Dumpert.nl lijkt me niet erg nieuwswaardig.

Ben je politieagent en bezig met je publieke taak, dan is fotograferen toegestaan en publicatie meestal ook – hoewel blurren van het gezicht dan al snel gepast is. Of je als internetmeme nog portretrecht hebt, is een open vraag.

Een meme is soort van bekend, en bekende personen hebben al snel een verzilverbaar portretrecht: wie hun gezicht commercieel wil exploiteren, moet een vergoeding betalen. Voor gewone mensen geldt iets vergelijkbaars: ongevraagd het ‘gezicht’ van reclame worden is al snel een schending van het portretrecht (HR Discodanser-arrest). Hoewel dat tegenwoordig wel een tikje subtieler ligt, sinds het Hof in Amsterdam bepaalde dat een gewone straatfoto met herkenbare mensen geen inbreuk op het portretrecht is, ook niet bij commerciële exploitatie (stockfoto) van die foto.

Ik vraag me wel af hoe lang deze regels nog houdbaar zijn. Ik lees net dat Facebook nu standaard gaat gezichtsherkennen, en over vijf jaar heeft iedereen z’n eigen nanodrone met camera of Google Glass met permanente getagde livestream. Is het dan nog zinnig om te verwachten dat mensen afwegingen gaan maken over redelijke belangen van mensen die voor de camera lopen? Moeten we gaan verplichten dat camera’s standaard gezichten herkennen en uitblurren tenzij de geportretteerde middels elektronische handtekening een “geen bezwaar” afgeeft?

Arnoud

Nieuw-Zeeland gaat softwarepatenten verbieden

Het Nieuw-Zeelands parlement heeft een wet aangenomen die softwarepatenten zal gaan verbieden, las ik bij The Register. De oude octrooiwet was al een hele tijd aan een update toe, en dat gaf mooie gelegenheid om de aloude discussie over softwarepatenten nog eens over te doen. En de oplossing is precies wat we in Europa in de wet hebben staan en wat dus niet werkt.
Dé grote vraag bij het debat over softwarepatenten is altijd hoe je ze definieert. Het klinkt namelijk erg eenvoudig, verbied alle softwarepatenten, maar wanneer is iets software? Als hetzelfde algoritme met een dedicated hardwareschakeling kan worden gerealiseerd, is het dan tóch software? Dan zeg je in feite, octrooi op algoritmisch uit te schrijven uitvindingen moet verboden worden en dát sluit heel wat meer uit, van mobiele telefoons met embedded software tot auto’s met een chip. Van de softwareoctrooipuinhoop uit 2005 heb ik nog steeds hoofdpijn.

Het Nieuwzeelandse wetsvoorstel houden het simpel: “A computer program is not an invention and not a manner of manufacture for the purposes of this Act.” En dan moet er toch wat uitgelegd worden en dan begin ik mijn oude hoofdpijn weer te voelen:

… only to the extent that a claim in a patent or an application relates to a computer program as such.
(3) A claim in a patent or an application relates to a computer program as such if the actual contribution made by the alleged invention lies solely in it being a computer program.

Dat “als zodanig” is wat sinds 1973 in de Europese patentwetgeving staat en al minstens sinds die tijd tot eindeloze discussie leidt over wanneer een computerprogramma nu wel of niet “als zodanig” onder een patent gerekend wordt. Moet je dan kijken naar de bewoordingen van de claim (“A computer program product comprising machine-readable instructions for..”) of naar wat de verbetering nu exact is?

De Nieuwzeelandse aanpak lijkt de bedoeling te hebben een grens te trekken waarbij embedded software beschermd blijft maar ‘gewone’ software niet. Aan de hand van twee voorbeelden probeert men dit duidelijk te maken:

  1. Een wasmachine met nieuwe software waardoor deze energiezuiniger wast. Dat is een patenteerbare uitvinding; hoewel de hardware hetzelfde is, doet de wasmachine het beter.
  2. Een wizard waarmee een juridisch proces (de registratie of aanvraag van het een of ander) wordt geautomatiseerd is géén patenteerbare uitvinding. De hardware werkt niet beter.

Oké daar kan ik wel wat mee. De hardware moet beter werken, het moet niet alleen maar een user interface of dataverwerking zijn.

Maar dan nu mijn derde voorbeeld (schaamteloos gejat van een hele oude lezing van een EOB-examiner): een plugin voor een mailprogramma dat scant op woorden die wijzen op een bijlage bij de mail, en bij aanwezigheid van zo’n woord plus de áfwezigheid van een bijlage de verzending blokkeert. Tuurlijk, dat is gewoon een softwaretrucje maar dit laat de hardware wel beter werken: het spaart dataverkeer want er worden nu minder mails verstuurd. Meer dan de giecheltoets om dit af te wijzen weet ik niet. En dat is toch lastig dan want een goed juridisch criterium móet zoiets kunnen onderbouwen.

Een vierde: een tekstverwerker voorzien van software die de leesbaarheid verhoogt door woorden te vervangen door kortere versies. Evident pure software, maar nu formuleer ik ‘m anders, cynische schoothond van ’t patenthoudend grootkapitaal dat ik ben als octrooigemachtigde, een computer die meer data kan opslaan door korte woorden in plaats van lange te gebruiken. Minder data opslaan, is dat geen uitvinding? Zie Stacker. Is on-the-fly datacompressie zodat je wel véértig MB harddiskruimte hebt in plaats van twintig dan ook giechel?

Nog eentje: het RSA algoritme uit 1977. Of beter gezegd dan, twee apparaten die op afstand RSA-versleutelde boodschappen uitsturen zodat een eavesdropper ze niet kan lezen. Dat lijkt me toch best een hardwarematige verbetering, veilig kunnen communiceren. Maar het is pure wiskunde, dat algoritme.

Dus waar ligt dan de grens?

Arnoud

Kantonrechtersrant over falend geautomatiseerd systeem van CJIB

Een rantende kantonrechter, altijd mooi om te zien. Maar eigenlijk is het om te huilen want het is bepaald stuitend om te zien hoe slecht een overheids-ICT-systeem in werkelijkheid functioneert. Het incassosysteem van het CJIB blijkt van een dusdanige simpelheid dat je er depressief van kunt raken. En niemand lijkt de behoefte te gevoelen daar wat aan te doen (via).

In deze zaak was een verzoek tot gijzeling ingediend van de houder van een motorvoertuig, omdat hij de boete voor het onverzekerd zijn van dat voertuig niet had betaald. Bij de incasso bleek er niets te halen, het rijbewijs innemen kon ook niet en de auto afvoeren was geen optie want meneer had geen auto. Eh wacht, wat?

Ja precies. In die situatie iemand gijzelen (insluiten) om te dwingen dat er alsnog betaald wordt, doet ahem ietwat gek aan. Maar dit is geen handmatig genomen beslissing van een officier na zorgvuldige bestudering van het dossier en de opties. Het blijkt simpel een onvermijdelijk gevolg te zijn van het geautomatiseerde proces bij het CJIB dat voor iedere boete dezelfde stappen afloopt, waar kennelijk geen mens inhoudelijk op toeziet of toetst of het nog wel redelijk is wat er gebeurt.

Het verbaast de kantonrechter met welk gemak deze vorderingen landelijk door de officier van justitie te Leeuwarden worden ingesteld en voorts verbaast het de kantonrechter met welk gemak deze vordering vervolgens landelijk -zonder noemenswaardige motivering- via een standaardformulier worden toegewezen.

Al in 2012 klaagde deze zelfde rechter over deze gekke situatie. in die zaak speelde vrijwel exact dezelfde feiten, tot en met de onverzekerde auto zonder auto. Uit die zaak blijkt dat het nogal een puinhoop is met het CJIB informatiesysteem: niemand kan meneer vertellen hoe veel boetes hij moet betalen en of er nog meer gijzelingsverzoeken gaan komen. Het systeem is verbazingwekkend simpel en ijzerenheinig:

Dit incasseren gebeurt via strikt gescheiden afzonderlijke trajecten, waarbij steeds opnieuw bij iedere (nieuwe) zaak de reeks: boete/sanctie, 1e en 2e verhoging, verhaal met of zonder dwangbevel, toepassing dwangmiddelen (inname rijbewijs/ buitengebruikstelling voertuig) en gijzeling wordt afgewerkt/afgelopen. In dat traject is kennelijk niemand in staat of bereid om een probleemgeval, bestaande uit een opeenstapeling van boetes bij één persoon, te onderkennen en op te lossen.

En zelfs maar een beslistak met “niets te halen met incasso, goto :jammerdan” zit er niet in. Waaróm is het toch zo moeilijk, overheid en ICT?

Arnoud