Een vacature in een Facebookadvertentie, mag dat?

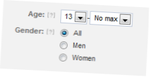
facebook-leeftijd-kiezen-keuze-advertentie-discriminatieHoe zet je Facebook-advertenties optimaal in om de juiste kandidaat te vinden, las ik op Marketingfacts. Het sociale netwerk biedt mogelijkheden voor zéér specifieke targeting, en dat is natuurlijk ook voor vacatures interessant. Staat je bedrijf in Rotterdam, dan is het niet zinnig de advertentie aan Assenaren of Groningers te vertonen, bijvoorbeeld. Maar je kunt óók alleen targeten op mannen dan wel vrouwen en een leeftijdscategorie instellen. En dát is juridisch toch even ietsiepietsie dubieuzer. Geslachts- en leeftijdsdiscriminatie zijn namelijk verboden bij werving en selectie.

De Algemene Wet gelijke behandeling (Awgb) bepaalt dat je geen onderscheid op een verboden grond mag maken bij “de aanbieding van een betrekking” of de sollicitatieprocedure die daaruit voortvloeit. De verboden gronden zijn

godsdienst, levensovertuiging, politieke gezindheid, ras, geslacht, nationaliteit, hetero- of homoseksuele gerichtheid of burgerlijke staat

De Wet gelijke behandeling op grond van leeftijd (Wgbl) doet hetzelfde maar dan specifiek voor leeftijden (en nee ik weet ook niet waarom dat niet een hoofdstuk in de Awgb kon zijn).

Onderscheid kan direct en indirect zijn. “Gezocht: vrouwelijke secretaresse” maakt direct onderscheid op geslacht, en “Gezocht: salesmedewerker die elke dag een plakje varkensvlees lust” maakt indirect onderscheid op godsdienst. En oké die was niet echt subtiel maar de bedoeling is om ook wél subtiele trucs om bepaalde groepen uit te sluiten tegen te gaan. “Gezocht: student” is bijvoorbeeld ook indirect onderscheid op leeftijd, omdat studenten grosso modo vijfentwintigminners zijn.

Het verbod geldt niet bij bepaalde vormen van positieve discriminatie. Zo mag je bij gelijke geschiktheid vrouwen bevoordelen, omdat vrouwen nog steeds ondervertegenwoordigd zijn. En ter “bevordering van arbeidsparticipatie van bepaalde leeftijdscategorieën” mag je leeftijdsdiscriminatie toepassen. Wel moet er dan overheidsbeleid zijn om die categorieën aan het werk te krijgen, en daar mag je als werkgever dan op inhaken.

Meer algemeen is er nog een uitzondering voor situaties waarin het onderscheid

objectief gerechtvaardigd is door een legitiem doel en de middelen voor het bereiken van dat doel passend en noodzakelijk zijn.

Wie een Sinterklaas zoekt, mag dus specifiek vragen naar een oudere man hoewel dat eigenlijk dus direct onderscheid op leeftijd én geslacht is (en indirect op ras want “Sinterklaas” impliceert een witte meneer.)

In het voorbeeld van de M!-blog hanteerde men deze criteria:

    <li>    leeftijd tussen 22-30 jaar;</li>
    <li>    woonachtig in Rotterdam of steden rondom Rotterdam en 30 kilometer daarbuiten;</li>
    <li>    interesse in pr-georiënteerde zaken en/of pagina’s.</li></ul>
    

    Hier wordt dus direct op leeftijd geselecteerd. En ik kan bij die leeftijd werkelijk geen objectieve rechtvaardiging verzinnen. En oké, er is ook beleid tegen jeugdwerkloosheid (“deze vacature is in het kader van het Actieplan jeugdwerkloosheid en bedoeld voor jongeren tot 27 jaar”) maar ook dat lijkt me niet echt van toepassing hier. Dus juridisch gezien zeg ik dan, nee, dit mag niet.

    Maar is dit nu werkelijk een probleem? De vacature staat ook gewoon op de site van het bedrijf, dus wie daar wil werken maar 30+ is kan de vacature nog steeds vinden. En zolang men niet volautomatisch de sollicitatie aflegt wegens “te oud”, valt het dan wel mee. Toch?

    Arnoud
Europees Hof stelt website verantwoordelijk voor reacties

reageer-knop.pngHet Europese Hof voor de Rechten van de Mens (EHRM) heeft geoordeeld dat een website verantwoordelijk gehouden kan worden voor de reacties die op de website geplaatst worden, meldde Nu.nl vrijdag. In de Delfi-zaak ( 64569/09) bepaalde deze hoogste rechtbank voor de Europese mensenrechten (niet te verwarren met het Europese Hof van Justitie) dat wie zijn site open zet voor anonieme reaguurders, extra zijn best moet doen om te voorkomen dat er rare dingen tussendoor glippen. Wie dat niet genoeg doet, is aansprakelijk.
De zaak draaide om Delfi, een grote nieuwssite uit Estland met meer dan 330 nieuwsberichten per dag. Iedereen mag reageren, zonder voorafgaande moderatie en zonder identiteitscontrole van de reagerenden. En zoals iedereen met een blog of forum weet, dan ga je anoniempjes krijgen met rare opmerkingen. Natuurlijk had men huisregels: geen bedreigingen of beledigingen, op straffe van weghalen of verbanning van de auteur. Men werkte met een klachtsysteem (“notice/takedown”) waar normaal snel op werd gereageerd.

In een artikel over een bedrijf dat een ijsweg zou gaan aanleggen, kwamen twintig nogal onfrisse comments voorbij, ik citeer er even twee:

fucking bastard, that [L.]… could have gone home with my baby soon… anyways his company cannot guarantee a normal ferry service and the prices are such that… real creep… a question arises whose pockets and mouths he has filled up with money so that he’s acting like a pig from year to year<br/> …<br/> can’t make bread from shit; and paper and internet stand everything; and just for own fun (really the state and [L.] do not care about the people’s opinion)… just for fun, with no greed for money – I pee into the [L.’s] ear and then I also shit onto his head. :)”

Na klacht werden deze meteen verwijderd, maar het bedrijf eiste een schadevergoeding en kreeg die ook – 320 euro. De nieuwssite stapte naar het Mensenrechtenhof omdat ze zich gedwongen voelde haar systeem aan te passen (premoderatie) en dat zou een inbreuk op haar vrijheid van meningsuiting/doorgifte van informatie zijn. Wat het theoretisch gezien ook is.

Het Hof begint met vast te stellen dat deze inbreuk (inperking eigenlijk, neutraal gezegd) op zich op een wettelijke basis rust – smaad en belediging – en op legitieme wijze, voor een legitiem doel werd toegepast. Dat zijn basisvoorwaarden om die vrijheid te mogen beperken.

Vervolgens komt de echte hamvraag: móest dat nou echt zo? In mooi juridisch, is deze inperking noodzakelijk in een democratische samenleving en had vanuit oogpunt van subsidiariteit er geen minder hard middel ingezet kunnen worden?

Ja dat moest nou echt zo, zegt het Hof. De reaguurders waren anoniem, dus er viel niemand anders aan te klagen. En gezien de aard van het artikel (een actueel politiek onderwerp) was er wel een en ander te verwachten aan verbale oprispingen. Daar moet je dan bovenop zitten als nieuwsbedrijf. Achterover zitten en wijzen naar je “ik heb een klacht”-knop is dan onder de maat.

Nu hebben we in Europa een regeling die zegt dat tussenpersonen (zoals hosters en forumbeheerders) niet aansprakelijk zijn mits ze maar adequaat reageren op klachten (‘notice/takedown’). Het Mensenrechtenhof gaat daar niet expliciet op in. Tussen de regels door dénk ik dat ze het hierin menen te vangen:

The Court further notes that the applicant company – and not a person whose reputation could be at stake – was in a position to know about an article to be published, to predict the nature of the possible comments prompted by it and, above all, to take technical or manual measures to prevent defamatory statements from being made public. … Thus, the Court considers that the applicant company exercised a substantial degree of control over the comments published on its portal even if it did not make as much use as it could have done of the full extent of the control at its disposal.

Die term “degree of control” echo’t wat er in de Europese regels staat – je bent alleen beschermd als je niet controleert, selecteert of filtert. En een forum doet dat juist wél. Dus kennelijk vindt het Hof dat een forum zich niet kan beroepen op die beschermingsregels.

Ik pleit al een tijd voor een apart regime voor forumbeheerders in de wet. Je kunt niet van beheerders verlangen dat ze puur passieve platforms worden waar mensen zonder controle mogen reaguren, één 4chan is meer dan genoeg. Maar wie proactief gaat modereren, wordt nu juist aansprakelijk voor wat hij laat staan. Ik zeg dan ook, partijen die kunnen laten zien voldoende actief te modereren, moeten in principe niet aansprakelijk zijn voor wat zij alsnog doorlaten. Dit vertaalt zich juridisch gezien naar een inspanningsplicht: wie kan modereren, moet dat ook gaan doen en is gevrijwaard van claims als het adequaat gebeurde.

Delfi had dan nog steeds verloren trouwens. Het Hof zegt -terecht- dat als je een controversieel onderwerp online zet, je moet verwachten dat daar stevige reacties op komen. Daar moeten je moderatoren dus bovenop zitten en extra goed opletten. En dat had men niet gedaan. Dus ja, ik ben het wel eens met het resultaat. Maar dan wel graag nu die nieuwe wet die zegt dat wie wél adequaat modereert, niet aangesproken mag worden.

Arnoud

Wanneer gaat een klacht van kritisch over in smadelijk?

klacht-complaint.jpgEen lezer vroeg me:

Ik heb een aantal negatieve reviews over mijn aannemer geplaatst op sites als Klacht.nl, omdat ik erg ontevreden ben over het werk. Nu heeft hij een advocaat ingeschakeld die zegt dat ik smaad pleeg door dit te publiceren. Maar de feiten klóppen gewoon. Mag ik niet eens meer kritisch zijn over mensen die ik inhuur?

Kritisch mag, smaad niet. Oké, flauw antwoord. Maar het is niet zo eenvoudig te bewijzen dat sprake is van smaad: op grond van de vrije meningsuiting mag je veel zeggen, ook negatieve feiten en opinies, ook tendentieus geformuleerd en ook met kwetsend taalgebruik.

Boze recensies zijn natuurlijk vooral bedoeld om stoom af te blazen. Daar is niets mis mee, óók niet als de recensent juridisch ongelijk heeft. Wie een rechtsgeldige annulering van zijn bestelling krijgt, mag daar best boos over zijn en dat laten horen ook.

Natuurlijk moet een recensie wel binnen de feiten blijven, maar dat betekent niet dat een recensie compleet zakelijk en neutraal geschreven moet worden. “Ik moest zelf de terugstuurkosten betalen toen ik de Wet koop op afstand wilde gebruiken, schandalig” is legaal ook al staat die winkel in zijn recht om dit de consument zelf te laten betalen.

Een boze recensent gooit al snel met termen als “onbetrouwbaar” en “oplichter”. Dat is een serieuze uitspraak die onderbouwd moet kunnen worden. Echter, uit de rechtspraak blijkt dat wanneer het gaat om mensen die zich ernstig gedupeerd voelen en “in het vuur van de discussie” die termen gebruiken, de rechter er anders naar moet kijken dan bij een zakelijke publicatie zoals in bv. een consumententijdschrift. Een willekeurige boze twitteraar mag meer zeggen dan @consumentenbond (of @ictrecht, wat dat betreft).

Mijn vuistregel is altijd, houd het opbouwend. Een review of recensie is bedoeld om anderen te informeren: dit is mijn ervaring, en dit zou die aannemer beter moeten doen. Daar zal niet snel iets onrechtmatigs aan zijn (tenzij je feiten gaat verzinnen).

Het lastigste punt dat ik zie bij reviews is wanneer een recensent zegt dat feit X waar is en dat hij daarom boos is, terwijl de gerecenseerde zegt dat X compleet verzonnen is en volstrekt anders ligt, en dat de boosheid voorgewend is omdat de recensent bv. gratis korting of zo wil. Hoe kun je daar als tussenpersoon (of jurist ingehuurd door tussenpersoon) ooit uit halen wie er gelijk heeft?

Arnoud

Britse politie vraagt registrars om blokkade torrentsites

seized-domain-name-city-londen-policeDe Britse politie heeft registrars van piraterijsites brieven gestuurd met de eis de domeinnaam te blokkeren, las ik bij Tweakers. De sites MisterTorrent, SumoTorrent en ExtraTorrent zouden volgens de auteursrechtafdeling van de Britse politie in strijd zijn met de wet, dus of men even in wilde grijpen. Met een ondertoon dat de bobbies anders even hun ouders de registry (ICANN) zouden wijzen op het feit dat de registrars dan de aansluitvoorwaarden zouden overtreden en dus geschorst zouden worden als domeinnaamuitgevers. Excuse me?
Als een dienst werkelijk in strijd handelt met toepasselijke wetgeving, dan mag de politie daar natuurlijk tegen optreden. Ze kunnen dan de site-eigenaren zelf aanpakken, maar als dat niet lukt dan is aanspreken van de hostingprovider of andere tussenpersoon ook een optie.

In Nederland is dit wettelijk geregeld: een hostingprovider moet op grond van artikel 54a Strafrecht dingen offline halen als de officier van justitie dat zegt. Wel moet die officier daar een machtiging van de rechter-commissaris voor hebben. Dat is een onafhankelijke toetsing – maar de site-eigenaar of hoster wordt niet vooraf gehoord.

Hoe het zit met een domeinnaamprovider is bij mijn weten nog nooit getest. Ik gok omdat de meeste sites domeinnaam en hosting bij dezelfde partij hebben, zodat het nooit aan de orde kwam. Maar het kan natuurlijk best dat de site bij partij A ondergebracht is en de domeinnaam bij partij B.

Het is juridisch eigenlijk al onduidelijk of een domeinnaamprovider een hostingprovider is, een partij die “een telecommunicatiedienst verleent bestaande in de doorgifte of opslag van gegevens die van een ander afkomstig zijn” zoals in dat wetsartikel staat. ‘Gegevens’ slaat eigenlijk op de inhoud van de site, als je de wetsgeschiedenis leest. Maar je kunt zeggen, de dns records van de site zijn ook gegevens (hoewel maar weinig) en die komen van de klant dus dan is dns de dienst van opslag/doorgifte van gegevens van een ander afkomstig.

Oké maar stel. Dan zou de politie dus met zo’n bevel een dns blokkade kunnen eisen, als de rechter-commissaris dat goed vindt. En dan moet je als domeinnaamregistrar daaraan gehoor geven. Je mag niet protesteren dat dit te ver gaat, dat er op de site ook legaal spul staat. Dat heeft (als het goed is) die rechter-commissaris meegenomen in de beslissing die machtiging te geven.

In deze zaak is echter geen sprake van een bevél maar van een verzoek. En dan wel een van een geniepig soort – als je niet doet wat wij zeggen dan gaan wij even jouw leverancier bellen en zeggen dat jij willens en wetens iets illegaals faciliteert. Want in zijn algemene voorwaarden staat dat jij dit niet mag, dus dan raak jij je accreditatie kwijt.

Ja, daar word ik cynisch van. Natuurlijk, áls er sprake is van overtreding van de voorwaarden dan mag de registry ingrijpen. Maar ís dat wel zo? Die agenten weten donders goed dat zij op hun blauwe uniformen vertrouwd gaan worden, en dat de dreiging van negatieve publiciteit dan genoeg kan zijn voor bot afsluiten door die registry. Een CEO die twee agenten op bezoek krijgt, heeft geen zin meer in een diepgravend juridisch onderzoek door de huisjurist – eruit met die lastpakken. En dat voelt als machtsmisbruik door die auteursrechtpolitie.

Arnoud

Mag een advertentieblokker een betaalde whitelist hebben?

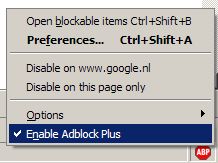
adblockplus.jpgIntrigerend. Advertentieblokker AdBlock Plus werkt met een betaalde whitelist: bedrijven die liever niet meteen geadvertentieblokkeerd willen worden, kunnen het bedrijf achter Adblock Plus betalen om standaard op een witte lijst te komen. Natuurlijk kan de gebruiker alsnog die bedrijven of hun advertenties blokkeren maar dan moet je wel moeite gaan doen, en als het gaat om moeite doen dan blijf ik bij mijn vuistregel dat 80% van de mensen de defaults laat staan zoals ze binnenkomen.
Het bedrijf legt het proces expliciet uit in een FAQ. Je dient een verzoek in, als het bedrijf vindt dat je voldoet aan hun criteria dan ‘signeert’ men een overeenkomst. Bovendien gaat het dan naar publieke consultatie:

We plaatsen het ‘whitelisting’ voorstel in het forum. Vervolgens is er ongeveer een week dat de gemeenschap de advertentie kan bediscussiëren om te zien of de kandidaat daadwerkelijk voldoet aan onze criteria.
Als er geen geldige bezwaren zijn, zullen we de advertenties toevoegen aan onze whitelist. De advertentie zal dan standaard worden laten zien aan de Adblock Plus gebruikers.

Je zou dus zeggen, transparant proces en dit moet je als gebruiker weten. Geen probleem dus. Maar toch, het voelt niet lekker dat een advertentieblokker juist advertenties doorlaat – zeker omdat ze zich laten betalen door precies die figuren waar je zo’n hekel aan hebt als advertentieblokkeerder, namelijk advertéérders.

Bij TechCrunch komt daar nog de intrigerende vraag bij: is het echt wel eerlijk? Immers een groot bedrijf als Google kan elk tarief betalen, maar een kleine wannabe-concurrent van Google kan dat wellicht niet. Daarmee staat dat bedrijf gelijk op een grote achterstand. Maar dat voelt bij mij net zo oneerlijk als dat ik geen advertentie in de Telegraaf kan betalen en mijn concurrenten op de Zuidas wel.

Juridisch weet ik er echter weinig tegen in te brengen. Dit voorjaar hadden we een discussie over zwarte lijsten (Spamhaus) waarbij ook al voorbij kwam dat eigenlijk iedereen gewoon lijsten mag maken, zwart, wit, blauw of anderszins, en dat het de keuze is van de ontvanger/lezer/gebruiker om daarmee te werken.

Wél geldt dat je als lijstenmaker-met-reputatie zorgvuldig moet handelen. Zo moest de Consumentenbond terughoudender zijn over beleggingsfondsen dan een willekeurige boze blogger, omdat de Bond dient “te voldoen aan hoge eisen van zorgvuldigheid, duidelijkheid en neutraliteit”. Dat is wat we van ze verwachten, en die (door lang en hard werken zelf opgebouwde) verwachtingen moeten ze dan ook waarmaken.

Natuurlijk mag je veranderen en je lat lager gaan leggen. Maar dat zul je dan óf heel expliciet moeten maken óf heel geleidelijk moeten doen. Bij Adblock Plus vraag ik me af of dat echt zo gegaan is. Het kan aan mij liggen maar ik had nog niet eerder van die witte lijst gehoord, en ik gebruik ’t product al jaren. Had dat dan niet even in een update gepopupt kunnen worden? Wisten jullie dit?

Arnoud

Mag je een server met een welkombanner hacken?

Een lezer vroeg me:

Bij een loginprompt zie je vaak “Verboden toegang voor onbevoegden” of iets dergelijks. Nu hoorde ik dat als je daar “Welkom” neerzet, het legaal zou zijn om bv. via wachtwoord raden binnen te dringen. Immers wie welkom geheten wordt, gaat niet wederrechtelijk naar binnen. Klopt dat?

Nee, dat klopt niet. Een deurmat met “Welkom” geeft inbrekers ook geen bevoegdheid mijn deur open te breken met een koevoet.

Als de deur ópen zou staan en er hangt een bordje “Welkom”, ja dan zou je misschien kunnen denken dat iedereen uitgenodigd is op een buurtfeestje of open barbecue. Het digitale equivalent daarvan zou dan een “Welkom”-banner zijn met een gast/gast logincombinatie. Als dát account zou werken (ook als het onaangekondigd is) dan lijkt het me nauwelijks nog verdedigbaar dat iemand inbrak.

De wet stelt ‘binnendringen’ in een computersysteem strafbaar. Het is daarbij nodig dat op een of andere manier blijkt dat je op verboden terrein bent. (Vroegâh had je zelfs een beveiliging nodig die moest worden doorbroken, nu niet meer.) Zo’n loginbanner of MOTD is dus het digitale equivalent van het art. 461 Strafrecht-bordje. Meer dan “verboden toegang voor onbevoegden”* als tekst zou niet nodig moeten zijn.

Is er een gastaccount, dan ben je niet onbevoegd als je daarop inlogt. Misschien als er duidelijk is gezegd wíe er als gast naar binnen mag, maar dat heb ik eerlijk gezegd nog nooit gezien. Een beetje beheerder timmert een gastaccount ook zodanig dicht dat een ongewenste gast toch niets geks uit kan halen, dus waarom zou je ook?

  • En volgens mij zelfs dat niet want het spreekt voor zich dat ONbevoegden niet naar binnen mogen. Vlakbij mijn kantoor staat een geel verkeersbord met de tekst “Te hard rijden is verboden”. Joh.

Arnoud

Wat is het probleem met profielen met anonieme persoonsgegevens?

netflix-gratis-maandVideodienst Netflix is in overtreding van de Nederlandse wet op de bescherming van persoonsgegevens, maar omdat het bedrijf in Luxemburg is gevestigd kan het College Bescherming Persoonsgegevens er niets tegen doen. Dat schreef Webwereld vrijdag. Wacht even, heb ik iets gemist?
Ja dus. In september waren er Kamervragen gesteld over het privacybeleid van de nieuwe videodienst, met name over het punt dat men daar gegevens alleen als ‘persoonsgegevens’ ziet als ze direct tot een persoon herleidbaar zijn. Je NAW moet eraan hangen, zeg maar. En dat matcht niet met onze Europese definitie: daar vallen ook indirect te herleiden gegevens onder, ook dus wanneer niemand weet hoe je heet. “Die ene kerel uit Amsterdam Zuidoost van zo’n 40 jaar oud die Breaking Bad leuk vindt” is dus volgens de wet een persoonsgegeven. Ook als je niet weet hoe hij heet of als je geen contactgegevens van hem hebt.

In het antwoord op Kamervragen gaat men nog een stapje verder: je seriekijkvoorkeuren kunnen ook bijzondere persoonsgegevens onthullen, bijvoorbeeld je religieuze of seksuele voorkeur. Wie alleen homoseries kijkt zal wel homo zijn, bijvoorbeeld. Dergelijke gegevens mogen nóóit worden vastgelegd, tenzij met aparte en uitdrukkelijk gegeven toestemming.

De Wbp is voor Amerikanen altijd ahem een beetje wennen want in de VS bestaat het concept van persoonsgegevens eigenlijk niet. Je moet je klant respecteren en dus beloof je hem zorgvuldig te behandelen. En zolang je maar zegt wat je doet, is het dan verder prima allemaal.

Ergens zit daar ook wel wat in. Is het wérkelijk een probleem dat een internetdienst weet dat je homo, vrouw, man of wat dan ook bent? De dienst wordt er alleen maar beter van als je alleen series en dingen krijgt waar je op zit te wachten. En zolang ze er geen identificatie aan hangen, of het doorvertellen aan mensen die jou eruit kunnen pikken (“Hee wat lees ik nou kijk jij Sex and the City Arnoud”) dan vraag ik me toch af of dat écht verboden zou moeten zijn.

Arnoud

‘E-bookverkopers mogen klantinformatie doorspelen aan Brein’

scanbook.pngAanbieders van e-books mogen in Nederland klanteninformatie doorspelen aan stichting Brein, las ik bij Nu.nl. Nou ja, mag: mag met apart gegeven toestemming onder de privacywet. Een beetje flauw dus, want met dergelijke toestemming mag zo ongeveer alles.
Naar aanleiding van eerdere berichtgeving dat Brein dit zou hebben afgesproken met ebookverkopers werden Kamervragen gesteld. In het antwoord hierop zegt de minister nu dat zoiets een verwerking van persoonsgegevens is en dat “de meest voor de hand liggende verwerkingsgrond” de uitdrukkelijke toestemming is.

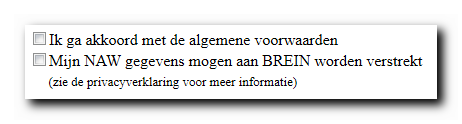
Eh ja. Wanneer iemand zegt dat het gebruiken van privacygevoelige gegevens mag mits met toestemming, bedoelt hij eigenlijk dat het niet mag tenzij dat expliciet apart is gevraagd, na een stukje uitleg én mensen die toestemming mogen weigeren. Dat is immers de definitie van ’toestemming’ onder de privacywet. Een e-boekverkoper kan dus Breindoorgiftetoestemming bedingen als deel van de verkoop, maar zal dat wel met een apart aanvinkvakje moeten vragen:

toestemming-voor-brein

We weten van de cookiewet dat je bij een weigering weer mag weigeren je dienst te leveren. Een ebookverkoper kan dus zeggen, ik verkoop je dat ebook niet want je hebt me geen Breindoorgiftetoestemming gegeven.

Echter wat zegt nu de minister:

In casu lijkt daarvoor doorslaggevend of een klant ondubbelzinnig en uit vrije wil ingestemd heeft met de gegevensverwerking met het oog op handhaving van de op eboeken rustende intellectuele eigendomsrechten. Bij deze beoordeling zal – mede gelet op een vrije toegang tot informatie en cultuur – een rol spelen of een klant ook langs andere weg kennis kan nemen van het boek.

Oftewel: als dit boek niet óók op papier te koop is, dan is er in feite sprake van een afgedwongen toestemming want toegang tot boeken, tot informatie is zo belangrijk dat “dan lees ik wel géén boek” geen optie is. Dat is wel een opmerkelijke visie, die zeker ook in andere internetsituaties leuke toepassing kan opleveren.

Iets logischer lijkt mij de grond van het “dringend eigen belang” – wie écht absoluut die gegevens nodig heeft en redelijkerwijs niet om toestemming kan vragen, mag zonder toestemming werken mits hij maar de privacy van de betrokken personen zo veel mogelijk respecteert. Dat schemert hier door:

Webwinkels kunnen zelf belang hebben bij het bewaren van klantgegevens bijvoorbeeld ten behoeve van het optreden tegen distributie van e-boeken zonder toestemming van de rechthebbende.

Dat zou dan formeel onder “goede uitvoering van de overeenkomst” vallen. Maar of het dan noodzakelijk is de gegevens aan Brein te geven?

Meer algemeen: gaat dit nut hebben? Wie zal zich laten afschrikken door deze gegevensregistratie?

Arnoud

Ben ik aansprakelijk voor auteursrechtinbreuk in een template?

gallery-website-templates.pngEen lezer vroeg me:

Ik exploiteer een aantal webshops en bouw deze vaak met templates die ik netjes aankoop bij de welbekende template-sites. Maar laatst kreeg ik een factuur van een fotograaf vanwege een foto uit zo’n template. Toen ik verwees naar de templatesite zei hij dat hem dat niet uitmaakte en dat ik gewoon aansprakelijk was. Klopt dat? Moet ik echt betalen?

Hoofdregel is dat degene die iets publiceert op internet, aansprakelijk is bij eventuele rechtenschendingen. Dat is hier dus de vraagsteller: het is zijn webshop, dus hij is aansprakelijk voor de foto’s en andere inhoud die hij daar neerzet. (De bescherming voor forumbeheerders lijkt me niet van toepassing.)

Het is gek dat je aansprakelijk bent voor iets dat je niet zelf deed. Maar binnen de auteurswet is dit logisch: anders gaat iedereen naar elkaar verwijzen en blijkt de daadwerkelijk verantwoordelijke toevallig nét even op voetreis in Tibet de komende zeven jaar, sorry. Het systeem is dan ook dat degene die publiceert, het moet regelen met de fotograaf en het daarna kan verhalen op de maker van de site of de leverancier van het sjabloon.

Bij de templatesites die ik ken, is het best lastig om schade te verhalen want de algemene verkoopvoorwaarden zijn expliciet: geen aansprakelijkheid voor inbreuk op rechten van derden, of een beperking van aansprakelijkheid tot de prijs van het template. Of je daar doorheen kunt breken, is een goede vraag. Het lijkt me goed verdedigbaar dat het onredelijk is om je aansprakelijkheid zodanig te beperken dat je vrijelijk werk van derden mag copypasten en de klant met de rekening laten zitten.

Of is dit logisch en een gevalletje goedkoop is duurkoop?

Arnoud

Kun je met een toestemmingsbordje boeven vangen en op internet zetten?

boeven-vangen-camera-toestemmingEen lezer stuurde me bijgaande foto (klik voor groot) en vroeg zich natuurlijk af, “mag dat”. Een bordje in je winkel met “Winkeldieven opgelet! Wij hebben camera’s. Als u hier steelt geeft u toestemming om de beelden te plaatsen op boevenvangen punt nl”, een creatieve truc om privacyschendingen te omzeilen.

Op “dé opsporingssite van Nederland” staan inderdaad camerabeelden van winkeldiefstallen en andere criminaliteit, hoewel de site zich haast erbij te zeggen dat het ‘meestal’ officiële opsporingsberichten zijn die met toestemming van Justitie worden verspreid. En waar het gaat om onofficiële opsporingsberichten (die van de sticker dus), verwijst men naar een Tweede Kamermotie van 8 november 2011 waarin zou worden bepaald “dat burgers beelden van dieven online mogen zetten”.

Inderdaad, in 2011 besloot de Kamer dat het tijd werd voor een wetsvoorstel op grond waarvan

burgers zonder angst voor strafrechtelijke vervolging en/of bestuurlijke beboeting beeldregistraties van overvallers en andere verdachten van misdrijven op internet kunnen zetten of op andere manieren kunnen openbaren, mits daarbij aangifte wordt gedaan bij de politie en de beeldregistratie tevens wordt aangeboden aan de politie,

Alleen: een motie is eigenlijk niet meer dan een verzoek aan de regering, regel dit eens. Het is geen wet en je kunt als burger geen rechten ontlenen aan de inhoud van een motie. Deze tekst uit 2011 heeft dus geen rechtskracht en burgers behouden dus hun angst voor strafrechtelijke vervolging en/of bestuurlijke beboeting.

Wat onder de huidige privacywetgeving een feature is en geen bug: het idee is dat Justitie de opsporing doet en in dat kader beslist of portretten van verdachten gepubliceerd moeten worden of niet. Dat dat een achterhaald standpunt is en massaal geschonden wordt, geloof ik onmiddellijk – maar in het recht geldt dat de specificatie het wint van de implementatie, en niet zoals in de IT andersom.

Die sticker is een leuke hack om dit op te lossen. Immers, met toestemming mag alles, toch? Dus wie zegt “ja ik ben een steeldief zet me maar online” mag achteraf niet meer zeuren over zijn privacy.

Maar zoals wel vaker met bijdehante hacks betwijfel ik ten zeerste of een rechter dit zal accepteren. Toestemming moet onder de privacywet expliciet worden gegeven (hoi cookiewet) en het stelen van benzine of winkelvoorraad kun je toch moeilijk als een expliciete toestemmingshandeling zien.

Bovendien: wat als je géén dief bent en toch op die site gezet wordt omdat men dácht dat je een dief was? Dan is er geen toestemming want het bordje gaat niet over niet-dieven.

Arnoud