Mijn hoster heeft mijn data kwijtgemaakt, wat nu?

disc-data-weg-bewaren-kruis.jpgEen lezer vroeg me:

Ik host mijn website en de nodige bedrijfskritische data op een virtuele server beheerd door een Nederlands hostingbedrijf. Gisteren kreeg ik bericht dat de server offline is, omdat de leverancier van die hoster zijn dienstverlening heeft gestaakt (waarom is me onduidelijk). Nu ben ik dus mijn data kwijt! Kan ik mijn hoster daarvoor aansprakelijk stellen?

In principe ja. De hoster heeft contractueel beloofd de dienst van webhosting/datahosting te leveren, en hij doet dat niet. Dat is een contractuele wanprestatie en dan is hij aansprakelijk voor de schade die daaruit voortvloeit.

Natuurlijk wordt dat wel genuanceerd door de precieze afspraken. De algemene voorwaarden van de hoster kunnen bepalen wat er wel en niet hoeft te worden geleverd en met welke kwaliteit. Plus ze kunnen natuurlijk aansprakelijkheid beperken tot bv. een aantal maanden aan facturen of een vast maar laag bedrag. En dat is in principe bindend tegenover de klant.

Het feit dat de leverancier van de hoster niet meer levert, is niet het probleem van de eindklant, de vraagsteller dus. DIe heeft geen contract met die leverancier, dus de hoster lost het maar op. Downtime van zijn leverancier is gewoon zijn wanprestatie. Behoudens overmacht of expliciete algemene voorwaarden (“De backupdienst is mede afhankelijk van de beschikbaarheid van de Dropbox-service van het Amerikaanse bedrijf Dropbox Inc”) valt er dus wel wat te claimen bij dataverlies.

Daar staat wel tegenover dat je anno 2013 moet weten dat data kwijt kan raken. Het maken van backups lijkt me dan ook een volstrekt normale en te verwachten handeling voor ieder bedrijf dat bedrijfskritische data heeft. En dan kom je juridisch bij het begrijp ‘eigen schuld’ (art. 6:101 BW): dan wordt de schade verdeeld tussen de beide partijen. Wie zelf ook schuld heeft, moet zelf ook een stuk schade dragen.

Stelling: wie geen eigen backups maakt, verdient het gewoon 100% zelf de schade te moeten dragen van dataverlies.

Arnoud

Zijn mijn workshops annuleerbaar onder de Wet koop op afstand?

Een lezer vroeg me:

Ik organiseer workshops voor creatievelingen en laat mensen via internet boeken. Dat kunnen zowel individuele privépersonen als bedrijven zijn (personeelsuitjes). Maar nu wil iemand de inschrijving annuleren onder de Wet koop op afstand. Kan dat zomaar? Ik heb al kosten gemaakt!

Ook bij dienstverlening die via internet wordt afgenomen, geldt de Wet koop op afstand. Het moet dan wel gaan om een boekingssysteem, gewoon per mail een vraag “is er nog plek” binnenkrijgen maakt het m.i. geen dienstenkoop op afstand.

De Wet koop op afstand geldt voor consumenten, particulieren dus. Bij een zakelijke klant bestaat geen recht van annuleren. Daar ben je dus vrij om dat te weigeren, of om het alleen onder zelf gekozen voorwaarden toe te staan.

Bij een consument zul je de annulering moeten weigeren via een van de genoemde uitzonderingsgronden voor diensten. De meest voor de hand liggende is die van ‘vrijetijdsbesteding’ (art. 7:46i lid 3 BW). Dergelijke diensten kunnen niet worden geannuleerd,

indien de dienstverlener zich er bij het sluiten van de overeenkomst toe verplicht, deze diensten te verrichten op een bepaalde datum of tijdens een bepaalde periode.

Dit vereist dus dat bij boeking meteen een datum gekozen is voor de workshop. Een voucher of kadobon voor een workshop met “datum nader te bepalen” is dus annuleerbaar. Terecht denk ik, er is weinig reden om in dat geval geen geld terug te geven.

De wet is hier rechtlijnig: als de uitzondering opgaat, dan mag de consument gewoon niet annuleren. Ook niet als de kosten maar 10% van het betaalde bedrag zijn. Dat biedt dus ruimte voor coulance oftewel een vrijwillige annuleringsregeling. Ik zou dan ook zeggen, neem in je algemene voorwaarden op dat annuleren mag (tot een zeker aantal dagen voor de startdatum) mits tegen vergoeding van bepaalde kosten met bv. een staffel (10% indien minstens 4 weken, 50% bij minstens 2 weken enzovoorts).

Arnoud

Een bruidsfoto in je portfolio opnemen, mag dat?

Een lezer vroeg me:

Als beginnend fotograaf probeer ik een portfolio op te bouwen. Ik had via internet geadverteerd voor een bruidspaar dat gratis een trouwreportage wilde, met daarbij “Om mijn portfolio aan te vullen”. Ik heb de foto’s gemaakt en de mooiste online op mijn site gezet. Nu krijg ik echter een boze mail dat deze foto’s eraf moeten wegens het portretrecht. Maar hoe moet ik dan een portfolio opbouwen?

Met enige regelmaat krijg ik vragen van mensen die hun portretfoto’s op internet terugvinden, of van fotografen die dit willen doen en zich afvragen of dat mag. Als hoofdregel zegt de wet dat je geen portretten mag publiceren als je ingehuurd werd om die te maken. Een ‘portret in opdracht’ mag alleen gepubliceerd met toestemming.

Bij portretrecht denken de meeste mensen aan die regel vanhet “redelijk belang”, een afweging die je als fotograaf moet maken tussen het belang bij publicatie en het belang (zoals privacy) dat juist tegen publicatie pleit. Maar die afweging is niet aan de orde als de foto’s in opdracht van de geportretteerde gemaakt zijn. Dan is de wet simpel: toestemming.

In een situatie als deze met gratis foto’s en een verwijzing naar portfolio opbouwen zou ik zeggen dat het bruidspaar wel moet begrijpen dat deze foto’s gepubliceerd zouden worden. Daarmee zou de toestemming dan stilzwijgend deel zijn van de overeenkomst. De fotograaf zou de opdracht niet aangenomen hebben als hij de foto’s niet mocht publiceren in zijn online portfolio.

De enige discussie kan nog zijn hoe open en bloot je de foto’s mag publiceren. Namen erbij zou ik bijvoorbeeld niet zomaar acceptabel vinden. En het moeten ook geen ‘gekke’ foto’s zijn natuurlijk.

Wellicht is het raadzaam in de advertentie voortaan “portfolio (incl. internet)” te zetten. Dan kan niemand meer zeggen “ik dacht dat je het alleen in een mapje zou doen om aan opdrachtgevers te showen”. Misschien overdreven maar nou ja. Als mensen het verkeerd begrijpen dan moet je kennelijk iets.

Arnoud

Kan een tweetverzameling als publiekdomeindownload worden aangeboden?

open-data-overheid-twitterIntrigerende via Twitter: van een recent overheidscongres (Open data next 27 september 2013) werden alle tweets gebundeld en beschikbaar gesteld als .csv download. Mag dat? En vooral: mag er dan “Licentie: Publiek domein (CC0)” bij staan?

Het is op zich een heel leuk idee om alle tweets van je congres of dergelijke gebeurtenis te bundelen. Er zijn diverse diensten die dit makkelijker en mooier maken, Storify is denk ik de bekendste. Maar je kunt het ook zelf down, gewoon downloaden en netjes als zipfile of zo aanbieden.

Of dat van Twitter mag, is een lastige. Ze zeggen in de TOS dat je alleen via hun API mag werken:

Except as permitted through the Services, these Terms, or the terms provided on dev.twitter.com, you have to use the Twitter API if you want to reproduce, modify, create derivative works, distribute, sell, transfer, publicly display, publicly perform, transmit, or otherwise use the Content or Services.

Nu heeft de Auteurswet nog altijd het citaatrecht als uitzondering, en daar kunnen die TOS niets aan veranderen. Dus wie tweets wil citeren mag zijn gang gaan, en hoeft daarbij niet de Twitter API te gebruiken. Echter, voor citeren is vereist dat je een bepaald doel hebt: aankondiging, bespreking, bekritiseren “of daarmee vergelijkbaar doel”. (Daarnaast is bronvermelding verplicht maar dat zit netjes in de Tweets.)

Is het bundelen van de complete set tweets “ter informatie en om terug te lezen” zo’n vergelijkbaar doel? Ik weet het niet. Het voelt me even iets té massaal. Aan de andere kant: het is toegestaan een reader te maken met bundels citaten uit boeken of tijdschriften, dat kan ook best massaal worden. Verschil is echter wel dat je er dan meestal eigen content aan toevoegt, wat bij een Tweetdump niet het geval is.

Een organisatie zou in de inschrijfvoorwaarden een tweetdumplicentie kunnen bedingen: wie zich inschrijft en tweet met hashtag #xyz geeft toestemming voor opname in het tweetdumpbestand en vrije verspreiding daarvan.

Los daarvan is die tekst met “Licentie: Publiek domein (CC0)” een beetje erg gek. CC0 is een verklaring dat de auteur afstand doet van zijn auteursrechten. Dat zou je dus hier kunnen opvatten als “al deze tweets zijn vrij van auteursrechten”, en dat is gewoon niet waar. Die twitteraars hebben geen afstand gedaan. Als wordt bedoeld, het bestánd als zodanig, de gegevensverzameling is vrij van rechten, ja dan klopt het maar eh dúh dat een dump vrij van rechten is. Die tekst zou ik dus aanpassen als ik webmaster was daar.

Arnoud

Dreigen op 4chan: niet voor normale mensen?

shoot-schieten-leiden-dreigenGisteren diende de rechtszaak rond de Leidseschooldreiger: het 4chanbericht waarin werd gedreigd een leraar Nederlands en zo veel mogelijk scholieren in Leiden te vermoorden. Ik mocht als getuige-deskundige uitleggen wat een proxy is en aangeven hoe ik 4chan zou omschrijven. Hoe serieus moet je 4chan-dreigingen nemen?

In april 2013 verscheen op internetafvoerputje 4chan een dreigbericht dat leidde tot schoolsluiting en politiebewaking in Leiden. Oordeel zelf:

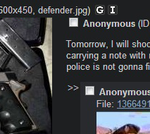
Tomorrow, I will shoot my Dutch teacher, and as many students as I can. It will be on the news tomorrow. It’s a school in a Dutch city called Leiden, and for more proof, I will be using a 9mm Colt Defender. I will be carrying a note with me when I go into the school which will explain why I did it. If he message of the note will not be published, a friend of mine will post here on 4chan a day later. Oh, and I’m using a proxy, the police is not gonna find me before tomorrow.

Vandaag stond de verdachte terecht die het bericht zou hebben geplaatst. Volgens hemzelf was dit een Amerikaan geweest die zijn laptop even had geleend in het internetcafé in Costa Rica waar hij toen was. De officier geloofde daar weinig van: Amerikanen kunnen ‘Leiden’ niet echt goed spellen, en bovendien waarom zou ‘ie. Terwijl deze jongen problemen had op zijn school in Leiden en eerder een spreekbeurt over school shootings zou hebben gehouden.

Ik mocht als getuige-deskundige uitleggen wat 4chan was, eigenlijk /b/ dus maar dat onderscheid is subtieler dan dat tussen hacker en cracker. Het afvoerputje van het internet noemde ik het, een shockblog (oké, shockforum) waar het doel is zo grof en hard mogelijk te zijn. Branie schoppen, reacties uitlokken. En met excuses aan alle meelezende /b/tards, normale mensen lezen daar niet.

Heel apart vond ik nog dat de politie het IP-adres onderzocht en daarbij binnendrong in de router die aan dat adres hing. Toegegeven, dat binnendringen was een kwestie van de algemeen bekende admin/admin combinatie intypen maar binnendringen blijft het. Dringende noodzaak onder de Politiewet of strafbaar feit door ambtenaar gepleegd in het buitenland?

De meeste discussie ging over de vraag hoe je het bericht moest opvatten. Dat het als grap bedoeld was, was wel duidelijk, maar als je gezien de achtergrond en andere recente gebeurtenissen serieus mag opvatten, dan kan zo’n grap tóch best eens strafbaar zijn. En nou ja, school shootings en internetdreigingen waren wel een actueel onderwerp. Dus vanuit dat standpunt begrijp ik de zorg wel over hoe serieus het bericht te nemen.

De rechter was bepaald ICT-cluevol. Op zeker moment kwam bijvoorbeeld de vraag langs, waarom heeft u het bericht niet zelf gewist. Had u een wachtwoord ingesteld, had u de cookies laten staan? En dat is nu net een punt waarop 4chan uniek is: het forum werkt niet met registratie en accounts, maar met een wachtwoord per bericht (dat eventueel in een cookie opgeslagen wordt) waarmee je herkend wordt als auteur.

In de 4chanzaak uit 2011 (die van de “een router is geen computer”-discussie) speelde ook deze vraag. Als je weet dat 4chan een onzinforum is en dat er een disclaimer staat met “only a fool would take anything seriously here”, is dan een bericht daar niet evident altijd een grap? Het Hof oordeelde toen (met instemming van de Hoge Raad):

Eerdere schoolshootings zijn immers ook op voorhand via internet aangekondigd en dit gebeurt meestal anoniem en via sites waarbij de maker van het bericht moeilijk te achterhalen is. Uit de voornoemde reactie, geplaatst binnen korte tijd na de posting van de verdachte, blijkt dat niet alle lezers het bericht als een geintje hebben beschouwd. Dat er mensen hebben gereageerd die het wel als een grap hebben gezien doet hier niets aan af.

De Officier kwam nog met de scherpe opmerking dat de ‘jongere’ generatie alles weet van elkaar: alles is publiek, en privacy komt pas om de hoek kijken als het achteraf niet meer leuk was. Jongeren denken niet na over hoe iets overkomt bij anderen, zo zegt ze. Tsja. Snap het standpunt maar daar kun je tegenover stellen dat je dan als ‘oudere’ generatie zou kunnen bedenken dát zo’n bericht afreageren is en niet bedoeld is anders dan shockeren, stoer doen.

Enigszins ergerlijk vond ik de redenering van de officier uit het requisitoir: de gevolgen konden ernstig zijn want kinderen lopen gevaar op zo’n school, dús is de dreiging serieus te nemen. En dús is de bedreiging strafbaar. Maar ze raakt wel aan het dilemma. School shootings zijn helaas serieuze realiteit. Je moet dus dreigingen serieus nemen, want je kunt het je niet veroorloven de fout in te gaan hiermee. Alleen, moet je dan elke bedreiging ook maar strafbaar verklaren?

De officier wilde eigenlijk een onvoorwaardelijke celstraf eisen, maar gezien de jurisprudentie maakt die geen kans. Ze eist dan ook 150 uur werkstraf met een voorwaardelijke celstraf van 1 maand.

Wat vinden jullie? Is een bedreiging gepost op een digitaal afvoerputje serieus te nemen?

Arnoud
Bewaren van persoonsgegevens: het mag niet maar het moet wel!

ddr-backup-cartridge.jpgEen lezer vroeg me:

Volgens de Wet bescherming persoonsgegevens moet ik persoonlijke gegevens wissen zodra ik ze niet meer nodig heb. Echter, van andere wetten moet ik die gegevens dan nog bewaren (bv. financiële gegevens voor de Belastingdienst). Tevens heb ik natuurlijk backups, en die opschonen op zulke individuele bestanden is een ramp. Hoe moet ik daarmee omgaan?

De Wet bescherming persoonsgegevens bepaalt (art. 10 Wbp) dat persoonsgegevens moeten gewist of geanonimiseerd als het hebben van deze gegevens niet langer

noodzakelijk is voor de verwerkelijking van de doeleinden waarvoor zij worden verzameld of vervolgens worden verwerkt.

Als je bijvoorbeeld klantgegevens verzamelt om als webwinkel een aankoop aan te nemen, dan zijn deze gegevens niet meer noodzakelijk voor het doel “leveren bestelling” zodra het product bij de klant over de drempel is. Eigenlijk moeten ze dus meteen daarna worden gewist.

Maar persoonsgegevens hangen vaak samen met meerdere doelen. Na levering van een product geldt bijvoorbeeld nog een retourperiode van zeven werkdagen, en de klant kan nog geruime tijd later terugkomen met een conformiteitsclaim. Om die af te handelen, zijn ook zijn gegevens nodig. En omdat er dan nog een doel is voor de persoonsgegevens, mag je ze alsnog bewaren.

De Belastingdienst eist dat je je financiële administratie zeven jaar bewaart (art. 52 Algemene wet inzake rijksbelastingen). Dat is een doel dat ook samenhangt met de afhandeling van de aankoop, want de factuur is deel van je administratie. Die moet je dus bewaren en die mág je dan ook bewaren.

In de praktijk moet je dus eigenlijk per document bepalen “waarom staan hier nog persoonsgegevens in” en dan eventueel besluiten te anonimiseren of weg te gooien. Je kunt bv. de factuur bewaren maar het klantrecord uit je bestellingen-database wissen.

Bij een backup is dit een lastige. Het is inderdaad een hele berg werk om in een backup van een jaar terug dat ene bestandje met bestelling van klant 481 te wissen. De Wbp zegt echter nergens “wissen hoeft niet als dat veel werk is”. En vanuit privacyoogpunt is “dan moet je je backupstrategie maar anders inrichten” een goed verdedigbaar standpunt.

Maar een lastige blijft het. Weten jullie een backupstrategie die zo privacyvriendelijk mogelijk is? Ik kom niet verder dan “maak geen incrementele backups want dan zit je met een hele oude full backup met data die krachtens Wbp weg moet”.

Arnoud

Een klant bestelt en gaat op vakantie

webshop-closed-gesloten-geschlossen.pngEen lezer vroeg me:

Een klant bestelde iets bij mijn webwinkel. Voor ontvangst van de bestelling moest getekend worden. De bezorger is 4 maal langsgeweest en en tot 4 keer toe was er niemand thuis. Er zijn briefjes achtergelaten, maar niets. Een paar weken later kreeg ik de melding dat het product door DHL aan mij geretourneerd was. En nu wil de klant dat ik het nogmaals verstuur; hij bleek op vakantie een paar weken. Moet ik dat doen? En vooral: moet ik dat betalen?

Het product opnieuw opsturen zal moeten, lijkt me. Het product is verkocht, en de verkoper heeft dan de plicht tot levering (want ook bezorging is deel van de afspraak). Een koop wordt niet ongeldig omdat de verzending is mislukt.

Wel kun je je afvragen wie de kosten van deze nieuwe verzending moet betalen. Daarbij zal de eerste vraag zijn of de klant had moeten weten dat de winkel zou leveren tijdens zijn vakantie. Stond er een geschatte leverdatum op de site? Of was het gebruikelijk dat de winkel zou leveren in die periode, oftewel dat had hij kunnen zien bij eerdere acties?

Als de klant geen rekening hoefde te houden met bezorging tijdens zijn vakantie, dan moet het herversturen voor uw rekening komen. Had de klant het wél moeten weten, dan zijn de kosten van herversturen voor zijn rekening (art. 6:58 BW). Een situatie als deze noemt de wet ‘schuldeisersverzuim’:

De schuldeiser komt in verzuim, wanneer nakoming van de verbintenis verhinderd wordt doordat hij de daartoe noodzakelijke medewerking niet verleent of doordat een ander beletsel van zijn zijde opkomt, tenzij de oorzaak van verhindering hem niet kan worden toegerekend.

Volgens artikel 6:63 BW heeft de schuldenaar, de winkel dus, dan recht op vergoeding van de redelijke kosten die hij daardoor moet maken. De wet noemt daarbij met name de ‘bewaring’, je moet als winkel dat product misschien speciaal ergens opslaan totdat die koper zich eens meldt, en dat opslaan kost geld. Nu is dat bij een webwinkel denk ik niet snel aan de orde, maar de kosten van het nogmaals verzenden lijken me evident voor rekening van de schuldeiser in deze context.

Belangrijkste vraag is dus, had de klant dit kunnen zien aankomen? Ik vind dat nog een lastige. Enerzijds, het is niet zo slim dingen te bestellen vlak voordat je op vakantie gaat. Maar wellicht dat je hoopt op aflevering bij de buren, of op een tijdige levering gezien teksten als “binnen enkele werkdagen in huis” en je vertrekdatum van een week na besteldatum.

Bij de bestelling opmerken “als ik het 12 november niet heb dan laat maar, dan ben ik met vakantie” is misschien nog een optie. Hopelijk leest de webwinkelier dat. Want zo’n melding blokkeert een beroep op schuldeisersverzuim. Dan wéét je het als winkel en dan moet je er dus wat mee.

Arnoud

Is e-mail nou rechtsgeldig of niet?

Het blijft een regelmatig terugkerend onderwerp: de rechtsgeldigheid van e-mail. Voor veel mensen blijkt de digitale post toch een ongrijpbaar en daarmee onbetrouwbaar middel. Zeker bij techneuten denk ik dan, omdat die weten hoe triviaal e-mail te vervalsen is en hoe veel er fout kan gaan bij verzending van e-mail.
Hoofdregel uit de wet is: je maakt afspraken door het onderling eens te worden. De vorm waarin je dat doet, is niet relevant. Mondeling afspreken, per sms tot overeenstemming komen, via Whatsapp contracteren, bij de notaris een formele akte laten opmaken – hartstikke mooi allemaal maar in alle gevallen is er gewoon een overeenkomst.

De enige reden om dingen op schrift te zetten (met handtekening) is omdat je dan duidelijkheid hebt over wát de afspraken zijn. Een ondertekend geschrift heet een akte, en levert in principe dwingend bewijs op. De inhoud van de akte is de afspraak, klaar. Een akte kan ook digitaal, maar dat is wel moeilijker.

Wellicht is het een stukje cargocultisme dat voor de gedachte “bindende afspraak vereist papier” heeft gezorgd. Het begon dan met “laten we het op papier zetten, dan hebben we duidelijkheid & stevig bewijs”. En dan wordt de bedrijfsinterne regel of gewoonte ineens “de wet”: ja nee een contract moet op papier anders is het niet rechtsgeldig.

(Dit fascineert me bij facturen ook nog steeds. Met enige regelmaat meldt een afdeling finance me dat men niet openstaat voor e-facturen en of ik een factuur per post wil sturen. De vraag of ze dan even mijn pdf willen printen en in hun postvakje willen leggen levert vaak hilarische reacties op. Terwijl dat, plus een Postnl verzending, toch precies is wat ze vragen.)

Natuurlijk, je kunt als partij prima éisen dat jouw afspraken op papier moeten. Een mondeling akkoord mag dan niet. En in die context kan het relevant zijn of een geëmailleerde afspraak telt als “op papier”. In de praktijk zie ik daar eigenlijk nooit problemen mee bij de rechter. Je moet wel heel expliciet opschrijven “Elektronische geschriften beschouwen wij niet als ‘papier'” om een e-mailreactie te mogen negeren en papier te eisen.

En als laatste: ja e-mail is triviaal te vervalsen maar nee dat is géén argument om e-mail dan maar niet als communicatiemiddel of bewijs te erkennen bij de rechter. De rechter wil niet weten of e-mails vervalst kunnen wórden, hij wil weten of deze specifieke e-mail vervalst is. En daar kom je niet aan met “het kán”. Want dit is IT: alles kan. De discussie moet dus zijn, wie zou de vervalser dan zijn, waarom zou die dat doen, waar kunnen we dit aan zien en hoe reconstrueren we dan wél de werkelijkheid?

Arnoud

Internetten buiten de bundel moet wel afgesproken zijn

second-life-mobiele-telefoon-diefstal.jpgMet enige regelmaat krijg ik mails van boze mensen met torenhoge facturen voor mobiel internet. Zij hebben vaak dan een abonnement zonder internet, maar hun telefoon kán internetten en doet dat dan ook. Waarna de provider vrolijk een factuur stuurt per MB tegen het hoogste tarief uit de lijst. Het Hof Arnhem trekt nu soort van een streep door die praktijk: je mag geen rekening sturen voor mobiel internetten tenzij dat duidelijk áfgesproken is. Tarieflijsten op internet of het feit dát je internet is geen bewijs van zo’n afspraak.

Spontaan mobiel internetten, je vraagt je af hoe zoiets kan gebeuren. Je bent er toch zelf bij als je op dat icoontje klikt? Dat hoeft dus niet per se: een telefoon blijkt spontaan zelf dingen te kunnen downloaden, of je denkt dat je op wifi zit. Of, zoals in dit geval, je hebt je telefoon als gestolen aangemeld en daarna wordt er ineens mobiel geïnternet met die telefoon. Merkwaardig. Zeker omdat de telefoonhouder daarna dacht “dat deze wel weer zou worden teruggevonden”. Eh.

Vast stond dat het abonnement beperkt tot telefonie en sms-verkeer was. De sim was daarentegen geschikt voor 3g mobiel internetten, en Vodafone had op haar site plus in de telefoonwinkels duidelijk tarieflijsten gepubliceerd waaruit blijkt dat er kosten verschuldigd zijn voor mobiel internetten.

Het Hof vindt dat niet genoeg. Dat je geld wilt vragen voor een faciliteit is leuk, maar je moet wel áfspreken met je wederpartij dat je dat mag. Heel basaal, het moet deel zijn van je aanbod dat wordt aanvaard, anders is er geen overeenkomst. Iets ophangen in je winkel of op je site maakt het nog geen deel van je aanbod. Ook uit het feit dat iets technisch kan, mag je niet concluderen dat er een akkoord is op die mogelijkheid (en al helemaal niet op daaraan hangende kosten).

Het enkele feit dat het technisch mogelijk is om met de bewuste telefoon gebruik te maken van het internet, is als onderbouwing onvoldoende, omdat de gebruiker daar niet zonder meer op bedacht hoeft te zijn. Evenmin volstaat dat een beroep wordt gedaan op het feit dat de door Vodafone in dat verband gehanteerde tarieven vrij toegankelijk zijn door raadpleging van internet of een bezoek aan een telefoonwinkel.

Tevens woog hier mee dat de abonnementen fixed fee waren, vaste tarieven voor onbeperkt bellen en sms’en dus. Dan hoef je al helemáál niet bedacht te zijn op naheffingen per MB voor internetgebruik.

Wat ik me blijf afvragen, is waarom het Hof niets zegt over het punt dat meneer (nou ja, het bedrijf, het was een zakelijk abonnement) is gaan internetten terwijl hij dat niet had afgesproken. Je moet dan toch weten dat er iets geks aan de hand is? Wellicht vanwege dat rare verhaal over diefstal cq. kwijtraken van de telefoon. Maar ik zou dat wel een factor van belang vinden als bleek dat hij zélf was gaan internetten in strijd met zijn contract.

Het arrest biedt een mooi argument voor mensen die ook ineens facturen krijgen voor onverwacht internetten, hoewel je anno 2013 waarschijnlijk wel overal kleine lettertjes zult zien waarin wordt verwezen naar tarieven voor internet buiten de bundel (de feiten waren uit 2009). En tsja, als het erbij staat dan is het afgesproken. Hoewel ik het wel gek zou blijven vinden: een voice-only abonnement met een hoog tarief voor ‘buiten de bundel’ mobiel internetten. Wie een dergelijk abonnement weet: ik hou me aanbevolen!

Arnoud